Il ransomware sta attraversando una trasformazione nelle modalità con cui i gruppi criminali ottengono accesso alle infrastrutture aziendali e monetizzano le compromissioni. Il furto di informazioni riservate, la minaccia della loro pubblicazione e lo sfruttamento delle identità aziendali assumono un peso crescente rispetto alla tradizionale cifratura dei file, mentre l’intelligenza artificiale generativa contribuisce a rendere più efficienti alcune fasi degli attacchi.
Il ThreatLabz 2026 Ransomware Report di Zscaler, che analizza l’attività criminale osservata principalmente tra aprile 2025 e marzo 2026, quantifica questa evoluzione attraverso i volumi di dati sottratti, le vittime pubblicate sui siti di estorsione, i pagamenti dei riscatti e l’analisi tecnica di alcune campagne.
Il dato più significativo riguarda l’esfiltrazione: i dieci gruppi ransomware con i maggiori volumi di dati sottratti hanno raggiunto complessivamente 896,2 terabyte, con un incremento del 275,8% rispetto all’anno precedente. Nello stesso periodo, il numero delle organizzazioni pubblicamente indicate come vittime dai gruppi criminali è rimasto sostanzialmente stabile e il valore dei riscatti pagati è diminuito.
La divergenza tra questi indicatori mostra come la capacità di sottrarre grandi quantità di informazioni stia diventando sempre più importante nell’economia del ransomware, anche quando il numero degli attacchi dichiarati non aumenta.
Il furto di dati cresce mentre il numero delle vittime rimane stabile
L’analisi storica di ThreatLabz mostra una progressione particolarmente rapida dei volumi di informazioni sottratte dai gruppi ransomware considerati: dai 123,8 terabyte del periodo aprile 2023-marzo 2024 si è passati a 238,5 terabyte nell’anno successivo, fino agli attuali 896,2 terabyte.
La crescita riguarda sia la dimensione complessiva delle esfiltrazioni sia la quantità di informazioni sottratte durante singole compromissioni. Diversi gruppi hanno raggiunto una media superiore a un terabyte per vittima, mentre Rhysida ed Embargo hanno superato questa soglia anche nel valore mediano, segnalando una maggiore continuità nelle operazioni di furto su larga scala.
Tra le organizzazioni criminali considerate, WorldLeaks registra il volume più elevato, con 207,5 terabyte, seguita da Rhysida con 112,6 terabyte, Qilin con 110,1 terabyte e INC Ransom con 96,6 terabyte.
WorldLeaks rappresenta un esempio particolarmente significativo dell’evoluzione del modello di estorsione. Dopo aver assunto questa denominazione, abbandonando le precedenti identità legate a Hunters International e Hive, il gruppo ha concentrato le proprie attività sul furto di informazioni e sulla minaccia della loro diffusione, rinunciando alla cifratura dei sistemi come principale strumento di pressione.
La disponibilità di grandi quantità di documenti aziendali, informazioni sui clienti, proprietà intellettuale e dati finanziari consente ai criminali di esercitare pressioni economiche e reputazionali sulle vittime, richiamando anche le possibili conseguenze legali e gli obblighi di notifica previsti dalle normative sulla protezione dei dati.
L’aumento dei volumi non risulta uniforme. Alcuni gruppi devono una parte consistente dei risultati a poche esfiltrazioni particolarmente grandi, mentre altri mostrano una crescita progressiva delle quantità sottratte. ThreatLabz cita, per esempio, Embargo, per il quale la dimensione mediana delle fughe di dati nella seconda metà del periodo osservato è risultata superiore del 718% rispetto alla prima.
Nel complesso, 7.366 organizzazioni sono state pubblicate sui siti di leak dei gruppi ransomware, con una diminuzione del 3% rispetto all’anno precedente. Questo indicatore misura le vittime rese pubbliche dalle organizzazioni criminali e non comprende necessariamente tutti gli incidenti effettivamente avvenuti.
I dirigenti e le funzioni aziendali diventano obiettivi prioritari
Una parte della ricerca approfondisce le caratteristiche dei dipendenti coinvolti nelle compromissioni, attraverso l’analisi di 351 vittime appartenenti a 334 organizzazioni, osservate nell’arco di un mese e riconducibili alle attività di uno specifico gruppo ransomware.
All’interno di questo campione, il 62% delle persone colpite ricopriva posizioni manageriali o superiori. La distribuzione per funzione aziendale mostra inoltre una concentrazione nelle aree amministrative e operative: finanza e contabilità rappresentano il 17,7% delle vittime, seguite dalle vendite con il 17,4%, dalle operations con il 16,8%, dalle risorse umane con il 14,7% e dal marketing con il 9%.
Complessivamente, queste cinque funzioni rappresentano oltre tre quarti delle persone identificate nell’indagine.
Il dato del 62% riguarda dunque il campione esaminato e non può essere esteso automaticamente a tutte le vittime di ransomware. Rimane tuttavia significativo per comprendere i criteri con cui vengono selezionati gli obiettivi delle campagne analizzate.
L’interesse dei criminali informatici si concentra infatti su identità che dispongono di accesso a informazioni sensibili, processi decisionali e applicazioni aziendali, anche quando gli utenti non possiedono privilegi amministrativi di natura tecnica.
Un responsabile finanziario può avere accesso a pagamenti, contratti e informazioni sui fornitori; un manager commerciale a dati sui clienti e condizioni economiche riservate; un responsabile operativo a sistemi logistici, processi produttivi e rapporti con la supply chain.
A queste possibilità si aggiunge la fiducia associata al ruolo. Messaggi, richieste e documenti provenienti dall’account compromesso di un dirigente possono risultare credibili agli altri dipendenti, facilitando ulteriori attività di social engineering e l’estensione della compromissione.
Per ThreatLabz, la definizione degli utenti ad alto rischio deve quindi considerare le risorse e le funzioni aziendali effettivamente accessibili, oltre ai tradizionali privilegi tecnici.
Microsoft Teams e Quick Assist sfruttati per entrare nelle aziende
Tra le tecniche di accesso iniziale descritte nel report emerge una combinazione di spam bombing, vishing attraverso Microsoft Teams e abuso di strumenti legittimi di assistenza remota.
Gli attaccanti raccolgono preliminarmente informazioni sulla persona da colpire, compresi indirizzo email, azienda di appartenenza e, quando disponibili, nomi dei responsabili IT. Successivamente preparano account Microsoft 365 e domini che imitano quelli utilizzati dal supporto tecnico dell’organizzazione.
La vittima riceve quindi un numero elevato di messaggi indesiderati, spesso generati attraverso iscrizioni a newsletter e servizi legittimi. Durante questa situazione di difficoltà, viene contattata su Microsoft Teams da un interlocutore che si presenta come membro del servizio informatico aziendale e propone di risolvere il problema.
La richiesta di utilizzare Microsoft Quick Assist, o strumenti analoghi come AnyDesk e TeamViewer, consente agli attaccanti di ottenere il controllo remoto del dispositivo con la collaborazione inconsapevole dell’utente.
Una volta stabilito l’accesso, vengono distribuiti malware, backdoor e strumenti che permettono di esplorare l’ambiente aziendale, acquisire credenziali, spostarsi lateralmente tra i sistemi ed esfiltrare informazioni. La cifratura dei file può intervenire successivamente, ma alcune campagne si concludono con il solo furto di dati e la conseguente estorsione.
L’analisi tecnica presenta diversi esempi di questa strategia.
In una campagna associata a un intermediario di accesso iniziale collegato al ransomware Chaos, ThreatLabz ha individuato GoGRPC, una nuova famiglia malware sviluppata in Go, che utilizza gRPC su HTTP/2 per comunicare con l’infrastruttura di comando e controllo. Il gruppo impiega anche ulteriori componenti specializzati per mantenere l’accesso ai sistemi, sottrarre informazioni e instradare il traffico verso le reti interne.
Un’altra campagna ha utilizzato una backdoor Java distribuita insieme al proprio ambiente di esecuzione, così da funzionare anche sui dispositivi privi di un’installazione Java preesistente. In questo caso, Google Drive viene sfruttato come canale di comando e controllo, attraverso le API del servizio e la lettura e scrittura di file, rendendo più difficile distinguere le comunicazioni malevole dal normale traffico verso una piattaforma ampiamente utilizzata nelle imprese.
Particolarmente articolata è anche la campagna attribuita a un intermediario collegato a Payouts King, che impiega falsi aggiornamenti dei filtri antispam e strumenti di post-exploitation come Havoc. Le successive varianti hanno introdotto Edgecution, una backdoor che combina un’estensione malevola di Microsoft Edge, eseguita in modalità headless, con un componente Python capace di interagire con il sistema operativo.
Questi casi mostrano come l’abuso di software aziendale legittimo si stia combinando con malware specializzati e tecniche progettate per eludere i controlli di sicurezza.
L’intelligenza artificiale generativa rende più rapide le operazioni criminali
Il report attribuisce all’intelligenza artificiale generativa un ruolo crescente nelle operazioni ransomware, soprattutto nella preparazione degli attacchi e nello sviluppo degli strumenti utilizzati.
Le applicazioni comprendono la raccolta e l’analisi delle informazioni sugli obiettivi, la personalizzazione delle comunicazioni fraudolente, la generazione di codice malevolo, la creazione di script automatizzati e l’analisi dei dati sottratti.
ThreatLabz segnala una maggiore diffusione di strumenti basati su JavaScript, PowerShell e Python, linguaggi che consentono di modificare rapidamente le funzionalità dei malware e, in alcuni casi, di confondere le attività ostili con operazioni amministrative ordinarie.
Un esempio riguarda proprio Edgecution. Gli analisti hanno osservato che gli attaccanti avevano predisposto diverse implementazioni di uno stesso meccanismo di distribuzione del malware, utilizzando AutoHotkey, script batch di Windows e PowerShell. La sostanziale equivalenza delle funzionalità ha indotto ThreatLabz a ritenere probabile il ricorso all’AI per generare le varianti.
La ricerca distingue quindi tra le capacità che l’intelligenza artificiale può offrire ai criminali e gli indizi tecnici osservati nelle campagne. La presenza di strumenti potenzialmente generati con AI suggerisce una riduzione dei tempi di sviluppo e adattamento, senza consentire di attribuire automaticamente all’intelligenza artificiale ogni nuovo malware individuato.
Deepen Desai, Executive Vice President of Cybersecurity di Zscaler, interpreta questi cambiamenti come un progressivo spostamento verso campagne di estorsione basate sulla disponibilità di informazioni riservate:
“Le campagne di estorsione ransomware che hanno successo stanno abbandonando la tradizionale cifratura dei file, che spesso provoca interruzioni delle operazioni, per concentrarsi su attacchi di furto di dati meno visibili, ma potenzialmente più dannosi”.
Desai sottolinea anche il contributo dell’intelligenza artificiale generativa alla velocità delle operazioni criminali:
“I criminali informatici utilizzano l’IA generativa per accelerare le proprie attività e si concentrano sempre più sul furto di proprietà intellettuale, informazioni sui clienti e altri dati sensibili delle aziende, utilizzandoli come leva per ottenere il pagamento del riscatto. I team della sicurezza devono riuscire a fermare questi attacchi nelle fasi iniziali, riducendo le opportunità di accesso iniziale, limitando gli spostamenti laterali e impedendo l’esfiltrazione dei dati”.
Manifatturiero e tecnologia rimangono i settori più colpiti, cresce il rischio per logistica e utility
La distribuzione settoriale delle vittime pubblicate sui siti di leak conferma il peso delle attività produttive e tecnologiche, pur mostrando una maggiore diversificazione degli obiettivi rispetto agli anni precedenti.
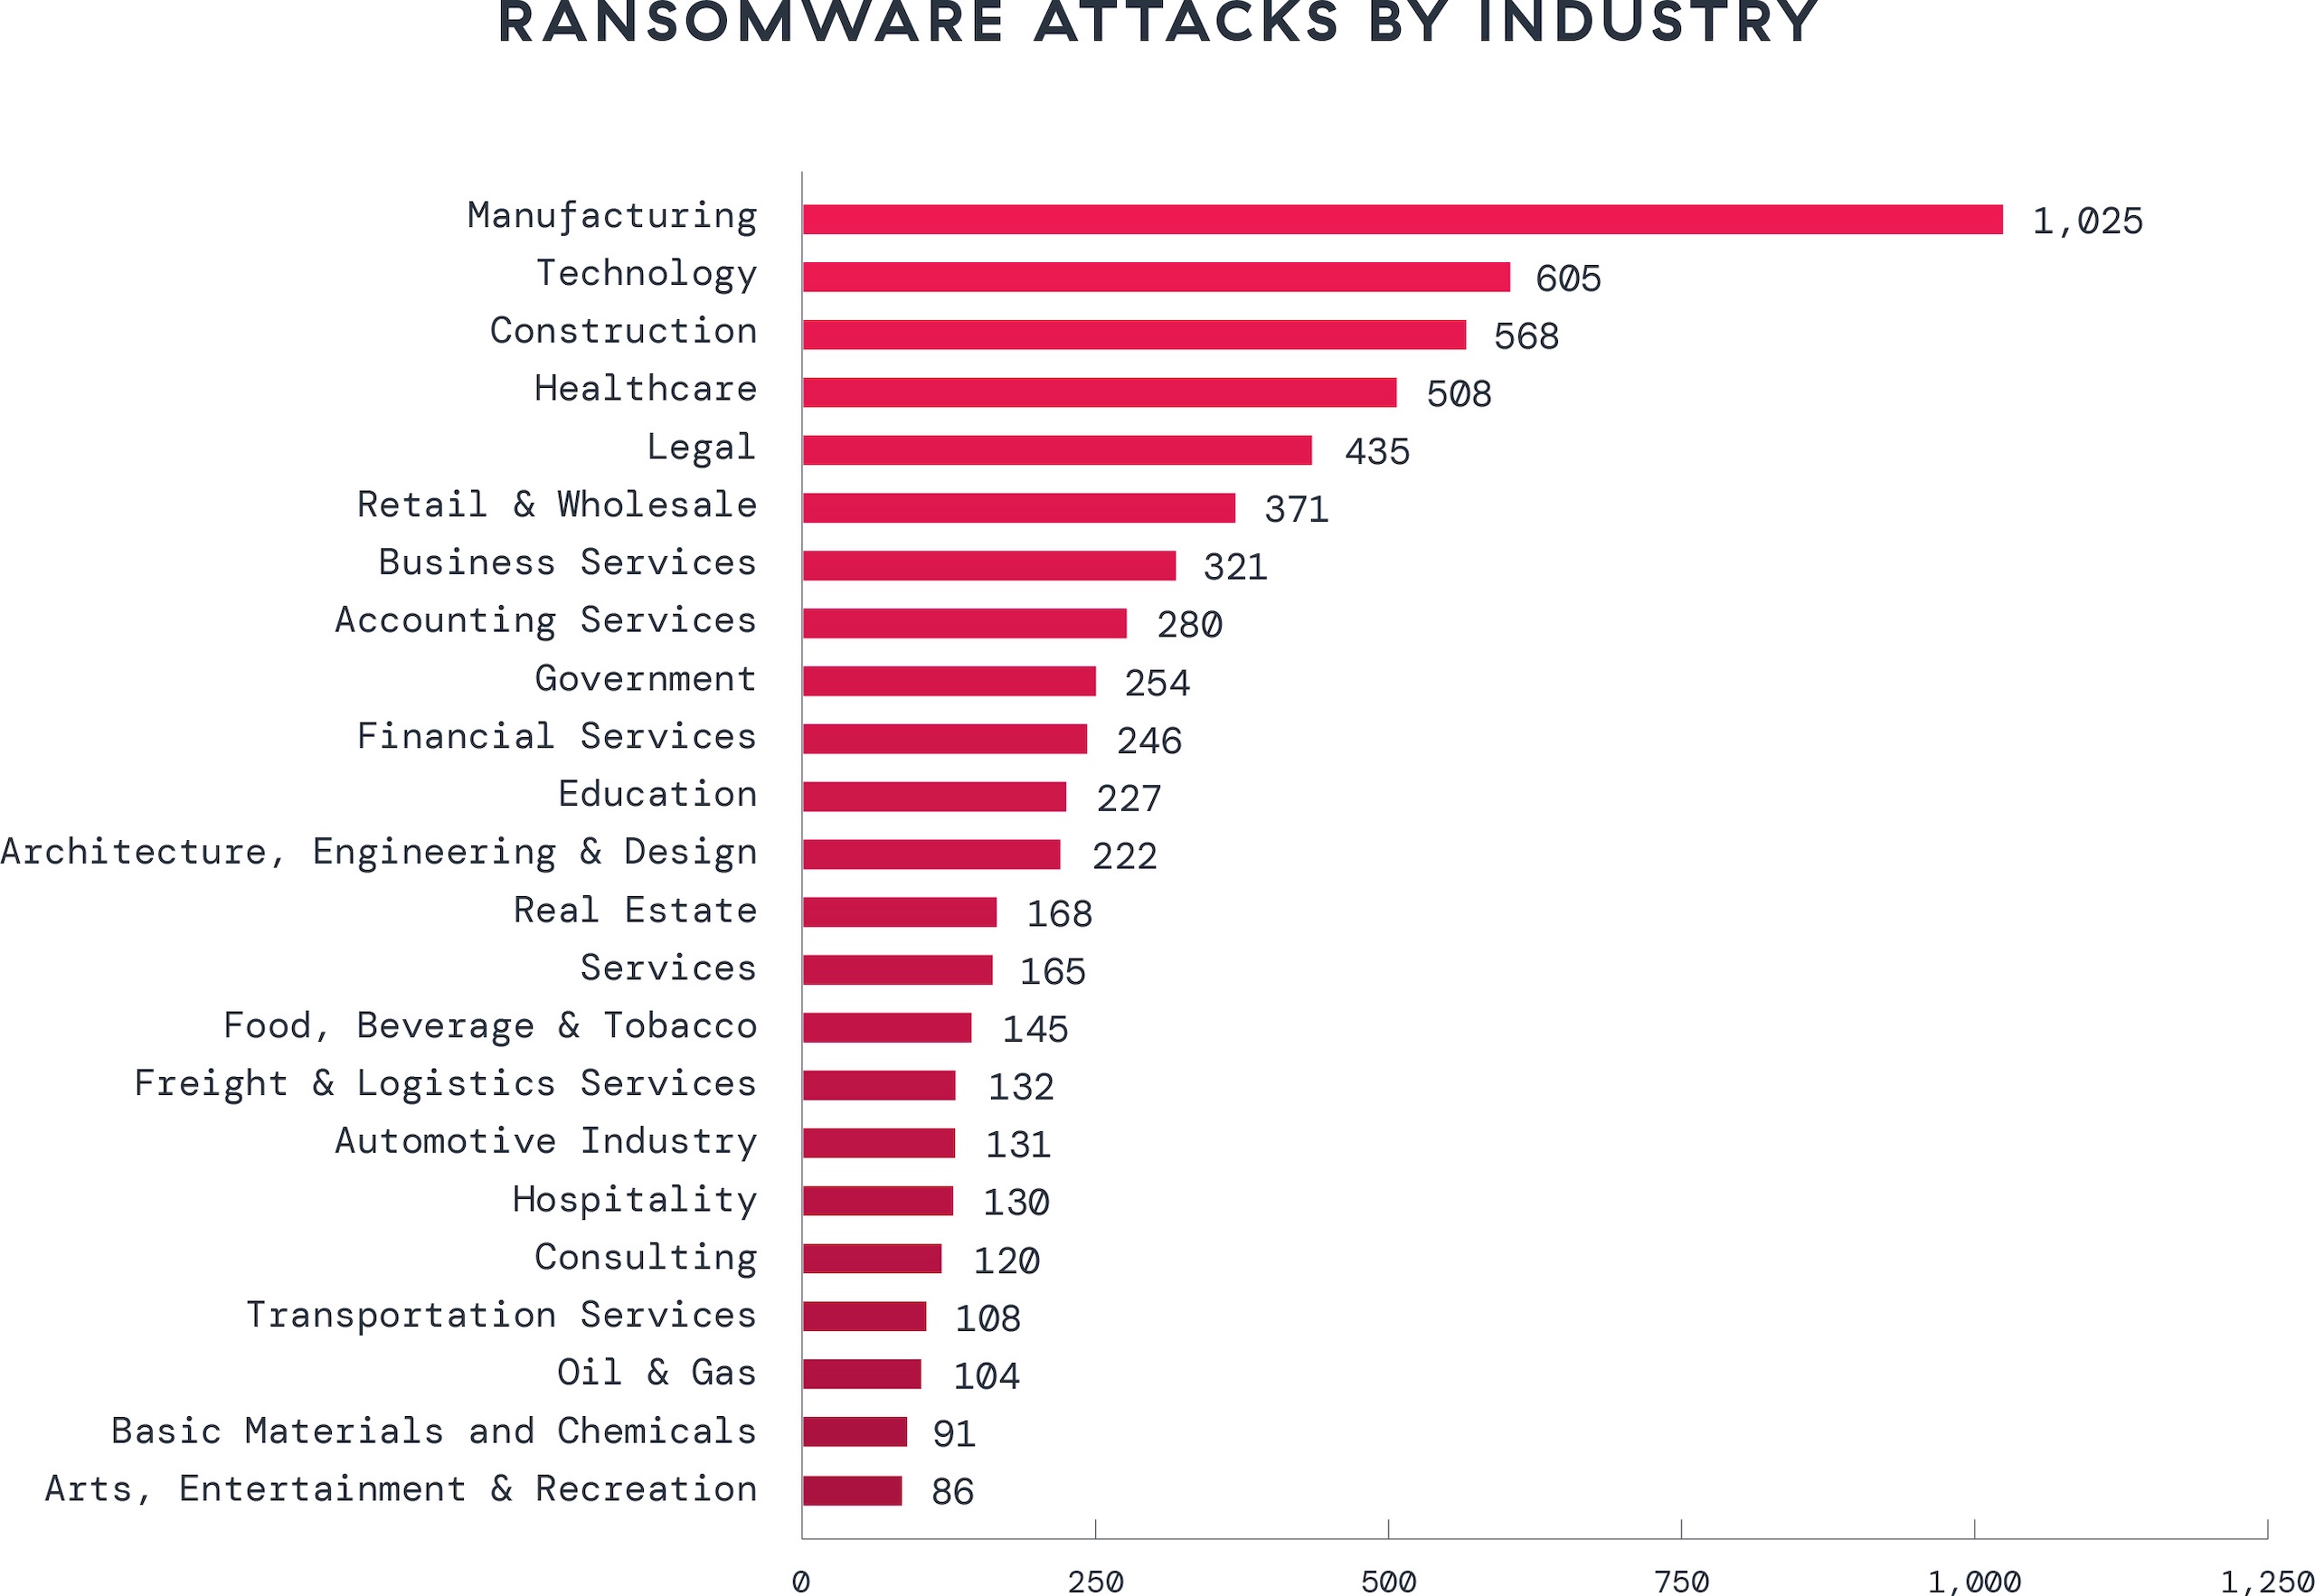
Il manifatturiero registra 1.025 organizzazioni colpite, mantenendo il primo posto nonostante una diminuzione del 4% su base annua. Seguono il settore tecnologico, con 605 vittime e una riduzione del 37%, le costruzioni con 568 e la sanità con 508.
La concentrazione delle vittime nei settori tradizionalmente più esposti si sta tuttavia riducendo: i primi tre comparti rappresentano il 36% delle organizzazioni censite, rispetto al 45% dell’anno precedente.
Gli incrementi percentuali più consistenti riguardano attività che in passato presentavano numeri assoluti inferiori. Trasporto merci e logistica registrano una crescita del 725%, raggiungendo 132 organizzazioni, mentre i servizi di pubblica utilità aumentano del 622%, con 65 vittime.
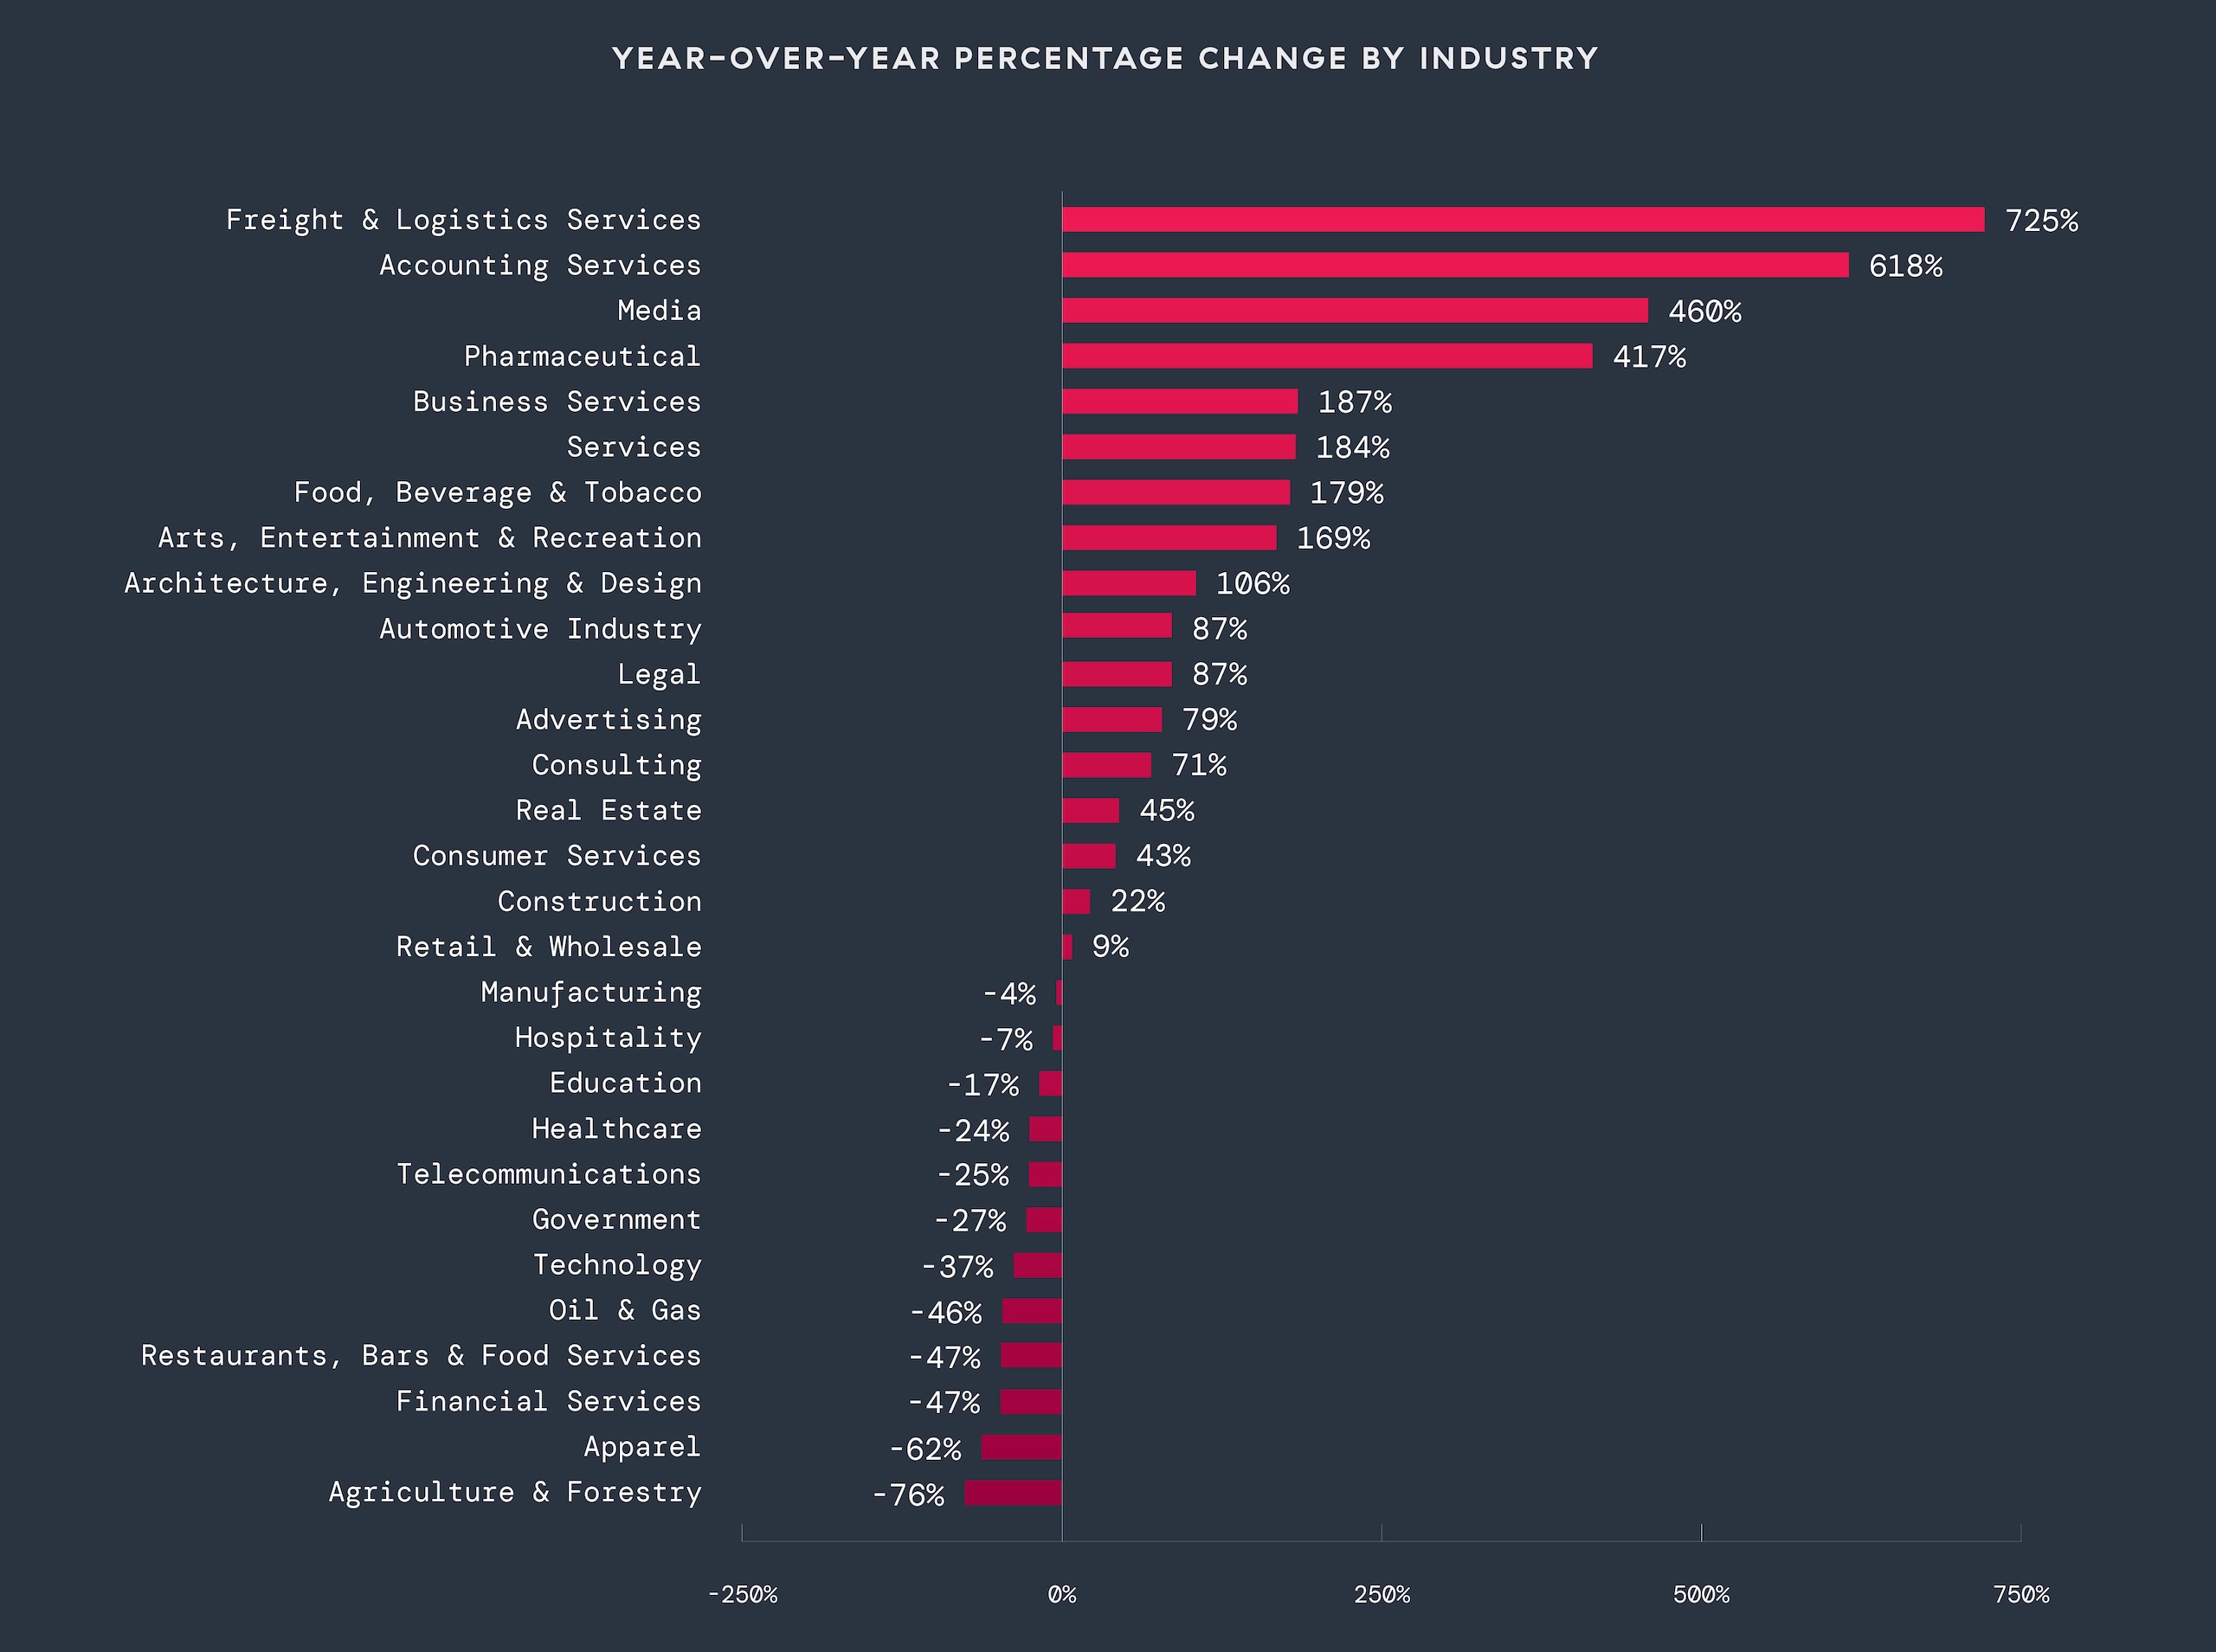
La crescita interessa anche i servizi contabili (+618%), i servizi alle imprese (+187%) e il settore legale (+87%).
Per le aziende della logistica e per gli operatori delle infrastrutture essenziali, una compromissione può avere conseguenze che superano il perimetro dell’organizzazione direttamente colpita, incidendo sulla movimentazione delle merci, sulla continuità dei servizi e sulle attività delle imprese collegate.
Anche nel manifatturiero la stretta integrazione tra sistemi informatici e tecnologie operative aumenta le potenziali conseguenze economiche delle interruzioni, offrendo agli attaccanti ulteriori strumenti di pressione durante le trattative.
Italia quinta per vittime ransomware, con un aumento del 7%
La distribuzione geografica delle vittime evidenzia una forte concentrazione negli Stati Uniti, dove sono state censite 3.662 organizzazioni, pari al 50,7% del campione geografico.
Seguono Canada con 347 vittime (4,8%), Germania con 314 (4,3%) e Regno Unito con 293 (4,1%).
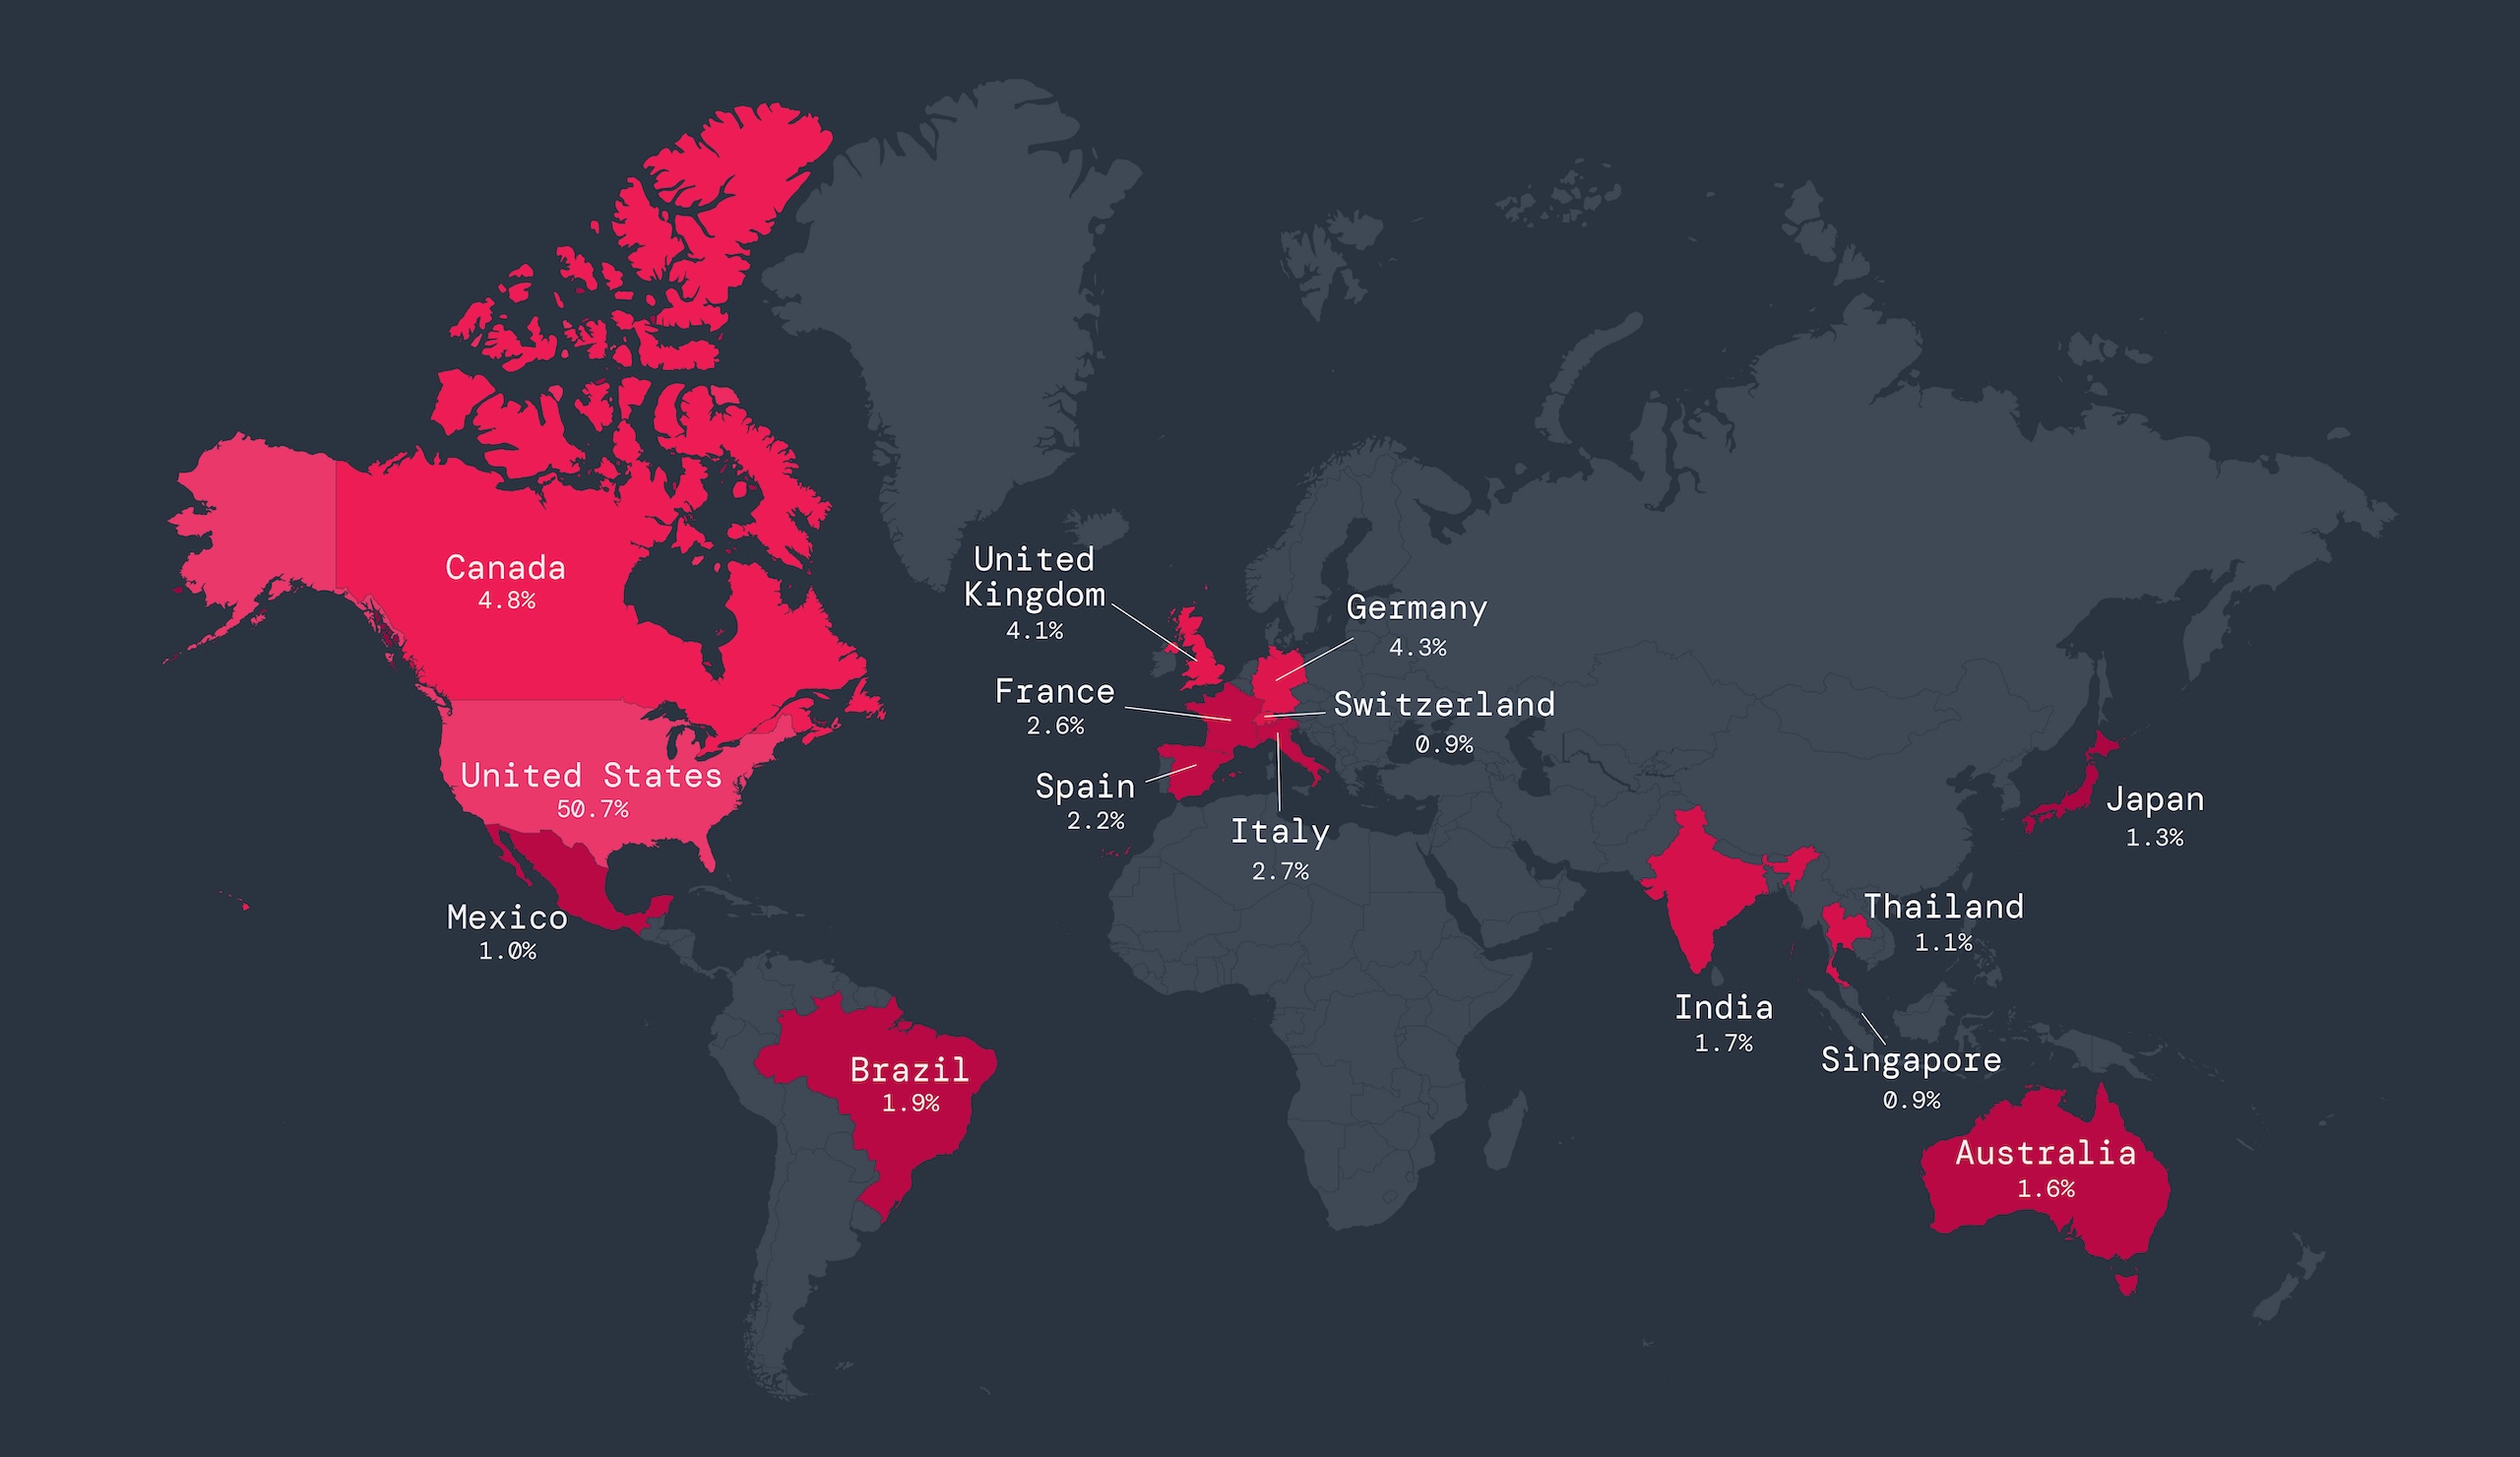
L’Italia occupa il quinto posto, con 193 organizzazioni pubblicate sui siti di leak e una quota del 2,7%. Rispetto al periodo precedente, il numero delle vittime italiane è aumentato del 7%.
La crescita italiana si inserisce in un andamento differenziato dei principali mercati europei. La Germania registra un incremento del 20,8%, la Spagna del 19% e la Francia del 17%, mentre nel Regno Unito le vittime diminuiscono del 12%.
Negli Stati Uniti, che rappresentano oltre la metà del campione, il numero delle organizzazioni colpite rimane sostanzialmente stabile, con una variazione negativa dello 0,25%, dopo essere più che raddoppiato nell’anno precedente.
La distribuzione geografica riguarda le organizzazioni identificate attraverso i siti utilizzati per la pubblicazione delle vittime e risente quindi della visibilità delle campagne criminali. Le percentuali descrivono la composizione del campione osservato, senza costituire una misura dell’incidenza del ransomware sul totale delle imprese presenti nei singoli Paesi.
Qilin e Akira dominano un panorama criminale in continua trasformazione
Il numero relativamente stabile delle vittime pubblicate nasconde cambiamenti profondi nell’organizzazione dell’ecosistema ransomware.
Tra i quindici gruppi con il maggior numero di vittime, nove sono nuovi rispetto alla classifica dell’anno precedente. ThreatLabz ha inoltre individuato 52 gruppi che hanno iniziato a pubblicare dati delle vittime durante il periodo esaminato.
La comparsa di nuove denominazioni non corrisponde necessariamente alla nascita di organizzazioni criminali completamente nuove. Le operazioni delle forze dell’ordine, la chiusura di alcune infrastrutture e le riorganizzazioni interne favoriscono il trasferimento di affiliati tra gruppi differenti, insieme alle competenze e agli strumenti utilizzati negli attacchi.
Il caso più evidente è quello di Qilin, passato da 314 a 1.309 vittime pubblicate, conquistando il primo posto. Il gruppo opera attraverso il modello ransomware-as-a-service (RaaS), nel quale un’organizzazione mette a disposizione infrastrutture e strumenti utilizzati da affiliati per condurre gli attacchi.
La sua crescita è stata favorita anche dal trasferimento di operatori provenienti da altre organizzazioni, tra cui RansomHub, divenuta inattiva nel 2025.
Akira occupa il secondo posto, con 708 vittime rispetto alle 520 dell’anno precedente, seguita da INC Ransom con 460 e Play con 427. Complessivamente, i primi tre gruppi rappresentano il 34% delle organizzazioni pubblicamente identificate.
Accanto a queste organizzazioni, il report richiama l’attenzione su Payouts King, Clop e Chaos, che presentano modelli operativi differenti. Clop, in particolare, continua a distinguersi per campagne di esfiltrazione su larga scala attraverso lo sfruttamento di vulnerabilità nelle applicazioni aziendali e nelle piattaforme di trasferimento dei file.
La continuità delle tecniche offensive attraverso organizzazioni e marchi criminali differenti conferma il ruolo degli affiliati specializzati e degli intermediari che forniscono accesso iniziale ai sistemi compromessi.
I riscatti pagati diminuiscono del 16%, ma cresce l’importo medio
L’evoluzione dell’economia ransomware presenta un andamento diverso da quello osservato nei volumi di dati sottratti.
Attraverso una collaborazione con TRM Labs, ThreatLabz ha analizzato i pagamenti riconducibili a indirizzi Bitcoin associati alle organizzazioni ransomware, ricostruendo le transazioni attribuibili alle vittime.
Nel periodo aprile 2025-marzo 2026, i pagamenti complessivamente identificati hanno raggiunto 327,8 milioni di dollari, contro i 389,6 milioni dell’anno precedente, registrando una diminuzione del 15,8%.
Anche il numero dei pagamenti è diminuito, passando da 951 a 760 transazioni riconducibili alle vittime, con una flessione del 20,1%.
Contemporaneamente, il pagamento medio è aumentato del 5,3%, attestandosi intorno a 432.000 dollari, mentre il valore mediano è rimasto sostanzialmente invariato, a circa 155.000 dollari.
La differenza tra media e mediana riflette una distribuzione nella quale pochi riscatti particolarmente elevati incidono in misura significativa sul risultato complessivo.
Akira risulta il gruppo che ha incassato di più tra quelli analizzati, con 73,2 milioni di dollari, seguito da Qilin con 58,6 milioni e RansomHouse con 23,6 milioni.
Quest’ultimo ha ottenuto il proprio risultato attraverso appena quattro pagamenti identificati, con una media di circa 5,9 milioni di dollari per vittima. Anche Clop presenta una forte concentrazione dei ricavi, con quattro pagamenti per complessivi 12,9 milioni di dollari e una mediana di circa 3,5 milioni.
I primi dieci gruppi rappresentano il 73,8% del valore dei pagamenti rilevati, mentre i primi tre concentrano il 47,5%, una quota sensibilmente superiore al 31,1% dell’anno precedente.
ThreatLabz osserva che la diminuzione dei pagamenti potrebbe dipendere, almeno in parte, dalla chiusura di alcune importanti organizzazioni ransomware e dalle operazioni di contrasto condotte dalle autorità.
Questi dati riguardano i pagamenti identificabili attraverso l’analisi blockchain e non comprendono necessariamente tutti i riscatti effettivamente versati. Inoltre, i circa 328 milioni di dollari rappresentano gli importi pagati alle organizzazioni criminali nel campione esaminato, non il costo economico complessivo degli incidenti.
Le conseguenze finanziarie del ransomware comprendono infatti anche l’interruzione delle attività, la perdita di clienti, i danni reputazionali, le indagini informatiche, il ripristino dei sistemi e le spese legali. Il report richiama, a questo proposito, i dati di Munich Re, secondo cui le interruzioni operative hanno rappresentato il 51% dei costi associati al ransomware nei sinistri assicurativi considerati.
La difesa deve intervenire prima dell’esfiltrazione dei dati
L’analisi delle campagne e dei modelli di estorsione evidenzia l’importanza di interrompere la catena di attacco nelle sue prime fasi, quando i criminali cercano di compromettere le identità degli utenti e ottenere accesso alle applicazioni aziendali.
Le indicazioni di ThreatLabz comprendono l’applicazione di controlli di accesso basati sul principio del minimo privilegio, la protezione delle identità, la limitazione degli spostamenti laterali, l’ispezione del traffico per individuare attività malevole e la capacità di rilevare e bloccare trasferimenti non autorizzati di informazioni.
La crescente attenzione verso i dipendenti che operano nelle funzioni amministrative, commerciali e produttive richiede inoltre di estendere il monitoraggio degli accessi privilegiati oltre gli account tecnici e gli amministratori di sistema, considerando il valore delle informazioni e dei processi raggiungibili da ciascuna identità.
Le tecniche di social engineering che sfruttano Microsoft Teams, Quick Assist e altri strumenti aziendali rendono particolarmente rilevante anche la verifica delle richieste di assistenza informatica e delle sessioni di controllo remoto.
L’intelligenza artificiale generativa introduce ulteriori elementi di complessità, perché può ridurre i tempi necessari per predisporre campagne mirate, modificare gli strumenti malevoli e analizzare i dati acquisiti durante una compromissione.
Nelle previsioni per il 2027, ThreatLabz indica proprio la quantità e il valore dei dati sottratti per singola intrusione come uno dei parametri destinati ad assumere maggiore importanza nelle strategie criminali. La capacità di individuare tempestivamente un accesso compromesso e impedirne l’utilizzo per raggiungere informazioni sensibili diventa quindi un elemento centrale delle strategie di difesa contro il ransomware.