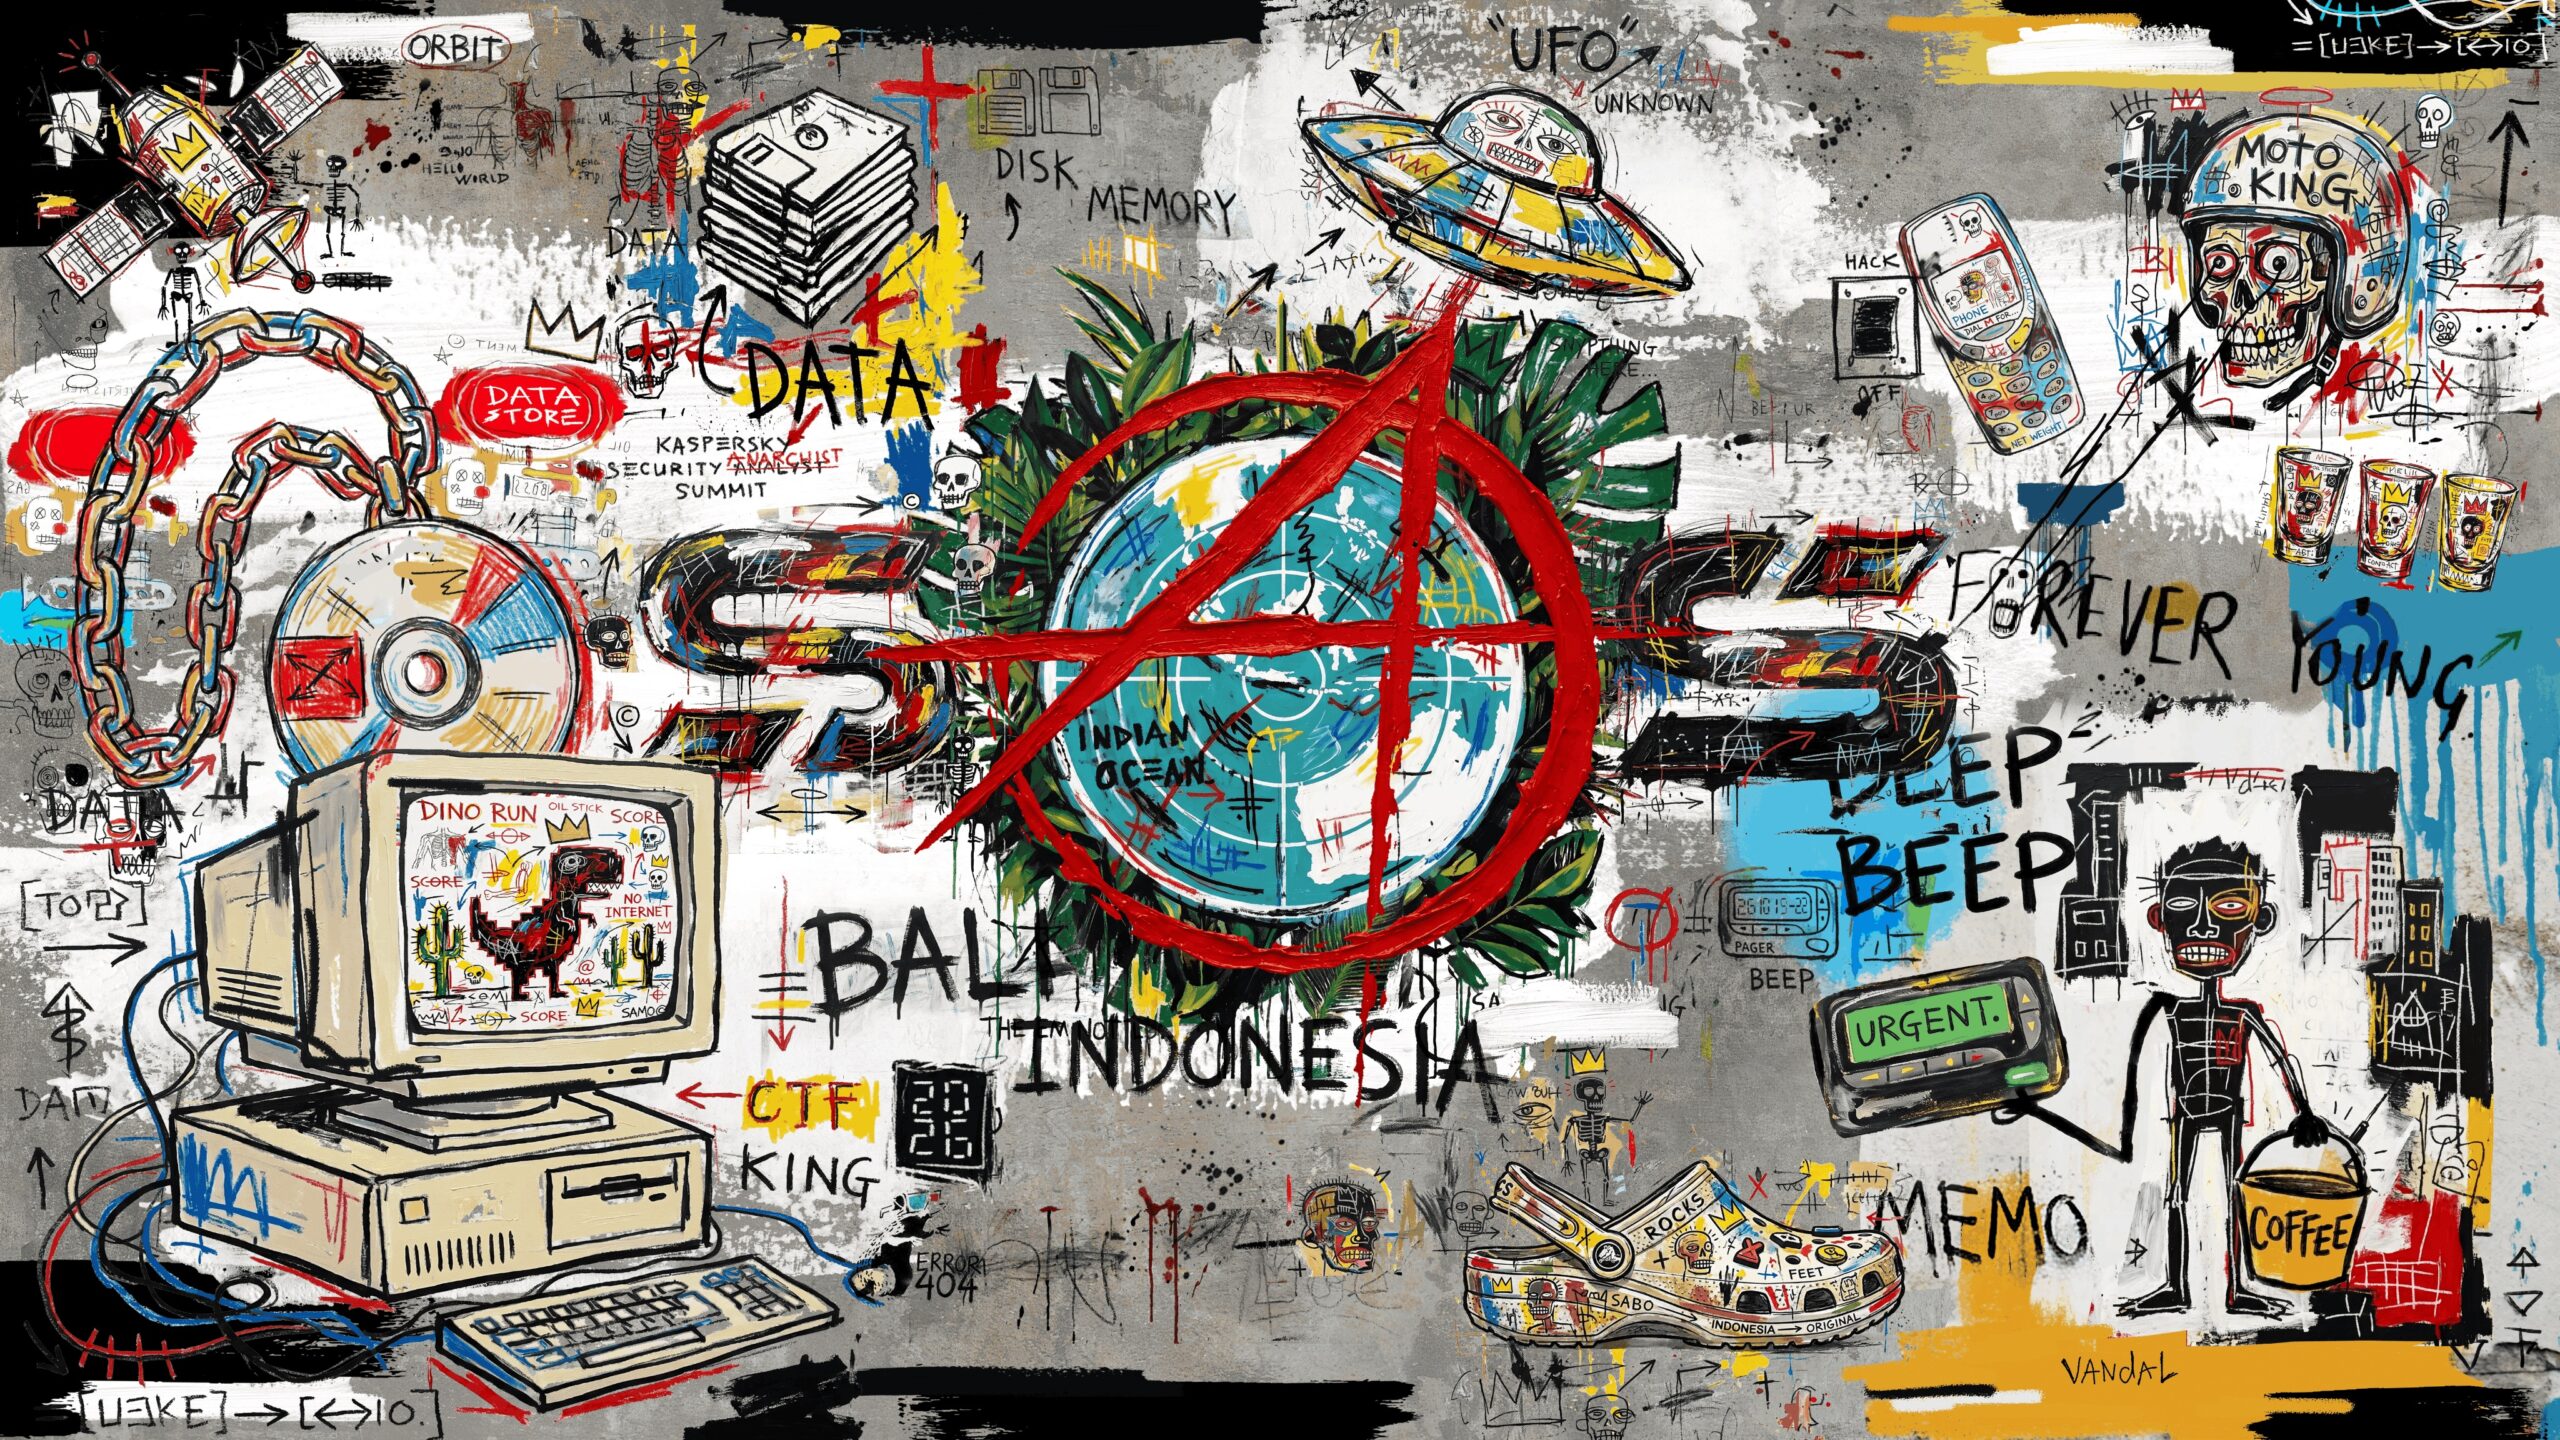
Kaspersky ha annunciato il programma del Security Analyst Summit 2026, la 18ª edizione dell’evento dedicato alla threat intelligence e alla ricerca in ambito cybersecurity. Il SAS 2026 si svolgerà dal 20 al 23 ottobre 2026 all’InterContinental Bali Resort e prevede la partecipazione di oltre 200 persone provenienti da diversi Paesi.
L’edizione di quest’anno sarà caratterizzata dal tema della “cyber-anarchia”, utilizzato dagli organizzatori come cornice narrativa per affrontare il rapporto tra ricerca individuale e condivisione delle informazioni all’interno della comunità della sicurezza informatica.
Il programma comprende la divulgazione di vulnerabilità critiche, l’analisi di incidenti informatici complessi e nuove ricerche dedicate al cyber-spionaggio, ai dispositivi mobili, alle console di gioco, ai sistemi automotive e alla sicurezza dell’intelligenza artificiale.
SAS 2026, cyber-spionaggio tra UEFI e gruppi APT
Una parte del programma sarà dedicata alle tecniche di cyber-spionaggio progettate per operare a livelli particolarmente profondi dei sistemi informatici e ridurre la possibilità di rilevamento da parte degli strumenti di sicurezza convenzionali.
Georgy Kucherin, ricercatore di Kaspersky GReAT, presenterà l’analisi di una campagna basata su un bootkit UEFI utilizzato contro enti diplomatici.
Il firmware UEFI viene eseguito prima del sistema operativo e rappresenta quindi un livello particolarmente delicato dal punto di vista della sicurezza. Una compromissione a questo livello può consentire a un attaccante di mantenere una presenza sul dispositivo anche al di fuori delle normali componenti software gestite dal sistema operativo.
Sojun Ryu, anch’egli appartenente al Global Research and Analysis Team di Kaspersky, presenterà invece nuove informazioni sulle tecniche utilizzate dal gruppo APT Lazarus.
Vulnerabilità in auto, console e videogiochi
Il programma comprende anche diverse ricerche dedicate a dispositivi e piattaforme consumer.
Dmitry Kalinin, di Kaspersky Threat Research, presenterà nuovi dettagli su una campagna che prende di mira le unità principali delle automobili basate su Android.
Il ricercatore Andy Nguyen analizzerà invece alcune vulnerabilità nelle console di gioco che hanno permesso ai ricercatori di eseguire Linux su PlayStation 5.
Un altro intervento riguarderà la sicurezza dei videogiochi su PC. Il ricercatore indipendente Victor Pozdov illustrerà una vulnerabilità di Remote Code Execution individuata all’interno di Counter-Strike e Dota 2 che ha consentito di ottenere accesso ai computer dei giocatori.
Una botnet Android TV da 31,4 Tbps
Tra gli argomenti previsti figura anche Kimwolf, una botnet basata su dispositivi Android TV.
Alex Turing di XLab presenterà un’analisi della botnet, indicata nel programma dell’evento con una capacità complessiva di 31,4 Tbps.
L’intervento rientra nel filone di ricerca dedicato all’utilizzo di dispositivi consumer connessi come nodi di infrastrutture malevole distribuite.
Il programma comprende inoltre una sessione dedicata alla sicurezza di iOS. Alfie CG di Cellebrite Labs analizzerà “Rocket”, una vulnerabilità sfruttata all’interno del kit di exploit Coruna.
Intelligenza artificiale e attacchi “pre-prompt”
Una parte del SAS 2026 sarà dedicata al rapporto tra machine learning, Large Language Model e cybersecurity.
Uno dei temi affrontati sarà quello degli attacchi definiti “pre-prompt”, nei quali una compromissione può verificarsi prima dell’interazione diretta con il modello linguistico.
Satoki Tsyji di Ikotas Labs mostrerà come alcune catene di vulnerabilità Remote Code Execution zero-click possano aggirare i meccanismi di protezione del codice basati sull’intelligenza artificiale prima che venga richiamato un Large Language Model.
Il tema riguarda quindi non soltanto la protezione del modello e dei prompt, ma anche la sicurezza dei componenti software e delle catene di esecuzione che precedono l’interazione con l’LLM.
Un sistema LLM ha individuato oltre 100 vulnerabilità zero-day
L’intelligenza artificiale sarà analizzata anche come strumento per automatizzare la ricerca di vulnerabilità.
Il dottor Zhiniang Peng dell’Università di Huazhong presenterà un sistema autonomo basato su Large Language Model che ha automatizzato l’individuazione e la verifica di oltre 100 vulnerabilità zero-day.
Le vulnerabilità sono state individuate nelle principali distribuzioni Android utilizzate da diversi produttori di smartphone.
La ricerca riguarda quindi l’impiego degli LLM nei processi automatizzati di vulnerability discovery e verifica delle vulnerabilità.
Il ruolo della collaborazione nella threat intelligence
Secondo Kaspersky, la crescente complessità delle minacce rende necessaria una maggiore collaborazione tra ricercatori e team di sicurezza.
“Man mano che il panorama delle minacce globali diventa sempre più complesso, salvaguardare il nostro futuro digitale richiede l’implementazione di strumenti di sicurezza informatica affidabili e una collaborazione attiva e concreta tra i team”, ha dichiarato Igor Kuznetsov, Director del Kaspersky Global Research and Analysis Team.
Kuznetsov ha inoltre collegato il tema scelto per questa edizione al confronto tra gli specialisti presenti all’evento.
“Da quasi due decenni, il Security Analyst Summit rappresenta il principale punto di incontro per i massimi esperti mondiali di threat intelligence, che qui possono creare una rete di contatti, instaurare rapporti di fiducia e condividere scoperte fondamentali. L’atmosfera di ‘cyber-anarchia’ di quest’anno è pensata per stimolare un pensiero creativo e fuori dagli schemi e per forgiare il fronte comune necessario per affrontare attacchi informatici sofisticati”.
Le finali del SAS Capture The Flag 2026
Durante il Security Analyst Summit si terranno anche le finali del SAS Capture The Flag 2026.
Alla competizione parteciperanno 13 squadre: otto provenienti dalle qualificazioni professionali del SAS CTF e cinque vincitrici regionali del torneo globale Kaspersky CTF rivolto al mondo accademico e aziendale.
La gara utilizzerà un formato attacco-difesa, nel quale le squadre devono proteggere i propri sistemi e contemporaneamente individuare vulnerabilità nelle infrastrutture degli avversari.
Il montepremi complessivo previsto è di 18.000 dollari.