Per affidare nuovi compiti agli assistenti AI di programmazione o collegarli a dati e applicazioni, gli sviluppatori aggiungono skill, plugin e server MCP, spesso scaricati da Internet o scambiati tra colleghi. Installati direttamente sul computer, questi componenti possono sfuggire ai controlli aziendali e restare sconosciuti a chi si occupa di sicurezza. JFrog AI Security permette ora di rilevare questa Shadow AI con Local Shadow AI Detection, che riconosce i componenti presenti sulle workstation e ne analizza i rischi.
Finora JFrog rilevava i modelli conservati nei repository Artifactory e le chiamate a servizi AI esterni effettuate dai processi di build per generare il software. Con la nuova funzione raggiunge anche i computer sui quali gli sviluppatori usano gli agenti, dove possono trovarsi strumenti mai passati dai repository aziendali.
Dalla gestione dei pacchetti alla sicurezza degli agenti
JFrog sviluppa una piattaforma con cui le aziende gestiscono i componenti del software lungo il percorso dallo sviluppo alla distribuzione. Al centro dell’offerta c’è Artifactory, che conserva e organizza pacchetti, immagini container e modelli AI, fornendo a sviluppatori e sistemi automatici un punto comune dal quale recuperarli. La piattaforma consente di tenere traccia delle versioni e dei componenti utilizzati nelle applicazioni, anche quando il lavoro coinvolge team e infrastrutture differenti.
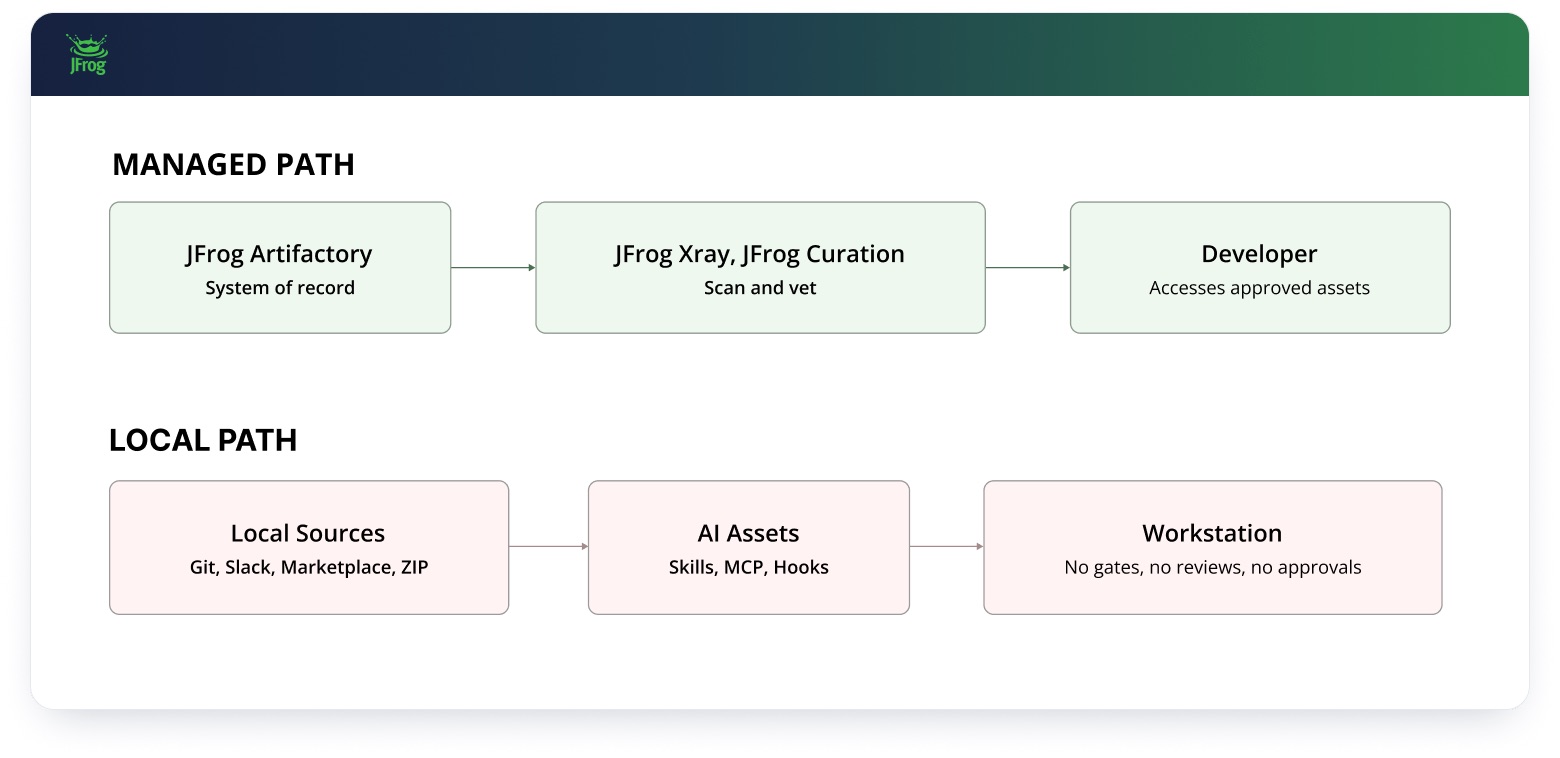
A questa gestione si affiancano i controlli di sicurezza: Xray analizza le dipendenze per individuare vulnerabilità e rischi legati alle licenze open source, mentre altri strumenti permettono di applicare regole sull’uso e sulla distribuzione dei componenti. L’offerta è disponibile come servizio cloud o su infrastrutture gestite dal cliente. Con AI Security, JFrog estende questo approccio ai modelli e agli strumenti degli agenti AI, includendo ora anche quelli installati sui computer degli sviluppatori.
Skill e connettori fuori dai controlli dei repository
Le skill raccolgono istruzioni e script che definiscono come un agente svolge un compito. I server MCP, Model Context Protocol, lo collegano a database e applicazioni come Jira o Slack, mentre i plugin possono riunire skill, server MCP e altri elementi in un pacchetto installabile. Gli hook, a loro volta, permettono di associare l’esecuzione di comandi a determinati eventi dell’agente.
Questi componenti possono arrivare da GitHub, conversazioni su Slack e marketplace, essere condivisi come file oppure essere generati dall’agente stesso. Quando l’acquisizione avviene direttamente sulla workstation, possono sfuggire alle verifiche previste per i materiali che attraversano la catena di sviluppo centralizzata. Inoltre, operano con i permessi e le credenziali dello sviluppatore: una skill che esegue comandi di shell ha possibilità di intervento più ampie di una che legge soltanto file.
Scansione locale e inventario centrale
Il rilevamento richiede l’installazione del JFrog Agent Plugin sulle singole workstation. La distribuzione può avvenire tramite strumenti MDM, per la gestione centralizzata dei dispositivi, oppure attraverso le impostazioni dell’ambiente che esegue l’agente. Il plugin individua skill, server MCP, plugin, hook, comandi e monitor, quindi effettua sul computer una scansione leggera basata su regole deterministiche: a parità di input, il risultato resta lo stesso.
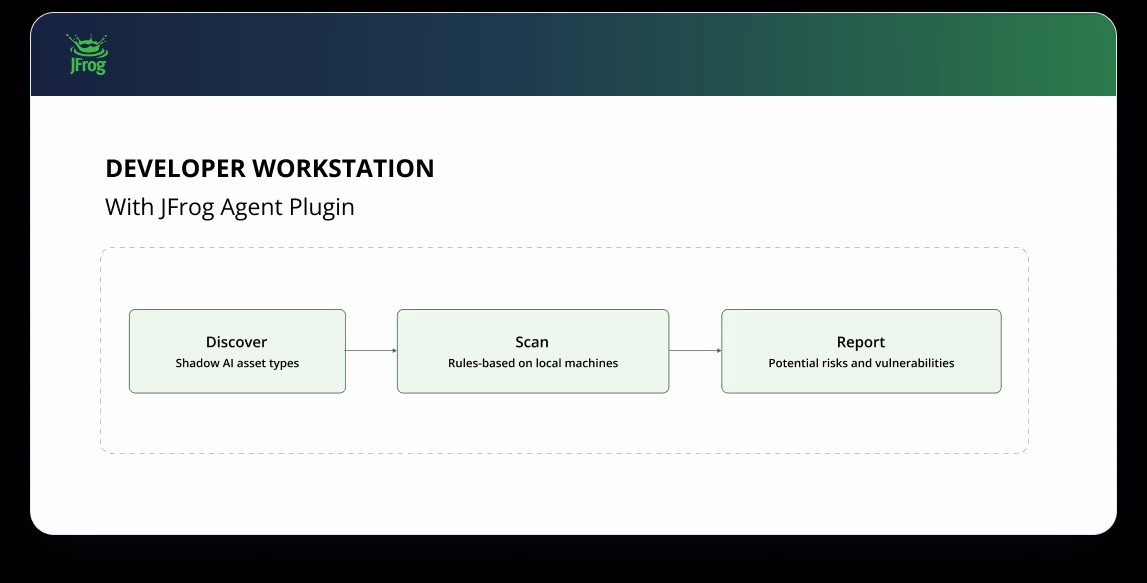
Alla piattaforma JFrog vengono trasmessi metadati, identificazione del componente, rilievi e analisi del rischio. I risultati alimentano un inventario unificato che riporta nome e tipo dell’elemento, ambiente che lo ha segnalato – per esempio Claude Code o Cursor –, numero di workstation interessate, analisi locale, provenienza rispetto alla piattaforma JFrog e data e ora del rilevamento.
La valutazione del rischio consente di consultare i rilievi alla base del giudizio. Fra gli esempi indicati da JFrog figurano l’associazione di accesso alla shell e recupero di contenuti web, che comporta un rischio elevato di esfiltrazione; le operazioni di scrittura o modifica estese oltre le directory designate; la modalità BypassPermissions, che consente azioni senza le approvazioni richieste.
Il campo Origin indica invece se il componente corrisponde a un elemento già gestito in Artifactory o nel JFrog Catalog; la voce No Match segnala l’assenza di corrispondenze. La verifica della conformità alle policy organizzative è prevista per una versione futura: il riconoscimento di un componente nell’inventario va quindi distinto dalla verifica che il suo impiego sia autorizzato.
Disponibilità e scansione con i modelli del cliente
Local Shadow AI Detection è disponibile per i clienti JFrog Unified Security e Ultimate Security. L’aggiornamento, presentato a swampUP Europe 2026 e incluso nel comunicato pubblicato anche su 01net, comprende anche AI Asset Scanning con Bring Your Own LLM Key, o BYOK: l’analisi semantica di skill, plugin degli agenti e pacchetti APM utilizza l’account del cliente presso il fornitore del modello.
Prompt e skill passano dalla piattaforma direttamente all’endpoint del modello del cliente, senza un gateway ospitato da JFrog; consumi e fatturazione fanno capo al relativo contratto con il provider. Per le installazioni self-hosted, BYOK costituisce l’unica modalità di utilizzo di AI Asset Scanning. Il supporto iniziale comprende Anthropic Opus 4.8, OpenAI GPT 5.6 Sol e Google Gemini 3.1 Pro.