Il 91% delle organizzazioni, sia a livello mondiale sia in Italia, ha subito negli ultimi dodici mesi almeno un incidente informatico con conseguenze concrete sulle attività aziendali, mentre oltre un terzo degli incidenti ha coinvolto attacchi potenziati dall’intelligenza artificiale. La crescente rapidità delle minacce si confronta però con strutture organizzative nelle quali la condivisione delle informazioni, il coordinamento tra i responsabili e i processi autorizzativi continuano a rallentare le operazioni di sicurezza.
È quanto emerge dal Cisco Relentless Defense Report 2026, ricerca condotta su 8.000 professionisti e responsabili della cybersecurity in 30 mercati. L’indagine, realizzata dalla società indipendente Satori Experience tra aprile e maggio 2026, esamina le capacità delle organizzazioni di prevenire, individuare e gestire gli attacchi, considerando anche gli ostacoli interni che possono compromettere l’efficacia degli investimenti tecnologici.
I risultati evidenziano una distanza significativa tra le capacità tecniche disponibili e la possibilità di utilizzarle tempestivamente. Soltanto il 41% delle organizzazioni, tanto in Italia quanto nel campione globale, dichiara che i team di sicurezza, networking e IT operano come un’unica squadra, condividendo strumenti e visibilità sull’infrastruttura.
Il problema coinvolge anche il rapporto tra cybersecurity e direzione aziendale: il 43% degli intervistati ritiene che gli indicatori utilizzati siano troppo tecnici per sostenere efficacemente il confronto con i vertici. A livello globale, il 36% incontra difficoltà nel trasformare i dati di business in informazioni utilizzabili per le decisioni sulla sicurezza, contro il 17% in Italia. Inoltre, il 27% delle organizzazioni mondiali e l’11% di quelle italiane non dispone di un metodo coerente per misurare le prestazioni della cybersecurity.
Copertura, velocità e ostacoli organizzativi distinguono quattro livelli di preparazione
Cisco ha classificato le organizzazioni secondo tre dimensioni: copertura, intesa come capacità di proteggere l’intero ambiente informatico; velocità, relativa all’individuazione, alla gestione e alla risoluzione delle minacce; e attrito organizzativo, che comprende i fattori in grado di rallentare l’intervento dei team.
Dalla combinazione di questi parametri derivano quattro profili, che descrivono livelli differenti di maturità operativa.
| Categoria | Quota globale | Caratteristiche |
| Relentless Defenders | 8% | Copertura elevata, risposta rapida e ostacoli organizzativi contenuti |
| Established Defenders | 39% | Solide capacità di protezione e ripristino, rallentate dai processi decisionali |
| Reactive Defenders | 41% | Competenze e strumenti presenti, ma distribuiti in modo disomogeneo |
| Exposed Defenders | 12% | Lacune nella copertura, interventi lenti e prevalenza di un approccio reattivo |
La categoria più avanzata, quella dei Relentless Defenders, comprende appena l’8% delle organizzazioni a livello globale e il 6% in Italia. Queste aziende combinano protezione estesa, rapidità di intervento e coordinamento tra le diverse funzioni, mantenendo una capacità di adattamento continuo delle difese.
Il gruppo più numeroso è invece quello dei Reactive Defenders, che rappresenta il 41% del campione mondiale. In queste organizzazioni gli strumenti di sicurezza e le competenze specialistiche sono disponibili, ma la loro distribuzione non è uniforme: l’efficacia della risposta dipende quindi dall’area aziendale o dall’infrastruttura coinvolta.
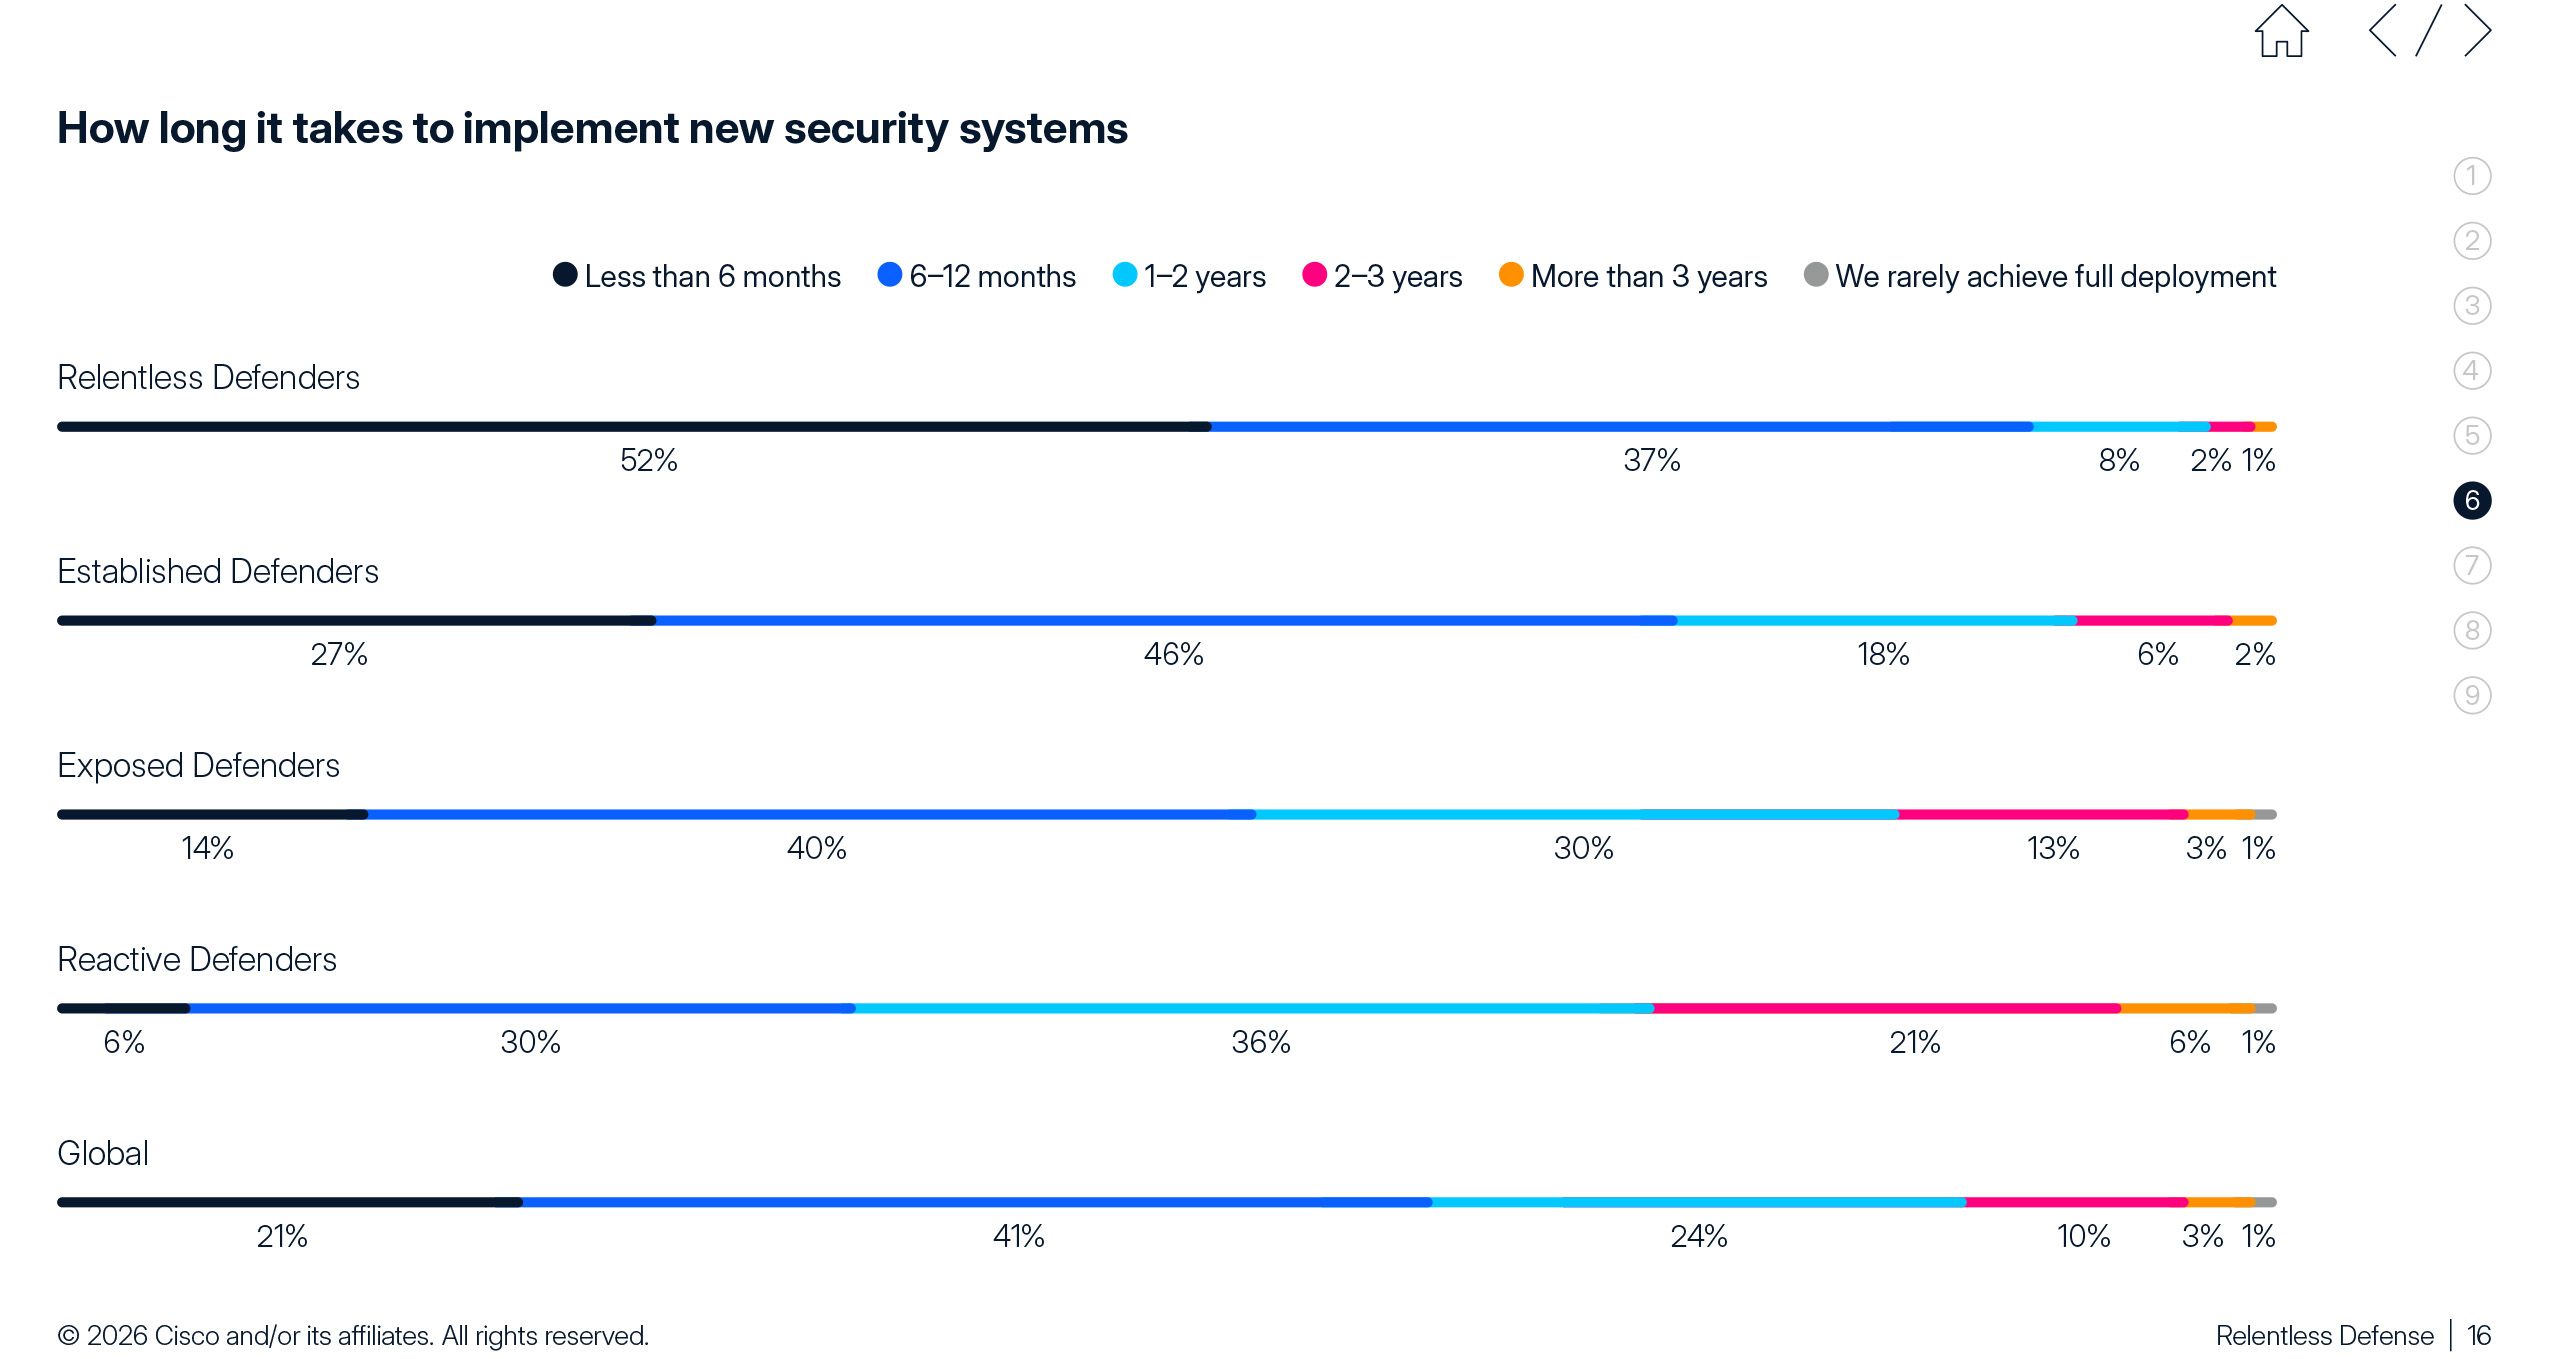
Anche gli Established Defenders, pari al 39%, possono contare su capacità tecniche consolidate, ma procedure di approvazione e coordinamento ne riducono la tempestività. Il restante 12% appartiene agli Exposed Defenders, organizzazioni nelle quali persistono carenze nella protezione e i cambiamenti necessari richiedono tempi prolungati.
La classificazione evidenzia come la maturità della cybersecurity dipenda anche dalla capacità di rendere omogenei gli strumenti e i processi lungo l’intera organizzazione, evitando che le differenze tra reparti compromettano la risposta complessiva.
La frammentazione dei dati sottrae tempo alla gestione delle minacce
La disponibilità delle informazioni costituisce uno dei principali fattori che condizionano la velocità di intervento. Secondo il report, il 40% delle organizzazioni a livello globale e il 38% in Italia dedica più tempo a raccogliere e correlare dati provenienti da sistemi differenti che ad affrontare direttamente le minacce.
La difficoltà riguarda anche l’accessibilità dei dati. Il 39% degli intervistati a livello mondiale dichiara di perdere informazioni importanti perché non facilmente disponibili, mentre in Italia la percentuale scende al 18%.
Queste differenze indicano che alcune criticità legate alla gestione dei dati risultano meno diffuse nel campione italiano, senza tuttavia tradursi automaticamente in un migliore coordinamento complessivo: la percentuale di aziende nelle quali sicurezza, networking e IT lavorano come un unico team rimane infatti identica al dato mondiale, pari al 41%.
La responsabilità di queste inefficienze è distribuita tra più funzioni aziendali. I team di sicurezza dipendono frequentemente dall’IT per l’accesso ai sistemi, dagli acquisti per la disponibilità di nuovi strumenti e dal management per le autorizzazioni e la definizione delle priorità. Anche quando una minaccia viene individuata rapidamente, l’intervento può quindi essere rallentato da decisioni che richiedono il coinvolgimento di diversi responsabili.
“L’intelligenza artificiale sta cambiando rapidamente il modo in cui le minacce informatiche vengono create e gestite, aumentando la velocità con cui le aziende devono essere in grado di individuare e affrontare un attacco. In questo scenario, la tecnologia da sola non è sufficiente: servono team capaci di collaborare, informazioni accessibili e processi che permettano di prendere decisioni rapidamente”, afferma Renzo Ghizzoni, Country Leader Sales Security di Cisco Italia.
“I dati del report mostrano infatti quanto l’organizzazione interna sia determinante per trasformare gli investimenti in sicurezza in una maggiore capacità di risposta. Prepararsi all’era dell’IA significa quindi non solo adottare nuovi strumenti, ma creare le condizioni perché persone, processi e tecnologie possano lavorare insieme in modo efficace”, aggiunge Ghizzoni.
L’AI migliora il rilevamento delle minacce, ma l’adozione estesa resta limitata
L’intelligenza artificiale sta modificando anche le attività dei team incaricati della difesa. Oltre otto professionisti su dieci, nel campione globale, dichiarano che l’impiego dell’AI ha prodotto un miglioramento del 25% nelle capacità di individuazione e risposta alle minacce. In Italia, più della metà degli intervistati segnala inoltre una riduzione significativa del carico di lavoro operativo.
Questi benefici dichiarati non corrispondono però a una diffusione altrettanto ampia delle tecnologie. Meno della metà delle organizzazioni a livello mondiale e soltanto il 28% in Italia ha adottato su larga scala soluzioni di cybersecurity basate sull’AI.
L’utilizzo è maggiormente sviluppato nella sicurezza delle reti, mentre rimane più limitato nelle attività operative di sicurezza e nell’analisi degli incidenti. Sono ambiti nei quali l’automazione potrebbe ridurre il tempo impiegato per esaminare gli alert, correlare gli eventi e ricostruire le sequenze di un attacco.
L’adozione degli agenti AI nelle operazioni di sicurezza risulta ancora più circoscritta: solo un’organizzazione su tre ne dichiara un utilizzo esteso.
Le principali preoccupazioni riguardano l’esposizione delle informazioni, la possibilità che i sistemi vengano compromessi e il trattamento dei dati da parte dei fornitori esterni. Gli agenti AI introducono inoltre una questione specifica di sicurezza, poiché possono operare attraverso identità non umane e interagire autonomamente con applicazioni, infrastrutture e informazioni aziendali.
La capacità di individuare e gestire un agente compromesso diventa quindi un elemento della protezione dell’ambiente informatico. Su questo punto emerge una differenza significativa tra Italia e resto del campione: il 77% degli intervistati italiani si dichiara sicuro di poter riconoscere e gestire un agente AI compromesso, contro il 54% a livello globale.
Il dato italiano esprime una maggiore fiducia nelle capacità di controllo, pur accompagnandosi a una diffusione ancora relativamente contenuta delle soluzioni di sicurezza basate sull’intelligenza artificiale.
Le organizzazioni più preparate coordinano i team e controllano gli agenti AI
Il confronto tra i Relentless Defenders e le altre organizzazioni permette di identificare le caratteristiche associate ai livelli più elevati di preparazione.
L’83% dei Relentless Defenders dispone di team coordinati che condividono strumenti e visibilità tra sicurezza, rete e infrastruttura, contro il 37% delle altre organizzazioni. La differenza riguarda quindi la capacità di operare attraverso processi comuni, evitando che ogni funzione gestisca autonomamente informazioni e interventi.
Un divario analogo emerge nella governance dell’intelligenza artificiale. L’86% dei Relentless Defenders applica controlli coerenti agli agenti AI e alle identità non umane, rispetto al 37% delle altre aziende.
Il 77% delle organizzazioni più avanzate si dichiara inoltre molto sicuro di poter individuare e gestire un agente AI compromesso, contro il 51% delle altre.
Le differenze interessano anche i risultati ottenuti attraverso l’impiego dell’intelligenza artificiale. Il 29% dei Relentless Defenders riferisce miglioramenti superiori al 100% nella velocità di individuazione delle minacce, una percentuale che scende al 9% nelle altre categorie.
La relazione tra investimenti e risultati è particolarmente evidente tra le organizzazioni che hanno aumentato la spesa per la cybersecurity. In questo gruppo, il 71% dei Relentless Defenders dichiara una riduzione degli incidenti, contro il 39% delle altre organizzazioni.
Il confronto non dimostra, da solo, un rapporto causale tra modello organizzativo e diminuzione degli incidenti, ma mostra un’associazione tra coordinamento delle funzioni, capacità di controllo e risultati dichiarati dalle aziende.
Nel complesso, i dati del Cisco Relentless Defense Report descrivono un settore nel quale la disponibilità di tecnologie avanzate convive con difficoltà operative e decisionali ancora diffuse. La distanza tra il 91% di organizzazioni colpite da incidenti e il 6% di aziende italiane classificate tra i Relentless Defenders evidenzia soprattutto quanto siano ancora poco diffuse le condizioni organizzative associate ai livelli più elevati di preparazione.