Il rischio informatico percepito dai CISO sta cambiando forma. Gli attacchi tradizionali non scompaiono, ma acquistano maggiore peso l’intelligenza artificiale, le applicazioni SaaS, le identità, i flussi di dati e il comportamento degli utenti. In Italia, il 90% dei CISO considera prioritario consentire un utilizzo sicuro dell’AI, mentre l’81% afferma di doverne gestire i rischi senza un aumento proporzionale delle risorse o delle competenze.
Il Voice of the CISO 2026 di Proofpoint si basa su un sondaggio realizzato da Censuswide tra l’11 e il 18 maggio 2026 su 1.600 CISO di aziende con almeno 1.000 dipendenti in 16 Paesi. Sono stati intervistati 100 responsabili della sicurezza in ciascun mercato, Italia compresa.
L’AI entra al centro delle priorità dei CISO
A livello mondiale, il 78% dei CISO considera l’AI generativa un rischio per la sicurezza, contro il 60% del 2025. Il 77% teme che informazioni dei clienti possano essere esposte attraverso piattaforme e strumenti pubblici di AI generativa. Parallelamente, l’85% considera prioritario nei prossimi due anni consentire l’utilizzo sicuro di assistenti, copiloti e sistemi di automazione, mentre un’identica quota prevede di implementare funzionalità basate sull’AI per contrastare errori umani e minacce avanzate.
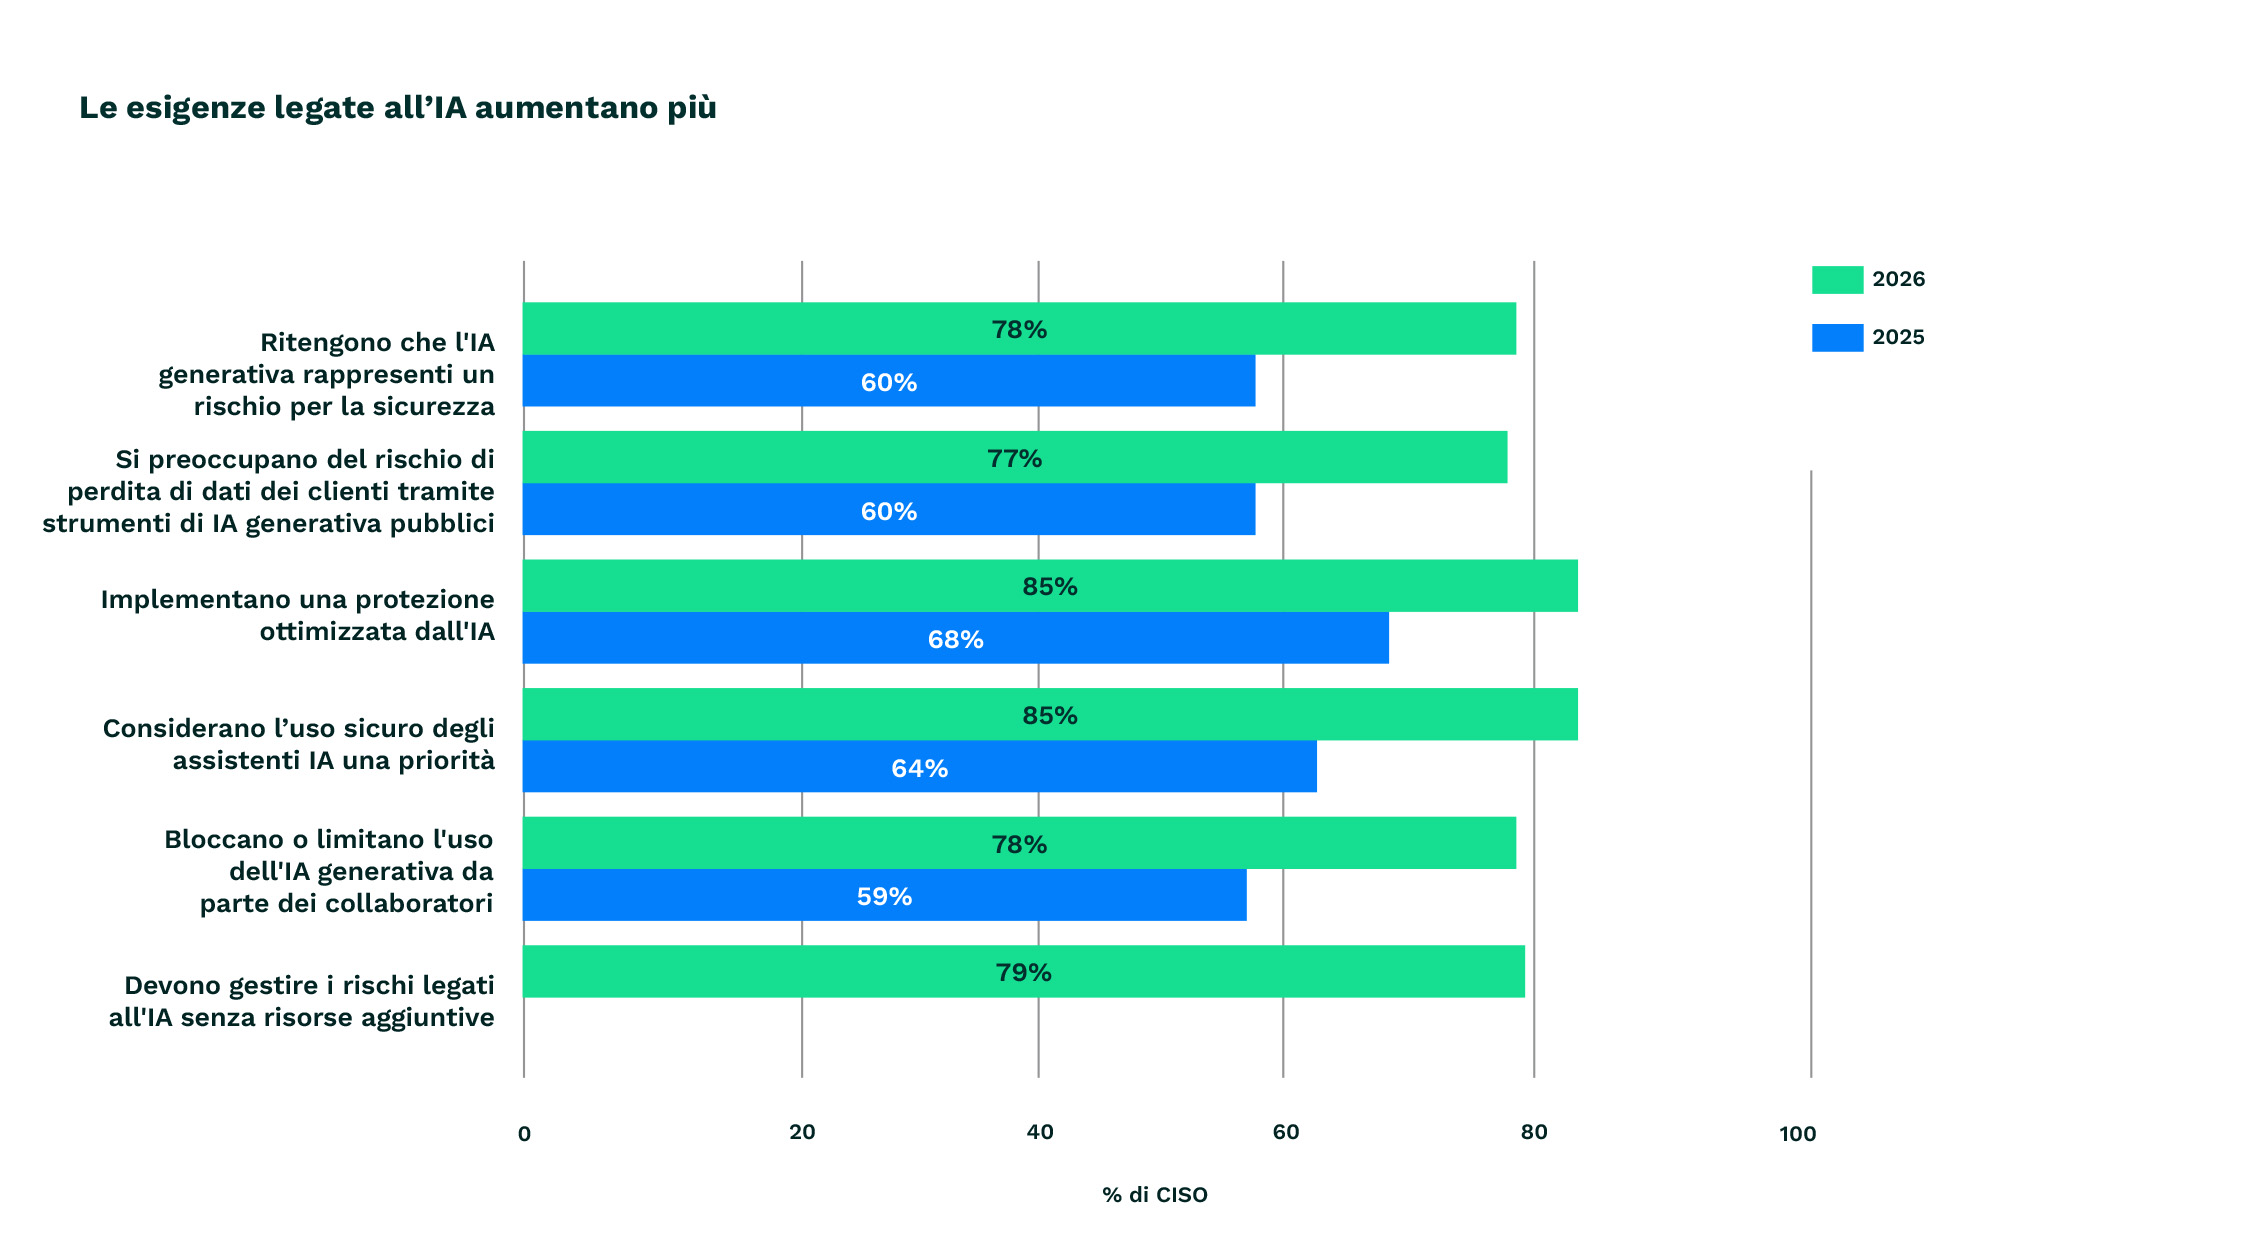
Le restrizioni sull’uso dell’intelligenza artificiale sono aumentate sensibilmente: il 78% delle aziende blocca o limita gli strumenti di AI generativa utilizzati dai dipendenti, contro il 59% dell’anno precedente. Il 79% dei CISO dichiara però che gli viene chiesto di gestire questi rischi senza un incremento equivalente di risorse o competenze.
In Italia la priorità attribuita all’utilizzo sicuro dell’AI raggiunge il 90%, cinque punti sopra la media globale. Allo stesso tempo, l’81% dei CISO italiani segnala di dover affrontare i rischi AI senza risorse aggiuntive proporzionate, contro il 79% del campione complessivo.
In Italia preoccupano integrazioni SaaS e condivisione dei dati nel cloud
In Italia, il 41% dei CISO individua nelle integrazioni SaaS e di terze parti la principale area tecnologica di rischio, mentre il 39% indica l’archiviazione cloud e la condivisione dei file.
Su scala mondiale, la minaccia più citata è il takeover degli account cloud, indicato dal 33% dei CISO. Le frodi via email scendono dal 37 al 27%, il ransomware dal 36 al 23%, il malware dal 33 al 19% e le minacce interne dal 37 al 30%.
Tra i sistemi che preoccupano maggiormente i responsabili della sicurezza, le piattaforme di collaborazione sono al primo posto con il 34%, seguite al 33% dagli assistenti AI, copiloti e agenti autonomi integrati nei workflow e dalle applicazioni SaaS con integrazioni di terze parti. Gli strumenti pubblici di AI generativa raggiungono il 31%, lo storage cloud e il file sharing il 30%, le API e gli strumenti di automazione il 29%.
La superficie da proteggere coincide sempre più con gli ambienti nei quali vengono prodotti, elaborati e trasferiti i dati aziendali: servizi cloud, strumenti collaborativi, applicazioni SaaS, sistemi di identità e workflow nei quali l’AI è progressivamente integrata.
Il rischio umano sale al 79%
Il 79% dei CISO considera il rischio umano la principale vulnerabilità informatica dell’azienda, rispetto al 66% nel 2025.
Tra le organizzazioni che hanno subito una perdita rilevante di informazioni sensibili, il 46% attribuisce l’incidente a utenti interni malintenzionati o coinvolti in attività criminali. Seguono gli utenti negligenti e quelli compromessi, entrambi al 38%; l’uso improprio o gli errori di configurazione degli strumenti di AI raggiungono il 37%, mentre attacchi esterni e violazioni di terze parti sono entrambi al 36%.
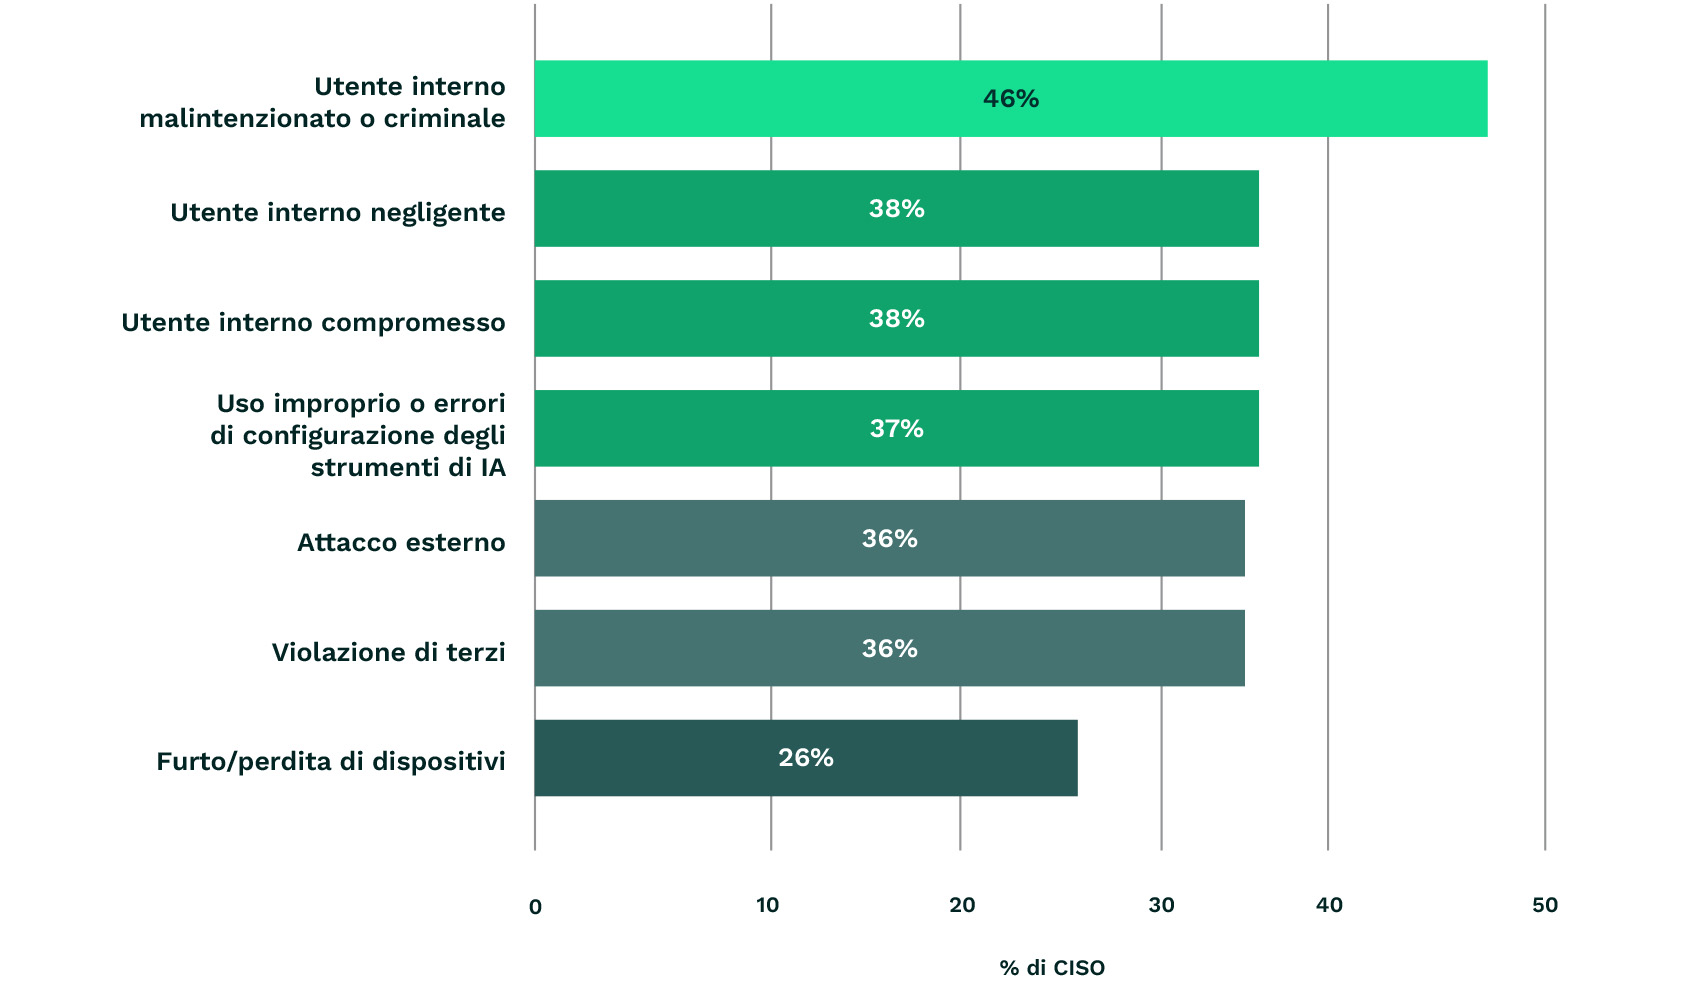
Tra le imprese italiane che hanno registrato una perdita di dati, il 41% dei CISO indica come prima causa un utente interno malintenzionato o criminale. Seguono, entrambi al 39%, gli utenti interni negligenti e gli attacchi esterni.
Particolarmente delicata è anche la fase di uscita dall’azienda: tra le organizzazioni che hanno subito una perdita rilevante di dati, il 93% afferma che i collaboratori in uscita hanno avuto un ruolo nell’incidente.
Calano gli incidenti segnalati, aumentano le conseguenze
Il 61% dei CISO ritiene probabile un attacco informatico rilevante nei successivi dodici mesi, contro il 76% del 2025. La quota di aziende che dichiara di avere subito una perdita rilevante di dati scende nello stesso periodo dal 66 al 53%. Rimane elevata la percezione di impreparazione: il 56% considera la propria azienda non preparata ad affrontare un attacco mirato.
Tra le aziende colpite da una perdita di dati, il 40% segnala sanzioni normative, contro il 34% del 2025. Le perdite finanziarie salgono dal 27 al 38%, i costi di ripristino dal 32 al 38% e i danni alla reputazione dal 31 al 37%. Il 37% registra inoltre furti di credenziali, il 36% perdita di dati critici e il 28% perdita di clienti.
In Italia, la perdita di dati critici è la conseguenza più citata, con il 43%, seguita dal furto di credenziali di accesso, indicato dal 39% dei CISO delle organizzazioni interessate da una perdita rilevante di informazioni.
Il 91% dei CISO italiani dichiara visibilità continua sui dati sensibili
A livello globale, l’86% dei CISO dichiara di avere visibilità e controllo continui sui dati sensibili distribuiti tra cloud, strumenti di collaborazione, endpoint e sistemi di AI. La stessa percentuale considera efficaci i controlli esistenti nel mitigare i rischi introdotti dall’AI, dal SaaS e dai nuovi modelli di lavoro.
In Italia, il 91% dichiara visibilità e controllo continui sui dati sensibili, mentre l’87% considera efficaci i controlli utilizzati per mitigare i rischi legati ad AI, SaaS e modalità di lavoro moderne.
Questi livelli di controllo convivono con una rapida estensione del perimetro: il 76% del campione mondiale ritiene probabile che l’utilizzo dell’AI da parte dei dipendenti possa esporre dati sensibili, il 77% teme perdite di dati dei clienti attraverso strumenti pubblici di AI generativa e il 79% deve gestire i rischi legati all’intelligenza artificiale senza un aumento proporzionale delle risorse.
Nei board italiani il rischio cyber è soprattutto reputazionale
L’85% dei CISO afferma che il consiglio di amministrazione condivide la propria visione sulle sfide di cybersecurity, contro il 64% nel 2025. L’86% ritiene inoltre che ai membri del board dovrebbe essere richiesta una competenza specifica in materia di sicurezza informatica, rispetto al 66% dell’anno precedente.
Nel campione mondiale, il 42% indica come principale preoccupazione del consiglio di amministrazione l’impatto sul valore dell’azienda. Seguono downtime significativo e danni alla reputazione, entrambi al 38%, mentre perdita di informazioni sensibili e interruzione delle attività raggiungono il 37%.
In Italia la prima preoccupazione dei board è il danno alla reputazione, indicato dal 47% dei CISO, seguito dall’interruzione delle operazioni con il 43%. Il 47% è il valore più elevato attribuito al rischio reputazionale tra i 16 mercati analizzati.
Più risorse per la cybersecurity, ma resta il divario sull’AI
A livello globale, il 77% dei CISO considera eccessive le aspettative nei confronti del proprio ruolo, contro il 66% nel 2025. Nello stesso periodo sale dal 67 all’86% la quota di responsabili che ritiene adeguati budget, personale e strumenti per raggiungere gli obiettivi di sicurezza. L’82% dichiara inoltre che la propria organizzazione ha adottato misure per proteggerli dalla responsabilità personale, contro il 65% dell’anno precedente.
Il burnout resta diffuso, anche se in diminuzione: la quota di CISO che afferma di averlo sperimentato o osservato negli ultimi dodici mesi è passata dal 66% del 2024 al 63% del 2025 e al 57% nel 2026.
In Italia, l’89% dei CISO considera adeguate le risorse complessive messe a disposizione per raggiungere gli obiettivi di cybersecurity, mentre l’81% afferma di dover gestire i rischi specifici dell’AI senza un aumento proporzionale di risorse o competenze.
La differenza tra i due indicatori fotografa una cybersecurity aziendale dotata, secondo i responsabili intervistati, di risorse complessivamente adeguate, mentre la crescita dell’AI amplia più rapidamente il perimetro di responsabilità e richiede competenze e capacità operative specifiche che non aumentano allo stesso ritmo.
I settori più esposti non coincidono sempre con quelli che registrano più perdite
Il confronto settoriale mostra differenze marcate tra percezione del rischio e incidenti effettivamente segnalati. IT, tecnologia e telecomunicazioni registrano la quota più alta di CISO che ritengono probabile un attacco informatico rilevante nei successivi dodici mesi, con l’86%, seguiti dai servizi professionali e per le aziende con l’82%, entrambi ben sopra la media globale del 61%.
La classifica cambia guardando alle perdite rilevanti di dati sensibili già subite. In questo caso sono i servizi professionali e per le aziende a registrare il valore più elevato, con il 76%, davanti a media e intrattenimento con il 67% e a IT, tecnologia e telecomunicazioni con il 63%.
Nei servizi finanziari convergono con particolare evidenza rischio umano e AI generativa: l’88% dei CISO considera il fattore umano la principale vulnerabilità informatica e l’89% ritiene che l’AI generativa rappresenti un rischio per la sicurezza. Nel settore sanitario i due valori sono rispettivamente 86% e 83%, mentre nel settore pubblico raggiungono 85% e 87%.