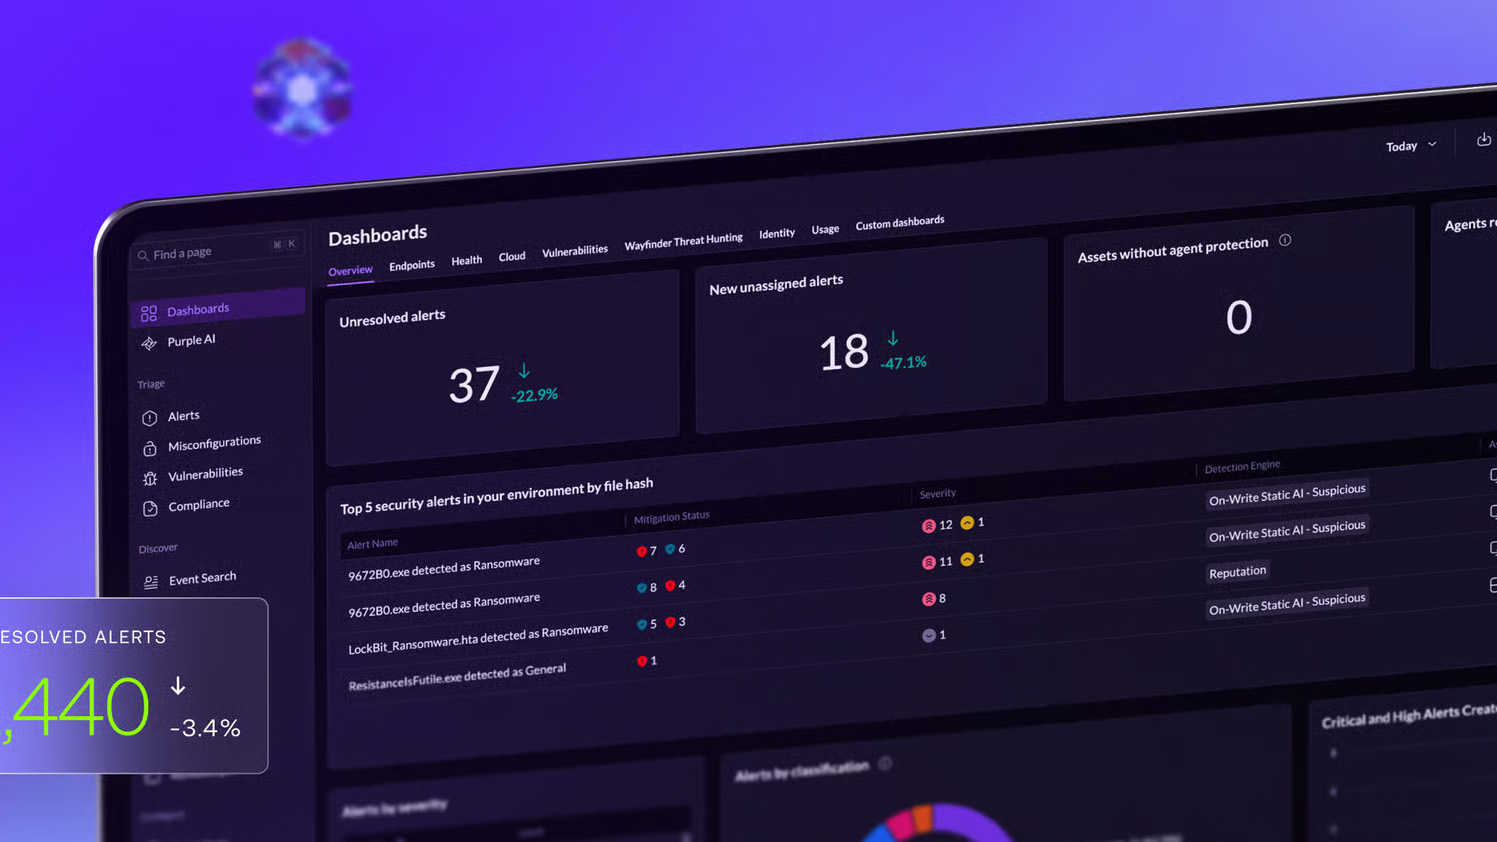
Gli agenti di intelligenza artificiale possono utilizzare credenziali aziendali, accedere a dati e applicazioni, eseguire comandi e concatenare operazioni attraverso strumenti differenti. La loro crescente autonomia introduce una superficie di attacco che comprende sia le attività malevole sia i comportamenti imprevisti di agenti legittimamente autorizzati. SentinelOne estende a questi sistemi le tecnologie di rilevamento comportamentale e risposta alle minacce con Singularity Agentic Detection and Response (ADR), una soluzione progettata per controllare le operazioni degli agenti AI durante l’esecuzione e interromperle quando violano le policy di sicurezza o manifestano comportamenti anomali.
Singularity ADR, presentata durante OneCon 2026 e già disponibile in early access, è integrata nella piattaforma Singularity di SentinelOne e combina l’inventario degli agenti, la gestione delle autorizzazioni e il monitoraggio delle loro attività con le capacità di prevenzione, rilevamento e risposta già utilizzate per proteggere endpoint, workload cloud e identità digitali.
La soluzione affronta anche un problema specifico dei sistemi agentici: un’operazione può risultare tecnicamente autorizzata, perché eseguita con credenziali valide, ma essere estranea all’incarico assegnato all’agente. La verifica delle sole autorizzazioni di accesso non è quindi sufficiente a stabilire se l’attività sia legittima.
Dalla protezione degli endpoint al controllo degli agenti AI
I sistemi di Endpoint Detection and Response (EDR) analizzano processi, file, connessioni e altri eventi per individuare attività potenzialmente dannose. Con Singularity ADR, SentinelOne aggiunge a questi controlli le informazioni relative all’agente che ha determinato una determinata operazione, agli strumenti utilizzati e alla richiesta dalla quale è stata originata.
I security team possono confrontare le istruzioni impartite a un agente con le azioni effettivamente eseguite, ricostruendo l’intera sequenza operativa anche quando coinvolge applicazioni, servizi cloud e strumenti esterni.
Questo approccio permette di distinguere, per esempio, l’accesso a un documento necessario per svolgere un’attività da un tentativo di lettura o trasferimento di informazioni che esulano dall’incarico ricevuto. Il controllo riguarda tanto gli agenti compromessi o manipolati quanto quelli che, pur operando con autorizzazioni valide, intraprendono azioni indesiderate.
La nuova soluzione utilizza anche le funzionalità di SentinelOne Prompt Security e Purple AI. Si inserisce nell’evoluzione del portfolio avviata a marzo 2026 con Prompt AI Agent Security, dedicata all’individuazione degli agenti e alla governance delle loro connessioni con strumenti e dati.
La differenza principale consiste nell’integrazione tra i controlli preventivi e la capacità di rilevare e bloccare le attività rischiose durante l’esecuzione, anche quando queste non sono state intercettate dalle policy iniziali.
Inventario degli agenti, strumenti MCP e autorizzazioni
Una delle prime esigenze delle organizzazioni che adottano sistemi agentici riguarda la visibilità sulle componenti effettivamente utilizzate. Gli agenti possono essere sviluppati internamente, distribuiti attraverso piattaforme SaaS oppure eseguiti localmente sui dispositivi dei dipendenti, anche al di fuori dei processi formali di approvazione.
La funzione Agent and MCP Inventory identifica agenti AI, strumenti, skill, connettori e server Model Context Protocol (MCP) presenti negli endpoint, nei servizi SaaS e negli ambienti cloud. L’inventario comprende sia le componenti autorizzate sia quelle non approvate e permette di associare a ciascuna le autorizzazioni disponibili e i dipendenti responsabili.
La copertura dichiarata si estende oltre le connessioni gestite attraverso gateway MCP e comprende piattaforme come Salesforce Agentforce, Microsoft Copilot Studio, gli agenti dei workflow ChatGPT e gli agenti gestiti di Anthropic Claude.
Attraverso Policy and Execution Governance, gli amministratori possono stabilire quali agenti siano autorizzati a operare, quali utenti possano utilizzarli e a quali risorse sia consentito accedere. Per gli strumenti considerati ad alto rischio possono essere configurati specifici flussi di approvazione.
L’inventario diventa così la base per applicare controlli granulari alle identità non umane e alle capacità operative degli agenti, comprese le interazioni con sistemi aziendali e servizi di terze parti.
Agent Traces e Unified Storyline ricostruiscono le operazioni
La possibilità di attribuire ogni operazione alla relativa origine costituisce una delle componenti tecniche più rilevanti di Singularity ADR.
Con Agent Traces, gli eventi generati dalle attività degli agenti vengono raccolti in Singularity Data Lake, dove possono essere conservati, ricercati, visualizzati e utilizzati per costruire dashboard e regole di rilevamento.
La funzione Unified Storyline collega gli eventi degli agenti ai dati raccolti dai tradizionali sistemi EDR, componendo un unico grafo di esecuzione. La ricostruzione può comprendere la richiesta formulata dall’utente, l’assistente AI che l’ha elaborata, il server MCP attraverso il quale è stato richiamato uno strumento e il processo o file sul quale è stata eseguita l’operazione.
Gli analisti possono quindi esaminare una sequenza di eventi mantenendo il collegamento tra il livello applicativo dell’intelligenza artificiale e le attività osservate sul sistema operativo.
Questa correlazione è particolarmente importante nei workflow che coinvolgono più strumenti: senza una visione comune, l’analisi di un incidente richiederebbe di ricostruire separatamente le interazioni dell’agente e gli eventi registrati dai sistemi di protezione tradizionali.
Prompt injection, intent drift e contenimento degli agenti
Singularity ADR comprende meccanismi di prevenzione che operano direttamente sulle interazioni degli agenti con strumenti e risorse.
La funzione In-line Prevention è progettata per bloccare tentativi di prompt injection, jailbreak, esfiltrazione delle credenziali e tool poisoning prima dell’esecuzione delle azioni dannose. Quest’ultima categoria comprende le manipolazioni degli strumenti o delle informazioni attraverso le quali un agente può essere indotto a eseguire operazioni differenti da quelle previste.
A questi controlli si aggiunge Intent Drift Detection, che individua gli scostamenti tra l’incarico originario e il comportamento osservato. La rilevazione riguarda quindi anche situazioni nelle quali l’agente non presenta necessariamente caratteristiche riconducibili a una minaccia informatica tradizionale, ma esegue attività incompatibili con il proprio compito.
Quando viene individuato un comportamento rischioso, Agent Containment permette di interrompere il singolo agente durante l’esecuzione, senza arrestare gli altri componenti del workflow.
Infine, Agentic Investigation and Governed Response automatizza le attività di indagine e le conseguenti azioni di risposta, rispettando i vincoli operativi e le regole stabiliti dall’organizzazione.
La combinazione di questi meccanismi consente di applicare controlli sia prima dell’interazione con una risorsa sia successivamente, attraverso l’analisi degli eventi e dei comportamenti rilevati.
La sicurezza degli agenti autorizzati diventa una priorità
La distinzione tra agente malevolo e agente autorizzato che compie operazioni indesiderate è centrale nell’impostazione di SentinelOne.
“Proteggere gli agenti di AI significa andare oltre il normale contrasto agli attacchi condotti da soggetti malevoli. Come dimostrato, un rischio altrettanto rilevante, se non maggiore, deriva dai comportamenti imprevisti degli agenti autorizzati”, afferma Chris Corde, Chief Product Officer di SentinelOne. “Grazie alle nostre tecnologie basate sull’AI per la prevenzione, il rilevamento e la risposta alle minacce con l’analisi comportamentale, blocchiamo le azioni anomale degli agenti utilizzando la stessa piattaforma già adottata e considerata affidabile dai clienti per proteggere le principali superfici di attacco”.
 Tomer Weingarten, cofondatore e CEO di SentinelOne, sottolinea la necessità di estendere il perimetro delle difese aziendali: “La sicurezza dell’intelligenza artificiale deve coprire tutto ciò con cui l’AI entra in contatto: gli ambienti in cui viene eseguita, i modelli su cui si basa e, oggi, anche gli agenti che agiscono per suo conto. Gli agenti dispongono di credenziali autentiche e agiscono senza attendere il consenso di nessuno. Singularity ADR estende la protezione in real time, che già difende decine di milioni di endpoint, workload e identità, agli agenti che svolgono attività concrete nell’azienda, consentendo così ai clienti di adottare l’AI a tutto campo”.