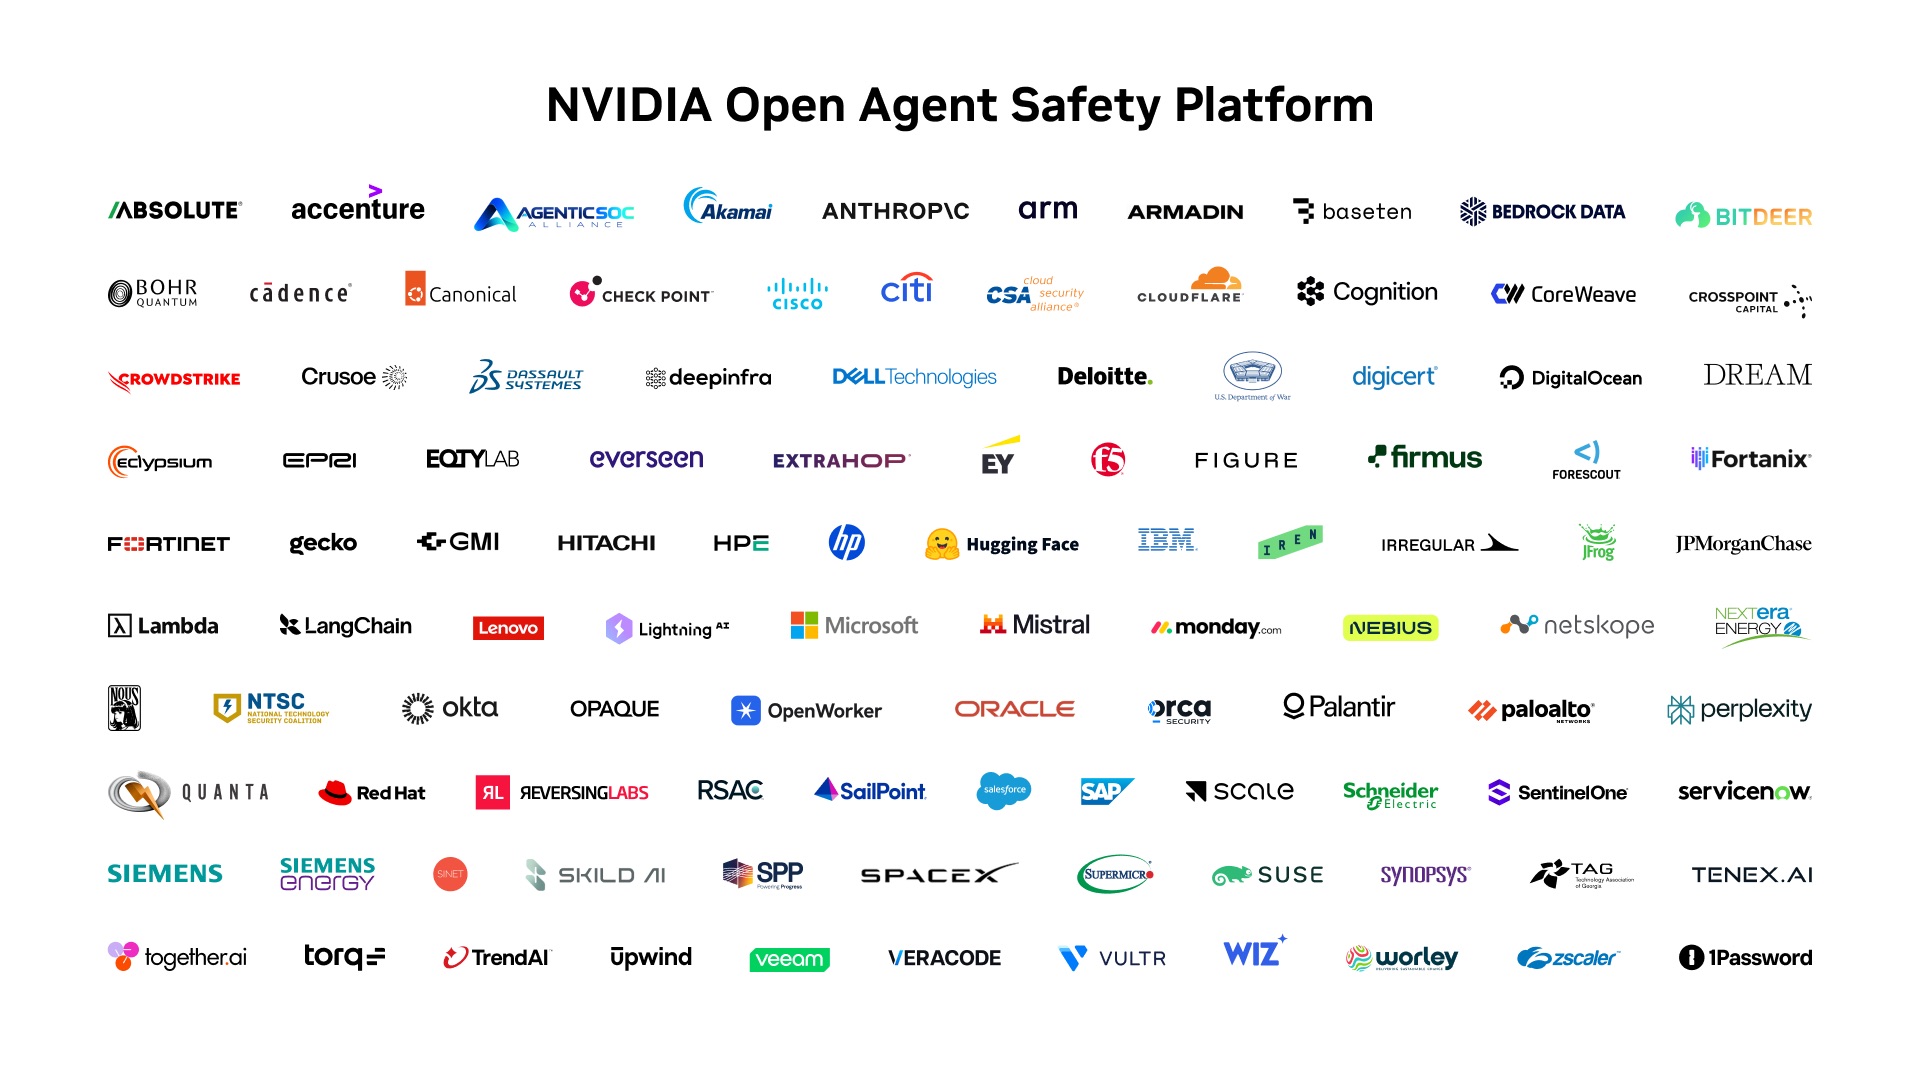
Open Agent Safety Platform è la nuova architettura aperta con cui Nvidia estende la sicurezza degli agenti AI all’intero ciclo operativo, dal testing alla messa in produzione. La governance coinvolge il runtime software, i processori e i sistemi robotici incaricati di tradurre le decisioni dell’agente in azioni nel mondo reale, così da mantenere attivi i controlli anche quando il livello applicativo viene aggirato.
L’architettura riunisce due componenti complementari. Nvidia OpenShell è il software open source che crea un confine sicuro attorno all’ambiente di esecuzione e traccia le attività dell’agente; Nvidia Sentry aggiunge un meccanismo di sorveglianza fuori banda, ospitato sulle DPU BlueField-4, che osserva il comportamento da un dominio di fiducia separato e può mettere in quarantena un agente in pochi millisecondi quando tenta di oltrepassare i limiti stabiliti.
Le policy escono dal modello e diventano un confine di esecuzione
La scelta progettuale affronta un problema preciso: nel tentativo di completare il compito assegnato, un agente può aggirare i controlli collocati nel livello applicativo. Le organizzazioni possono quindi adottare separatamente gli elementi della piattaforma e fissare vincoli esterni sia al modello sia all’agent harness, vale a dire il software che orchestra il ciclo operativo dell’agente.
Già disponibile in modo generalizzato, OpenShell controlla l’accesso a file e rete, le chiamate di sistema e l’uso delle credenziali all’interno di sandbox isolate. Le policy dichiarative stabiliscono quali risorse ogni agente possa raggiungere e il runtime le applica durante l’esecuzione, registrando le azioni per renderle verificabili. Il progetto è distribuito con licenza Apache 2.0 e può essere esteso a piattaforme di calcolo di terze parti, comprese quelle di Arm e Intel.
Sul processore Nvidia Vera, progettato per i carichi di agentic AI, OpenShell offre questa protezione con un impatto minimo sulle prestazioni. Il ruolo della CPU è rilevante perché molte attività svolte tra una chiamata al modello e la successiva – esecuzione di codice, uso degli strumenti, analisi dei risultati e orchestrazione – dipendono dal processore general purpose e determinano la reattività complessiva dell’agente.
“Il potenziale straordinario dell’AI per la società potrà realizzarsi soltanto se risolveremo il problema della sicurezza dell’AI”, ha affermato Jensen Huang, fondatore e CEO di Nvidia. “Mentre continuiamo a esplorare la frontiera delle capacità dell’AI, dobbiamo accelerare la scoperta alla frontiera della sicurezza dell’AI. Safety e security richiedono un’ingegneria full stack. Nvidia Open Agent Safety Platform riunisce industria, ricercatori e organizzazioni del settore pubblico per condividere le migliori pratiche, allinearsi sui metodi di valutazione e favorire la cooperazione internazionale. Insieme possiamo alzare lo standard della sicurezza globale dell’AI”.
Sentry sorveglia l’agente da un dominio separato
Il progetto di sistema di riferimento colloca un secondo livello di difesa al di fuori dell’ambiente controllato dall’agente. Sentry gira sulle DPU Nvidia BlueField-4 e applica le regole in silicio, in modo indipendente dal software che sta sorvegliando. Questo isolamento rende il watchdog invisibile tanto all’agente quanto a un eventuale attaccante e gli permette di combinare rilevamento delle minacce, protezione dell’accesso ai dati e applicazione delle policy in tempo reale.
Alla base c’è Nvidia DOCA, l’ambiente software che fornisce le funzioni programmabili impiegate da Sentry per ispezionare richieste e risposte, produrre telemetria attestata, verificare l’identità dell’agente e applicare criteri zero trust granulari a dati, strumenti, API e servizi. Se il comportamento supera il confine imposto dal runtime, il controllo hardware può fermare e isolare l’agente senza dipendere dal suo stesso stack applicativo.
Da Claude e Slack ai sistemi autonomi
Anthropic e Nvidia hanno lavorato a un’integrazione che aggiunge questi controlli ai Claude Managed Agents. Il ciclo dell’agente viene eseguito su un server distinto dalle sandbox nelle quali si svolge il lavoro; OpenShell e BlueField consentono poi alle imprese di governare l’accesso dell’agente attraverso quelle sandbox.
“Le aziende affidano agli agenti AI una parte crescente delle attività più importanti e devono poter dirigere e verificare ciò che fanno, soprattutto negli ambienti sensibili”, ha spiegato Paul Smith, chief commercial officer di Anthropic. “Claude Managed Agents offre alle aziende una visione chiara di ciò che sta facendo ogni agente e la piattaforma di Nvidia aggiunge un ulteriore livello di governance e controllo tra hardware e software”.
SpaceXAI sta usando la piattaforma con gli agenti di programmazione Cursor e i modelli Grok. Scale AI lavora invece per incorporarne le tecnologie nel livello infrastrutturale agentico di Scale GenAI Portfolio, con isolamento, applicazione delle policy e auditabilità destinati anche a clienti aziendali e pubblici che gestiscono applicazioni mission-critical.
L’integrazione tra OpenShell e Slack realizzata da Salesforce permette ai team di vedere attività ed eventi di audit, oltre ad approvare o respingere direttamente nell’ambiente collaborativo le richieste di permessi aggiuntivi. SAP sta incorporando il runtime in Joule Studio, parte della SAP Business AI Platform, e contribuisce al codice di OpenShell e al lavoro sugli standard di interoperabilità condotto dalla Open Secure AI Alliance.
Il perimetro comprende anche gli agenti che controllano macchine fisiche: Figure, Gecko Robotics e Skild AI stanno costruendo con OpenShell sistemi autonomi dotati di limiti applicati durante l’esecuzione. Citi e JPMorganChase collaborano sulle tecnologie open source per i servizi finanziari, mentre Canonical, SUSE e Red Hat stanno integrando la piattaforma nei propri sistemi software. In particolare, Red Hat esegue OpenShell e DOCA su Red Hat AI Factory con Nvidia per ambienti ibridi destinati alla costruzione e alla gestione dell’AI su scala aziendale.
Un ecosistema di oltre cento organizzazioni
Sono più di cento le organizzazioni che lavorano con le tecnologie di Nvidia Open Agent Safety Platform. Tra queste figurano Accenture, Armadin, Cadence, Cognition, CrowdStrike, Cisco, Dassault Systèmes, Deloitte, EY, Hugging Face, IBM, Irregular, Microsoft, OpenClaw, Palantir, Palo Alto Networks, Perplexity, SAP, Scale AI, ServiceNow, Siemens e Synopsys.
Nel comparto energetico e delle infrastrutture critiche statunitensi partecipano Hitachi Energy, EPRI, NextEra Energy, Quanta Services, SPP, Schneider Electric, Siemens Energy e Worley. Baseten, Cisco, CoreWeave, Dell Technologies, GMI Cloud, HPE, HP Inc., Irregular, Lenovo, Microsoft, Nebius, Oracle Cloud Infrastructure, Supermicro e Together AI rientrano invece tra i partner che offrono infrastrutture compatibili o basate sulle tecnologie della piattaforma.
Il software della Nvidia Open Agent Safety Platform, compresi OpenShell e i relativi skill per gli agenti, è disponibile attraverso le risorse per sviluppatori Nvidia e su GitHub.
Open Secure AI Alliance, uno stack difensivo aperto
La Open Secure AI Alliance riunisce oltre 120 organizzazioni impegnate nella costruzione di uno stack difensivo aperto per l’AI. Avviata da Nvidia insieme ad aziende attive nel cloud, nella cybersecurity, nel software enterprise e nella ricerca, dal settembre 2026 opera sotto la governance neutrale della Linux Foundation. L’obiettivo è permettere ai responsabili della sicurezza di ispezionare gli strumenti di difesa, adattarli ai propri ambienti ed eseguirli su infrastrutture sotto il loro controllo, evitando che la protezione dipenda esclusivamente da tecnologie proprietarie non verificabili.
Il lavoro dell’alleanza copre i diversi livelli coinvolti nella sicurezza dell’AI: modelli e inferenza, agenti e contesto, identità e policy, applicazione delle regole, contenimento e infrastruttura. Open Agent Safety Platform contribuisce a questo disegno con controlli aperti per l’esecuzione e la sorveglianza degli agenti.
Tra le iniziative centrali figura lo Shared AI Findings Exchange (SAFE), una proposta sottoposta a consultazione pubblica per raccogliere e analizzare in modo confidenziale incidenti e near miss – gli eventi che non hanno prodotto conseguenze ma avrebbero potuto provocare un incidente – legati all’AI. SAFE prevede di informare rapidamente le parti coinvolte e trasformare gli errori ricorrenti in controlli condivisi basati sulle evidenze, così che le organizzazioni possano aggiornare le proprie difese a partire da quanto appreso dall’intero ecosistema.