Broadcom introduce VMware HyperArmor, una soluzione di sicurezza progettata per proteggere direttamente l’hypervisor ESX negli ambienti VMware Cloud Foundation (VCF), intervenendo su due dei principali fattori di compromissione delle infrastrutture virtualizzate: lo sfruttamento delle vulnerabilità software non ancora corrette e l’utilizzo di credenziali amministrative sottratte.
La novità, annunciata in occasione di VMware Explore on Tour a Francoforte, riguarda il livello dell’infrastruttura sul quale vengono eseguite e gestite le macchine virtuali, un componente particolarmente sensibile perché un’eventuale compromissione dell’hypervisor può mettere a rischio più workload e consentire a un attaccante di acquisire privilegi elevati sull’ambiente di virtualizzazione.
La protezione di HyperArmor si articola in tre livelli complementari: la mitigazione anticipata delle vulnerabilità, attraverso il virtual patching che blocca le attività non autorizzate prima dell’applicazione delle patch ufficiali; il monitoraggio e la protezione continua dell’host, attraverso il modello known-good che controlla in tempo reale i processi e le modifiche ai file; la protezione degli accessi amministrativi, attraverso l’autenticazione multifattore integrata nel percorso di accesso SSH. Con questi controlli, Broadcom estende al componente ESX le capacità di protezione preventiva già disponibili a livello di rete attraverso VMware vDefend.
La soluzione supporta VMware ESX 8.x e le versioni successive ed è progettata per applicare le misure di mitigazione senza richiedere riavvii degli host, aggiornamenti software o l’installazione di agenti nelle singole macchine virtuali.
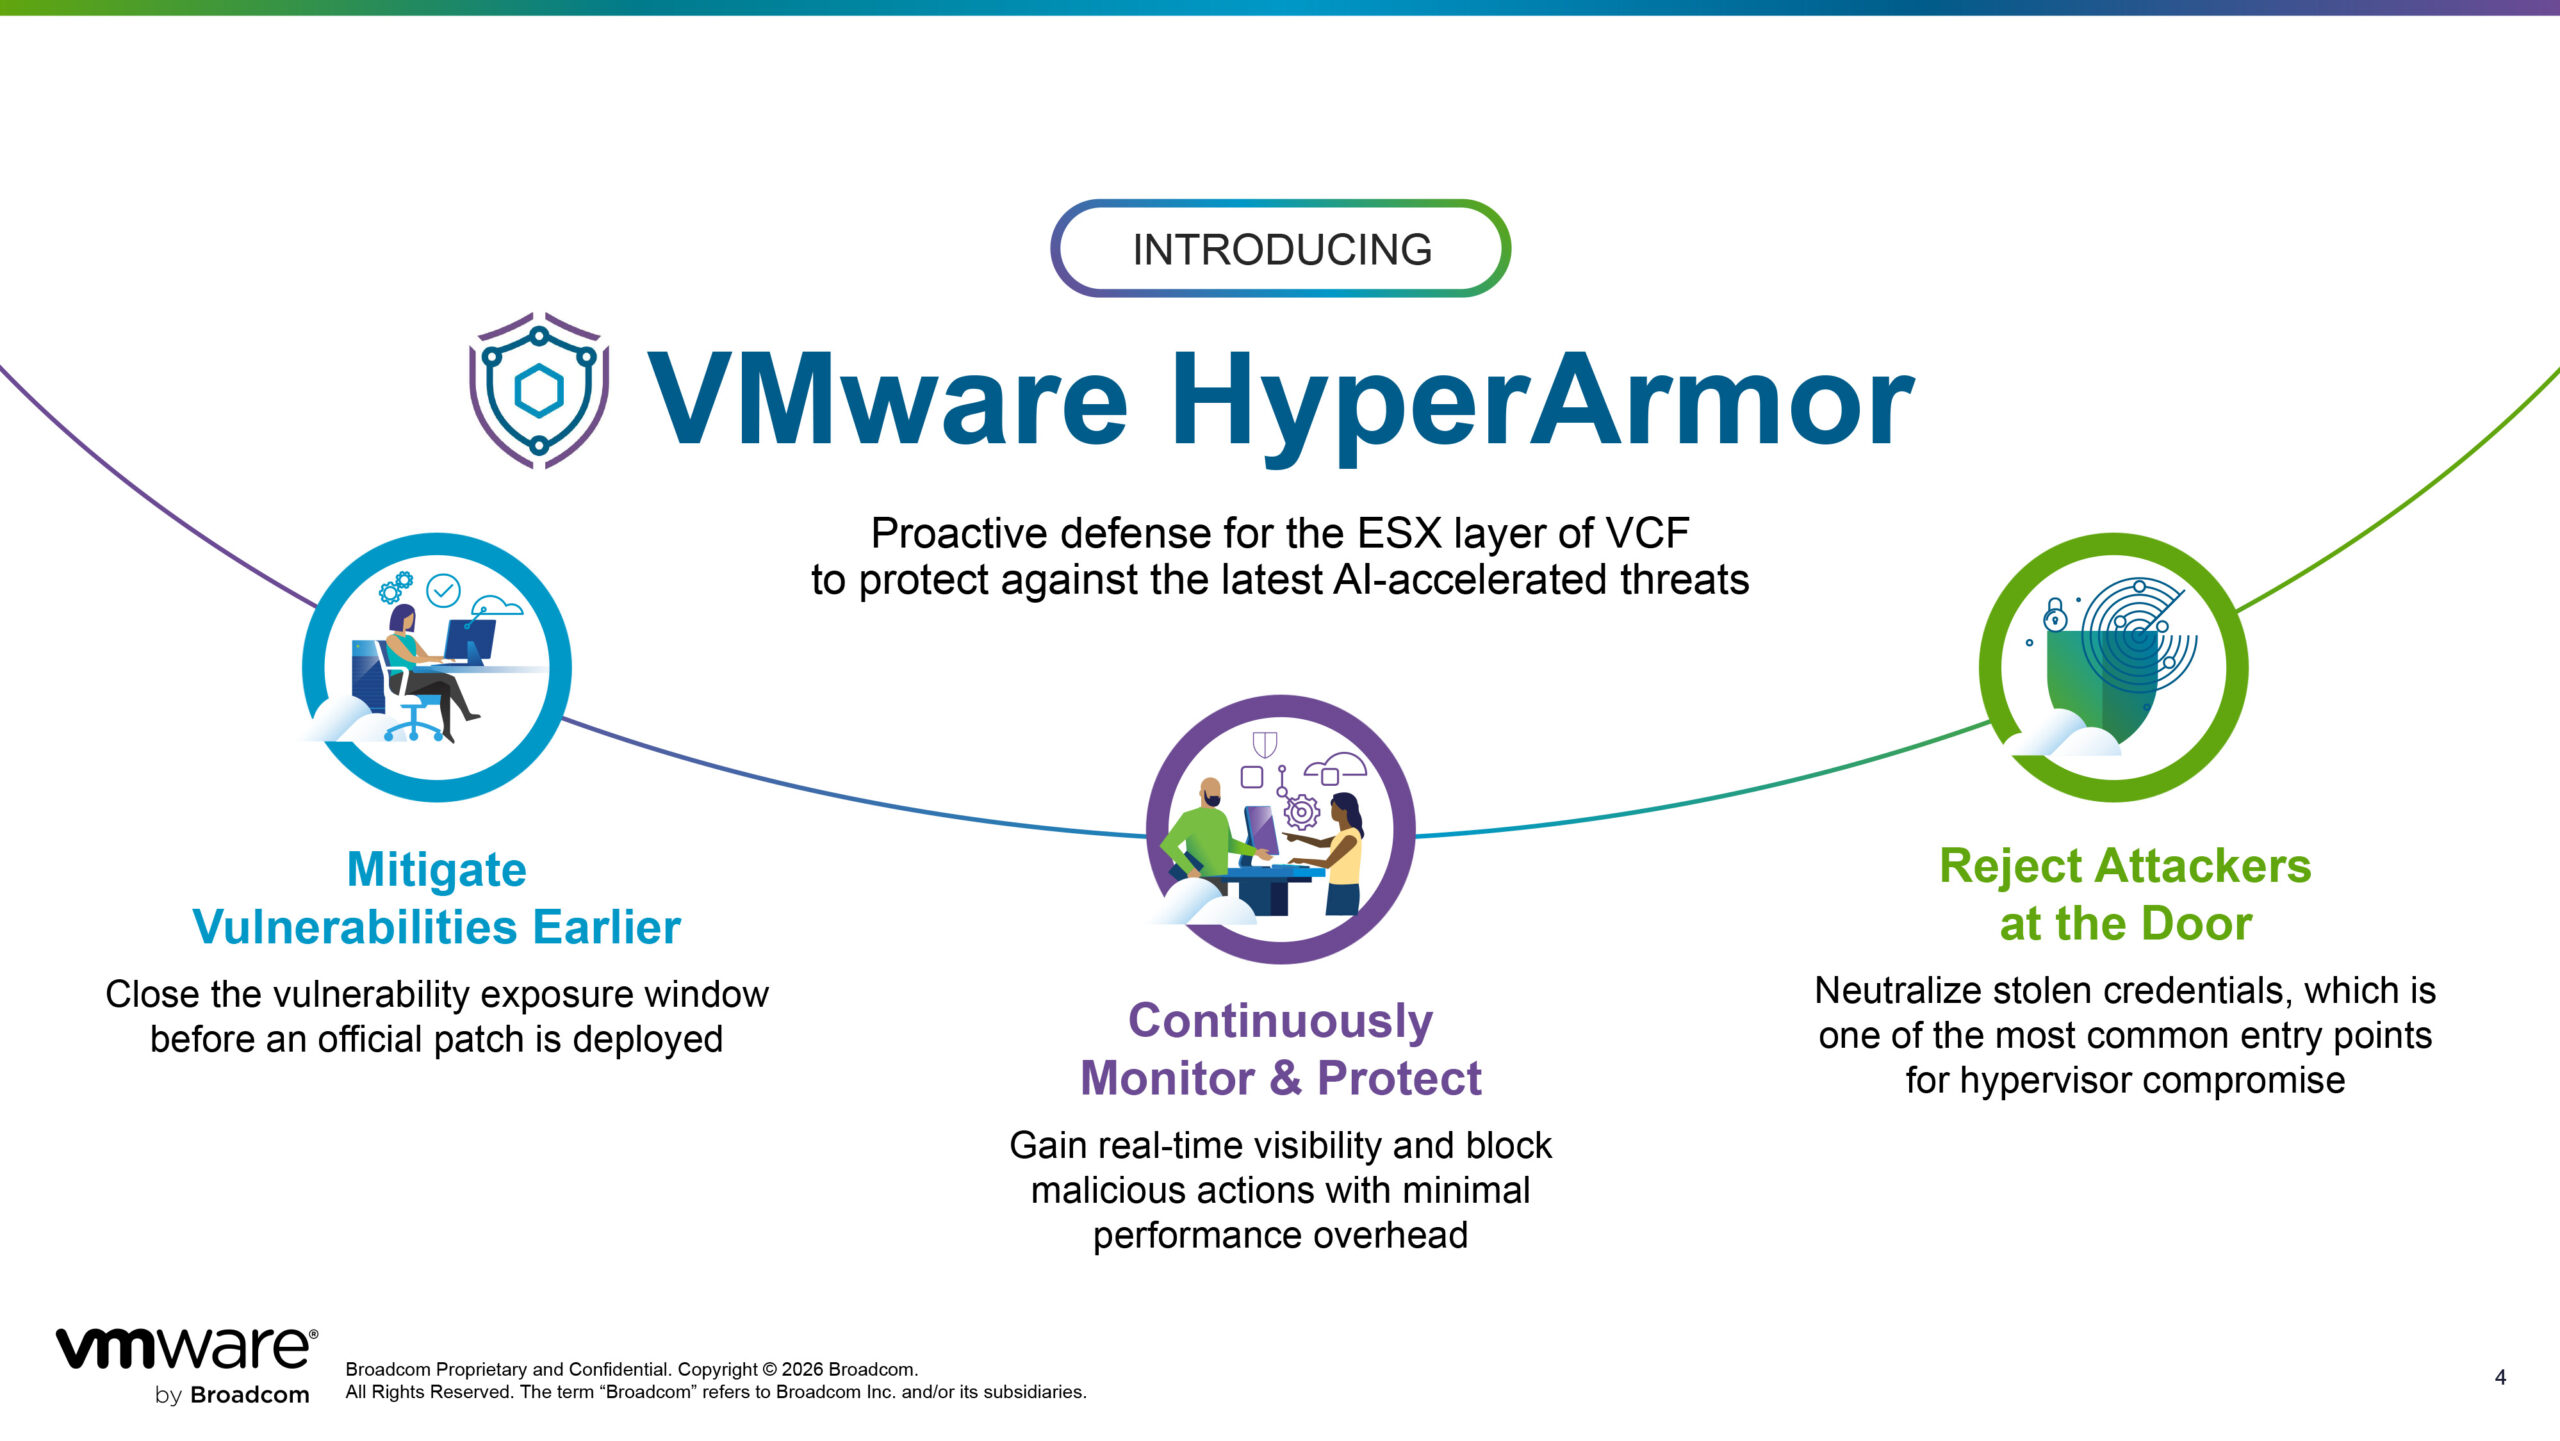
La protezione dell’hypervisor nell’era degli attacchi accelerati dall’AI
L’introduzione di HyperArmor risponde all’evoluzione delle tecniche di attacco che Broadcom associa alla crescente disponibilità di strumenti di intelligenza artificiale utilizzabili anche per finalità offensive. L’automazione delle attività di ricognizione, individuazione delle vulnerabilità e sfruttamento delle debolezze delle infrastrutture può ridurre sensibilmente il tempo a disposizione delle organizzazioni per rilevare e contrastare una compromissione.
Gli strumenti AI possono contribuire ad accelerare la scoperta delle superfici esposte, la preparazione degli exploit e i movimenti laterali all’interno delle reti aziendali, comprimendo progressivamente le diverse fasi della catena di attacco. Broadcom descrive una sequenza nella quale la ricognizione può avvenire in pochi secondi, lo sfruttamento delle vulnerabilità in pochi minuti e i movimenti laterali prima del rilevamento dell’intrusione. Per gli ambienti di cloud privato diventano quindi centrali le vulnerabilità ancora prive di correzione, la velocità e la frequenza degli aggiornamenti, la durata della finestra di esposizione e il furto delle credenziali di root.
Paul Turner, chief product officer della VMware Cloud Foundation Division di Broadcom, osserva che “l’AI di frontiera ha cambiato le tre V delle minacce informatiche: volume, velocità e varietà. Quando gli attacchi si verificano alla velocità delle macchine, il rilevamento reattivo e l’applicazione delle patch non sono più sufficienti”.
Secondo Turner, “VMware HyperArmor adotta un approccio diverso, consentendo l’esecuzione sull’host soltanto di ciò che è riconosciuto come sicuro. Con VMware vDefend, che già offre funzionalità di virtual patching per il livello di rete di VMware Cloud Foundation, HyperArmor estende questa protezione direttamente al componente hypervisor”.
La protezione riduce il periodo durante il quale una vulnerabilità può essere sfruttata, indipendentemente dalla disponibilità e dai tempi di distribuzione delle patch ufficiali.
Il virtual patching riduce l’esposizione prima degli aggiornamenti software
Uno degli elementi centrali di HyperArmor è il virtual patching applicato all’ambiente host di ESX, che consente di impedire determinate azioni potenzialmente dannose prima che possano sfruttare una vulnerabilità del sistema.
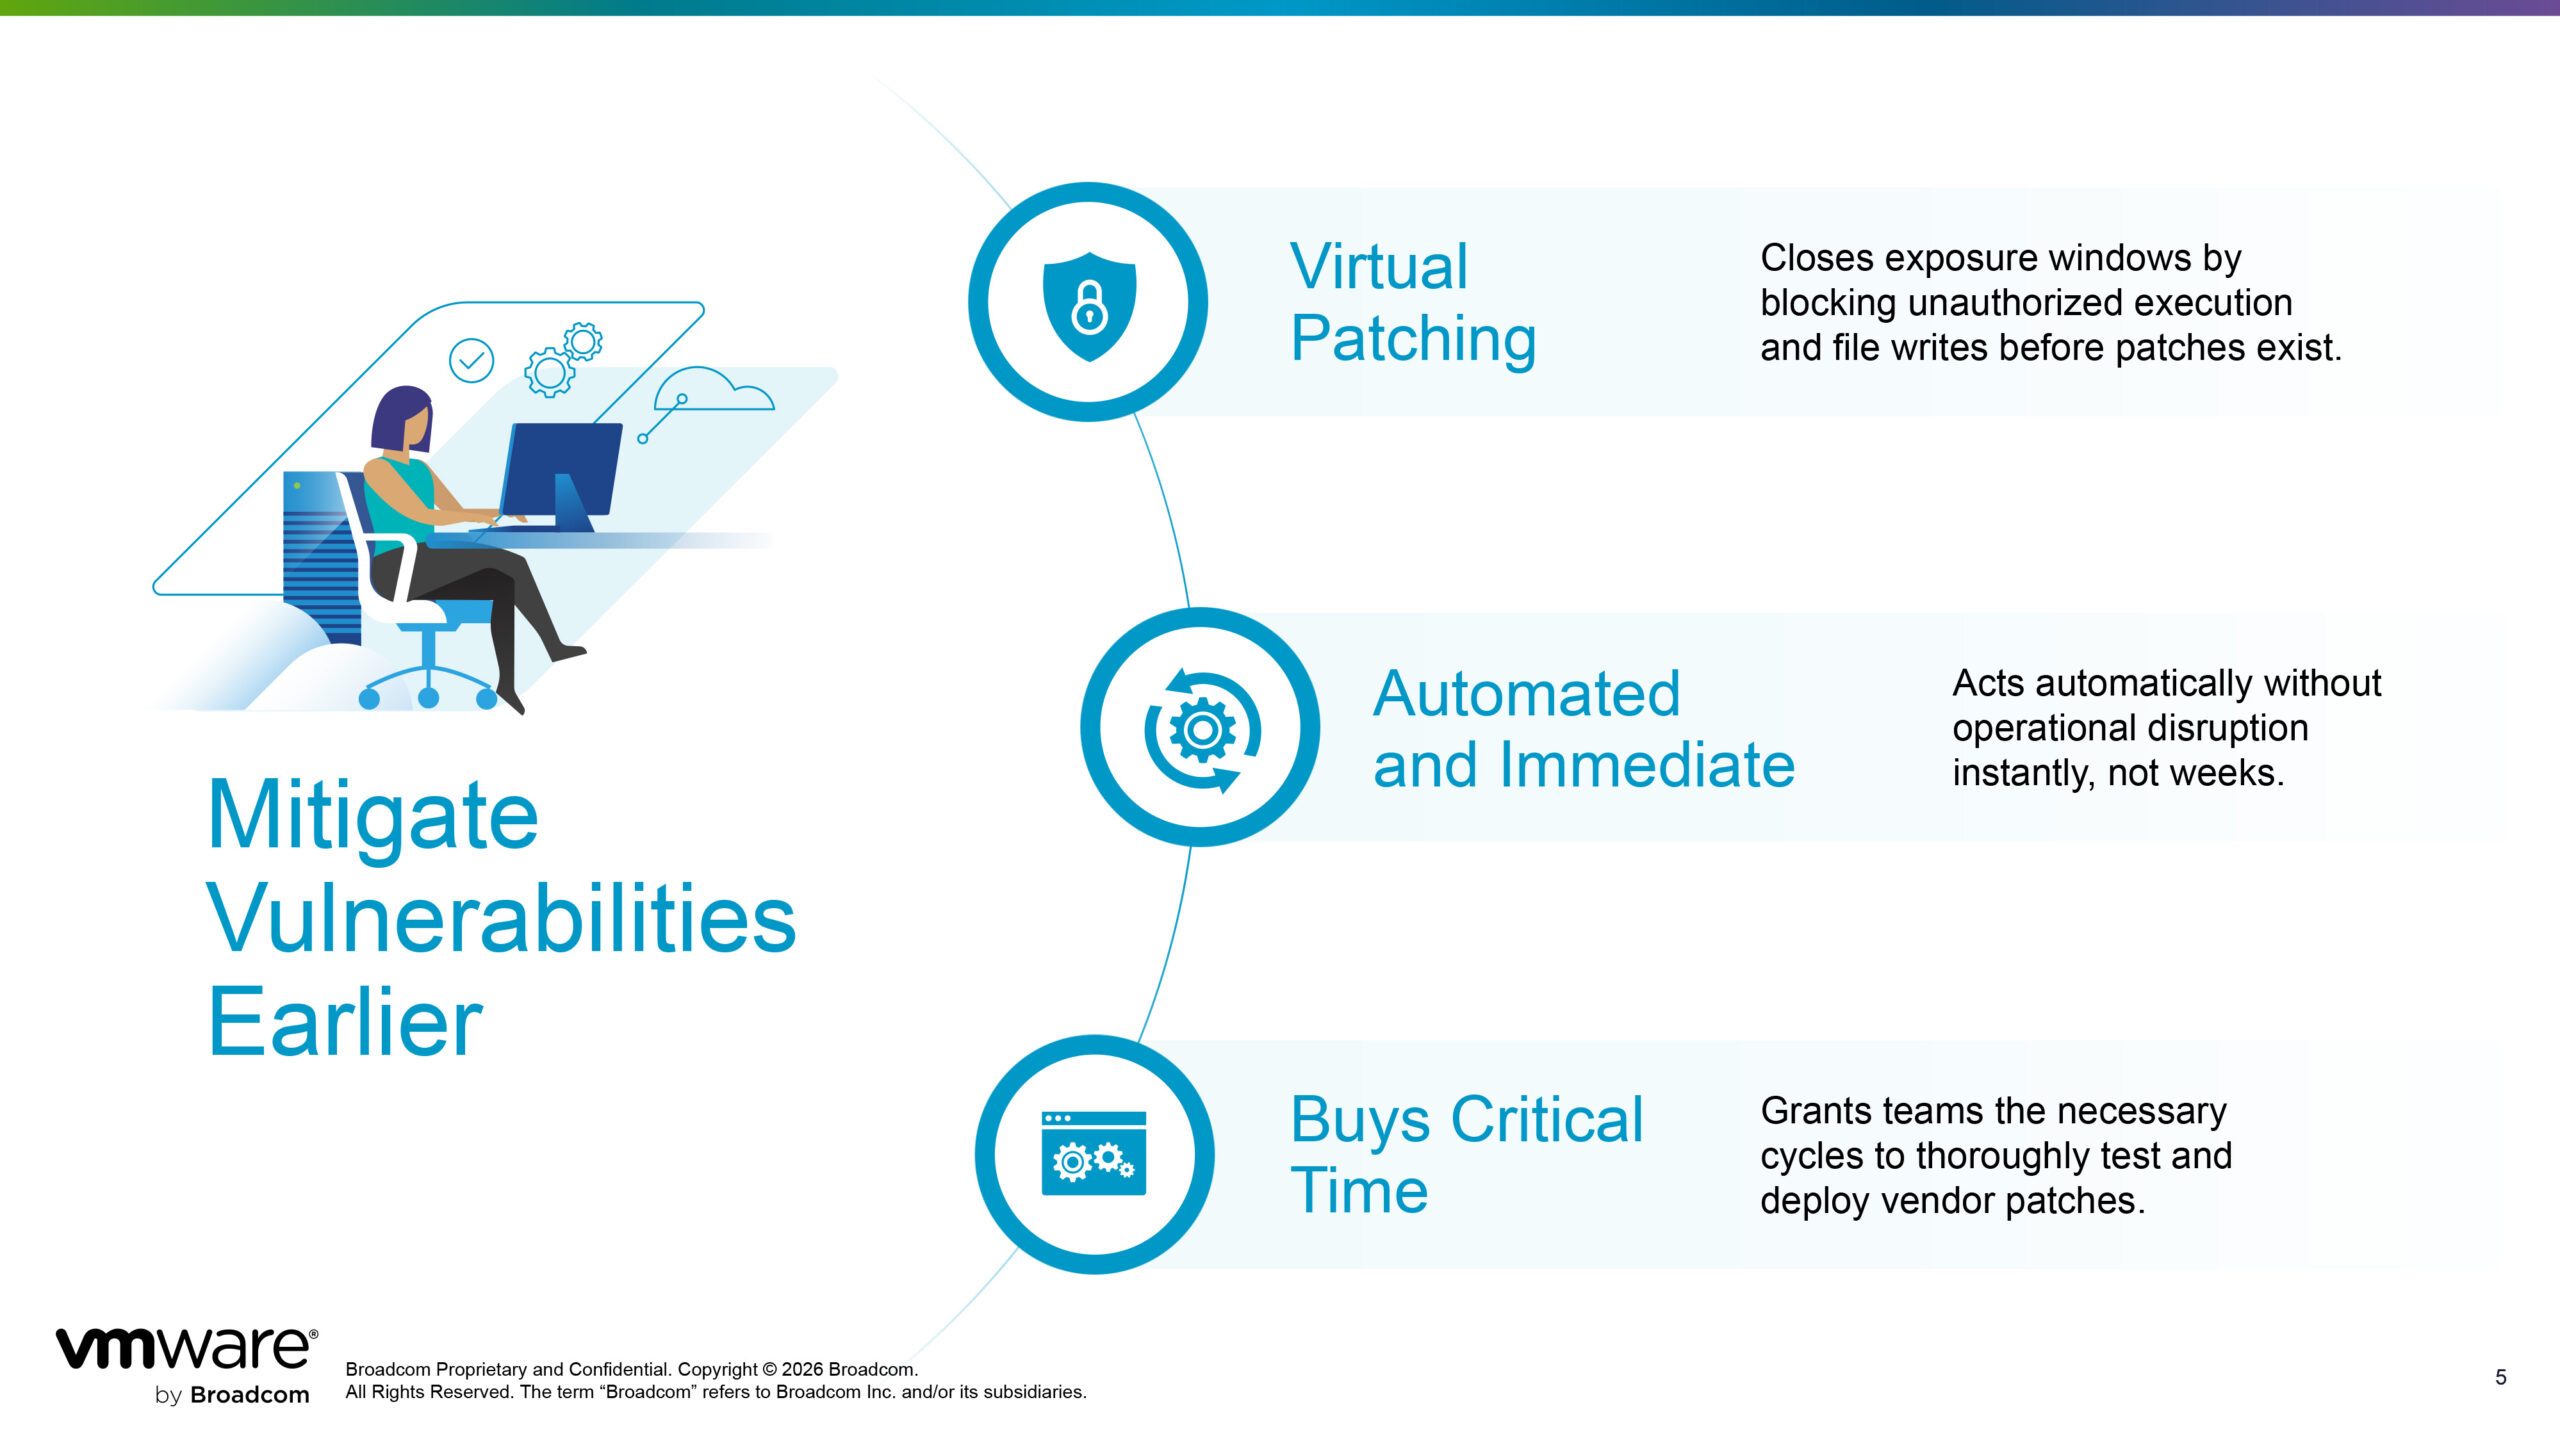
Il meccanismo si basa sul controllo delle operazioni eseguite nell’ambiente dell’hypervisor, con particolare attenzione all’avvio di codice non autorizzato e alle modifiche dei file. Anziché intervenire direttamente sul software vulnerabile, come avviene con una patch tradizionale, la protezione opera attraverso restrizioni sulle attività consentite, bloccando i comportamenti che potrebbero condurre a una compromissione.
Questo approccio permette di ridurre la finestra di esposizione tra l’individuazione di una vulnerabilità e l’effettiva installazione dell’aggiornamento del produttore. Le protezioni intervengono automaticamente e immediatamente, senza interruzioni operative, bloccando l’esecuzione e le scritture sui file non autorizzate anche prima che sia disponibile una patch ufficiale.
Broadcom ha già ridotto i tempi di rilascio delle patch per VMware Cloud Foundation, passando da cicli che potevano raggiungere i sei mesi a una cadenza mensile. Anche questo intervallo, tuttavia, può risultare troppo lungo rispetto alla velocità con cui vengono individuate e sfruttate le vulnerabilità, soprattutto quando le attività offensive vengono automatizzate attraverso strumenti di intelligenza artificiale.
HyperArmor interviene durante il periodo che separa la disponibilità di una mitigazione dalla verifica e dall’installazione della correzione software definitiva, consentendo agli amministratori di pianificare gli aggiornamenti senza lasciare gli host esposti alle modalità di sfruttamento delle vulnerabilità che la soluzione è in grado di bloccare.
Per gli amministratori delle infrastrutture virtualizzate, la distinzione ha implicazioni operative importanti. L’applicazione delle patch agli hypervisor richiede normalmente attività di valutazione, verifica della compatibilità e pianificazione degli interventi, soprattutto negli ambienti che ospitano applicazioni critiche. HyperArmor permette di introdurre una mitigazione preventiva mentre i team IT completano le verifiche necessarie alla distribuzione degli aggiornamenti ufficiali, senza imporre il riavvio degli host o l’interruzione dei workload.
Eric Chen, Distinguished Engineer di Broadcom e coinvolto direttamente nello sviluppo di HyperArmor, precisa: “Se si verifica una vulnerabilità e HyperArmor è installato, è possibile rinviare l’applicazione della patch. Naturalmente vogliamo comunque che i clienti installino gli aggiornamenti, perché è la cosa giusta da fare. HyperArmor concede loro più tempo”.
Il virtual patching dell’hypervisor si affianca così a quello già disponibile attraverso VMware vDefend, che interviene sul traffico di rete mediante funzionalità di ispezione, rilevamento e prevenzione delle minacce.
Il modello known-good limita l’esecuzione del codice sull’host
La seconda componente della soluzione riguarda il controllo delle operazioni autorizzate nell’ambiente ESX, attraverso un modello che Broadcom definisce Positive Host Security Guardrails.
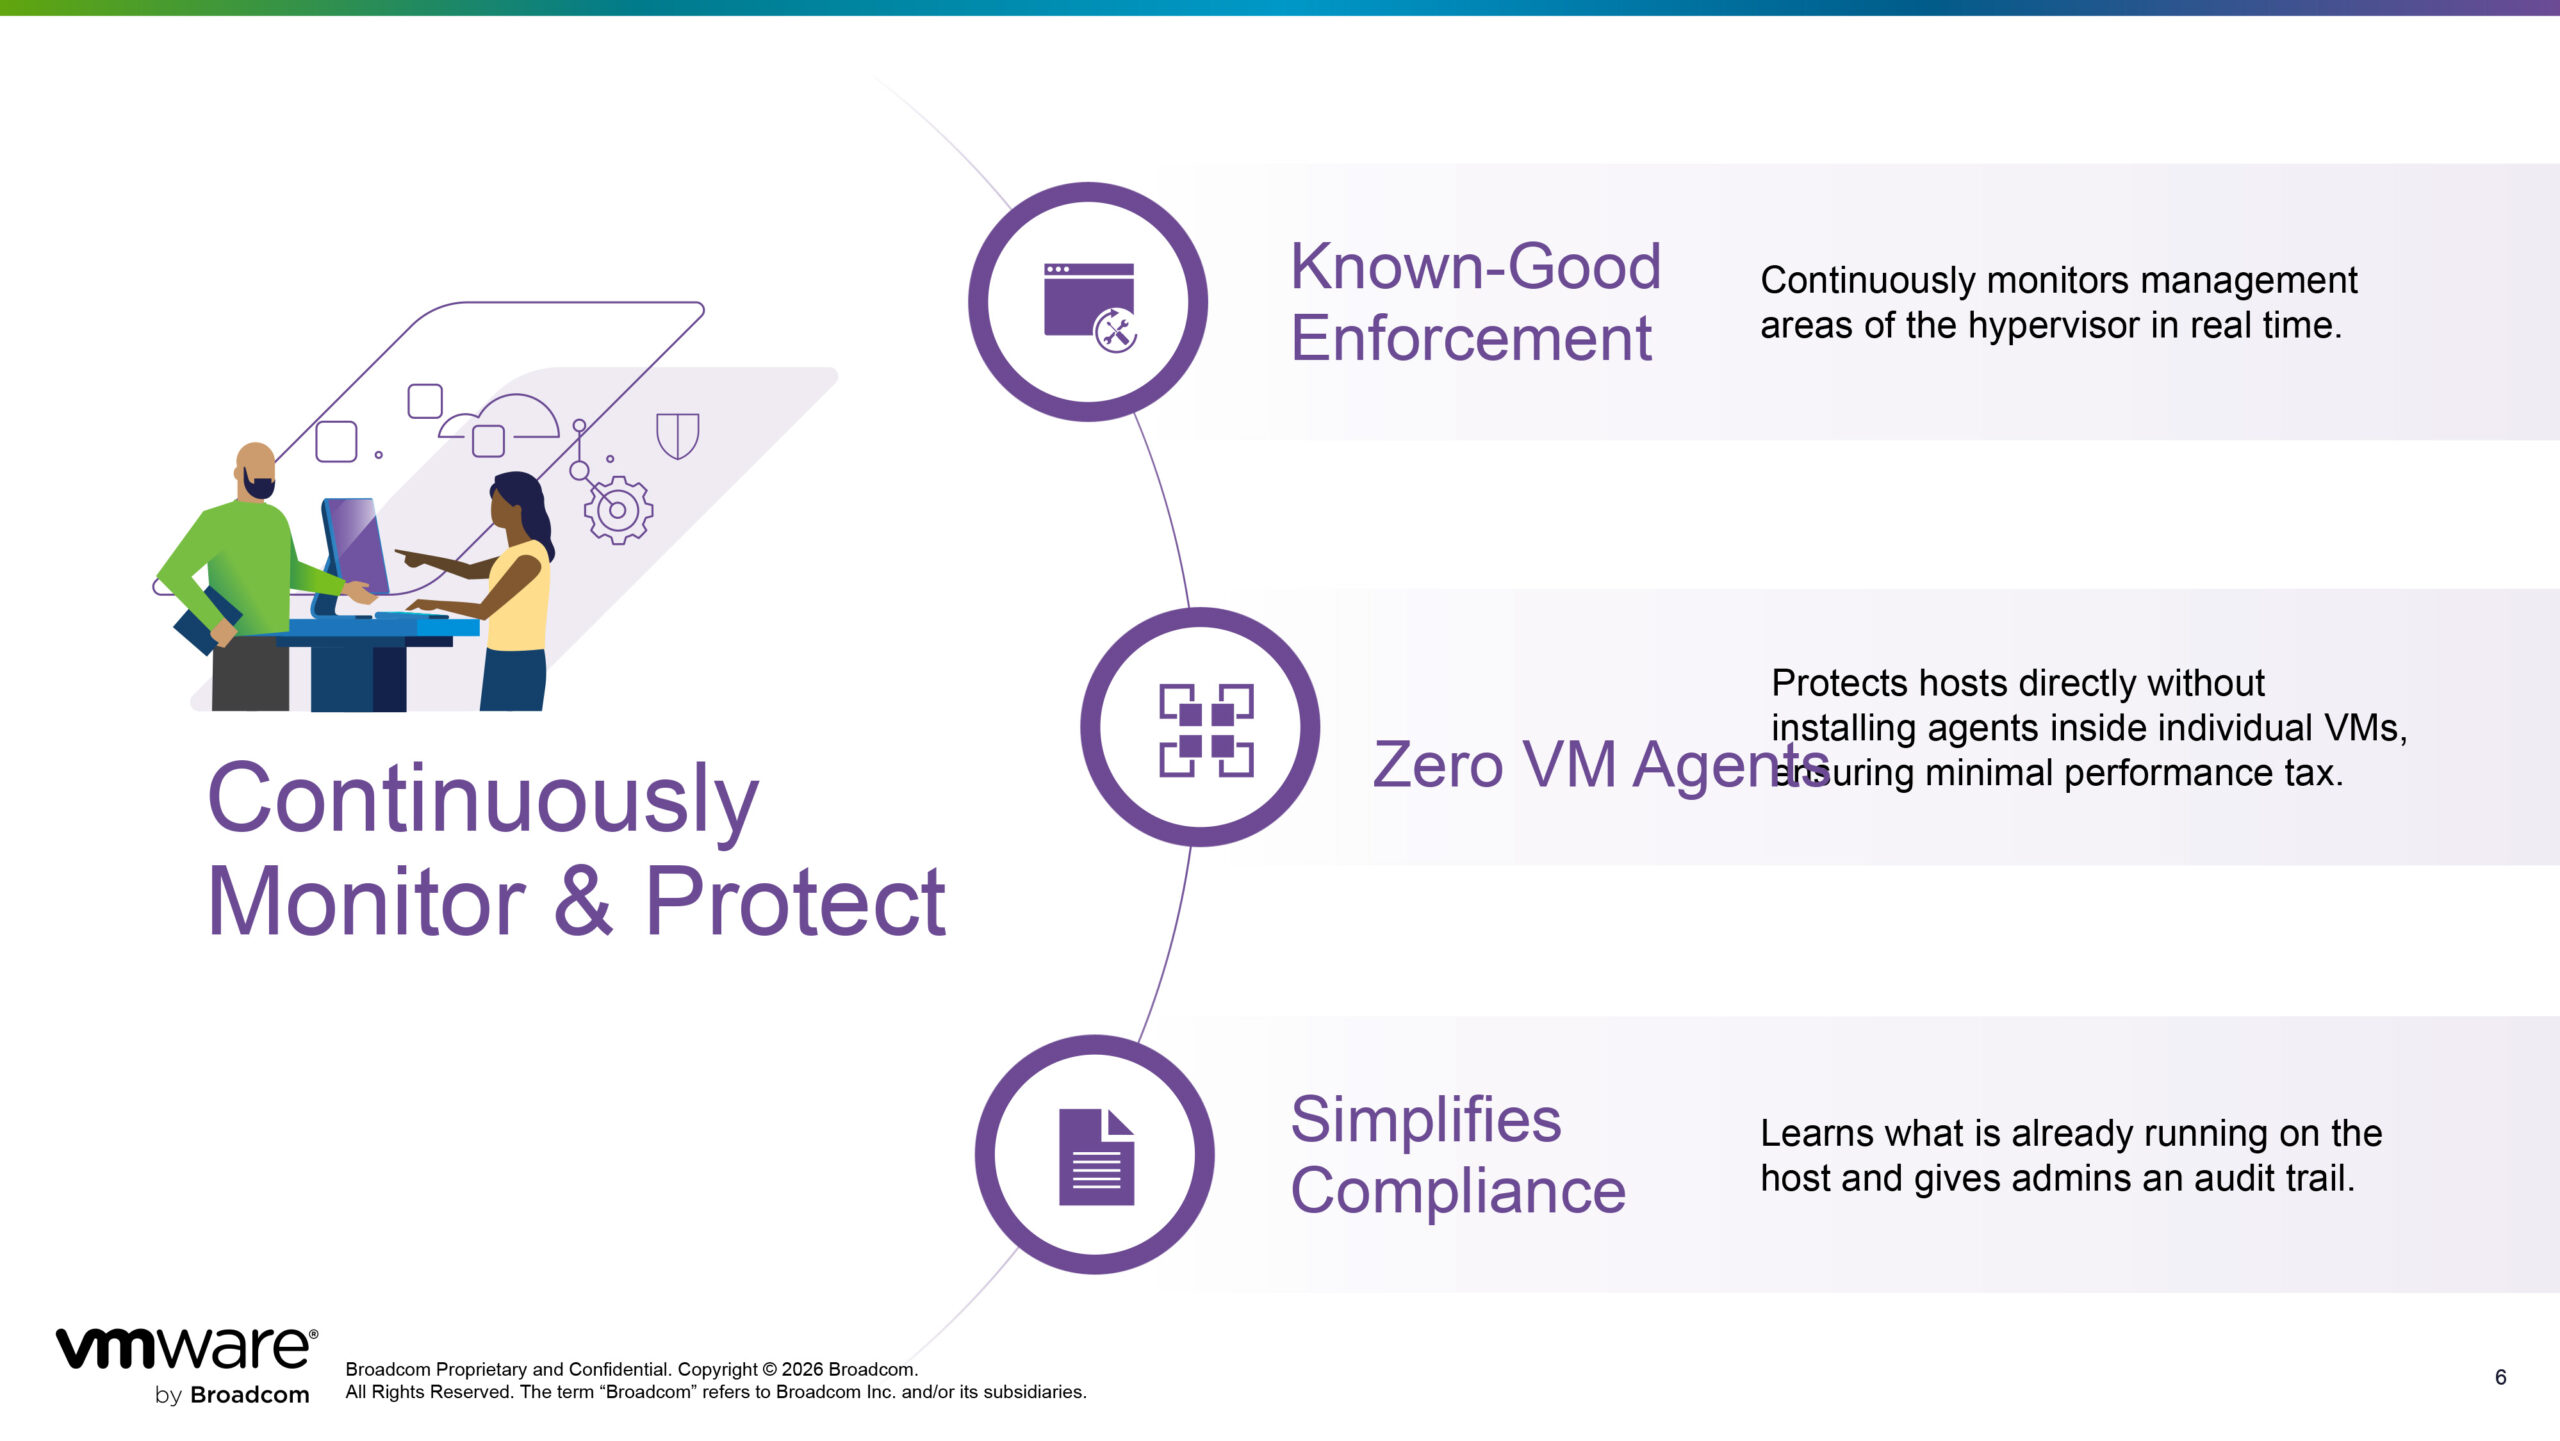
Il principio è quello del known-good enforcement: anziché basare la protezione esclusivamente sull’identificazione di comportamenti o software dannosi, il sistema stabilisce quali componenti possono essere eseguiti e impedisce l’avvio di quelli non autorizzati.
La scelta di questo approccio è legata alle caratteristiche dell’ambiente di esecuzione dell’hypervisor, ma anche alle difficoltà incontrate dalle organizzazioni che avevano cercato di realizzare autonomamente controlli analoghi. Alcuni clienti Broadcom avevano infatti sviluppato sistemi basati su regole per limitare le operazioni consentite sugli host, incontrando difficoltà nel mantenerli aggiornati e gestirli su larga scala.
“Alcuni clienti cercavano di realizzare queste protezioni autonomamente, ma la loro gestione rappresentava un problema enorme. Non riuscivano a sostenere lo sforzo necessario e ci hanno chiesto se potessimo occuparcene noi”, afferma Chen.
La relativa prevedibilità dell’ambiente di esecuzione di un hypervisor rende praticabile un sistema di autorizzazione particolarmente restrittivo. A differenza di un sistema operativo general purpose, un host ESX utilizza un insieme relativamente limitato e stabile di processi e componenti software.
“Quando si tratta di proteggere le applicazioni, è opportuno intervenire a livello di rete, perché i workload possono essere molto diversi tra loro. Nel caso dell’hypervisor, invece, sappiamo esattamente che cosa dovrebbe essere in esecuzione”, osserva Chen.
Questa prevedibilità consente di adottare un modello di controllo più selettivo: “Possiamo intervenire direttamente sull’host, stabilire quali componenti devono essere eseguiti e impedire l’esecuzione di qualsiasi altra cosa”.
HyperArmor costruisce quindi una baseline positiva delle attività ammesse, identificando i processi e gli script già presenti sull’host e autorizzandoli automaticamente. Gli amministratori possono successivamente approvare nuovi script, mantenendo il controllo sulle modifiche consentite.
Il sistema monitora continuamente e in tempo reale le aree di gestione dell’hypervisor, offrendo visibilità sulle attività e bloccando l’esecuzione di file eseguibili o script che non rientrano nell’insieme autorizzato, oltre a contrastare modifiche non consentite ai file.
La protezione viene applicata direttamente al livello infrastrutturale, con un impatto minimo sulle prestazioni e senza richiedere l’installazione di agenti nelle macchine virtuali guest. L’inventario delle attività autorizzate e l’audit trail, la registrazione delle attività e degli interventi, forniscono inoltre agli amministratori informazioni utili per le verifiche di conformità e per il controllo delle modifiche apportate all’ambiente host.
L’autenticazione multifattore protegge gli accessi SSH all’hypervisor
Accanto alla mitigazione delle vulnerabilità, HyperArmor introduce un controllo specifico per contrastare gli attacchi basati sull’utilizzo di credenziali amministrative compromesse.
La soluzione integra l’autenticazione multifattore direttamente nel percorso di accesso SSH dell’hypervisor ESX, aggiungendo una seconda verifica prima di consentire l’accesso alla riga di comando. Il processo prevede l’inserimento delle normali credenziali SSH, seguito da una richiesta di autenticazione mediante TOTP (Time-based One-Time Password), associata a un’identità definita separatamente.
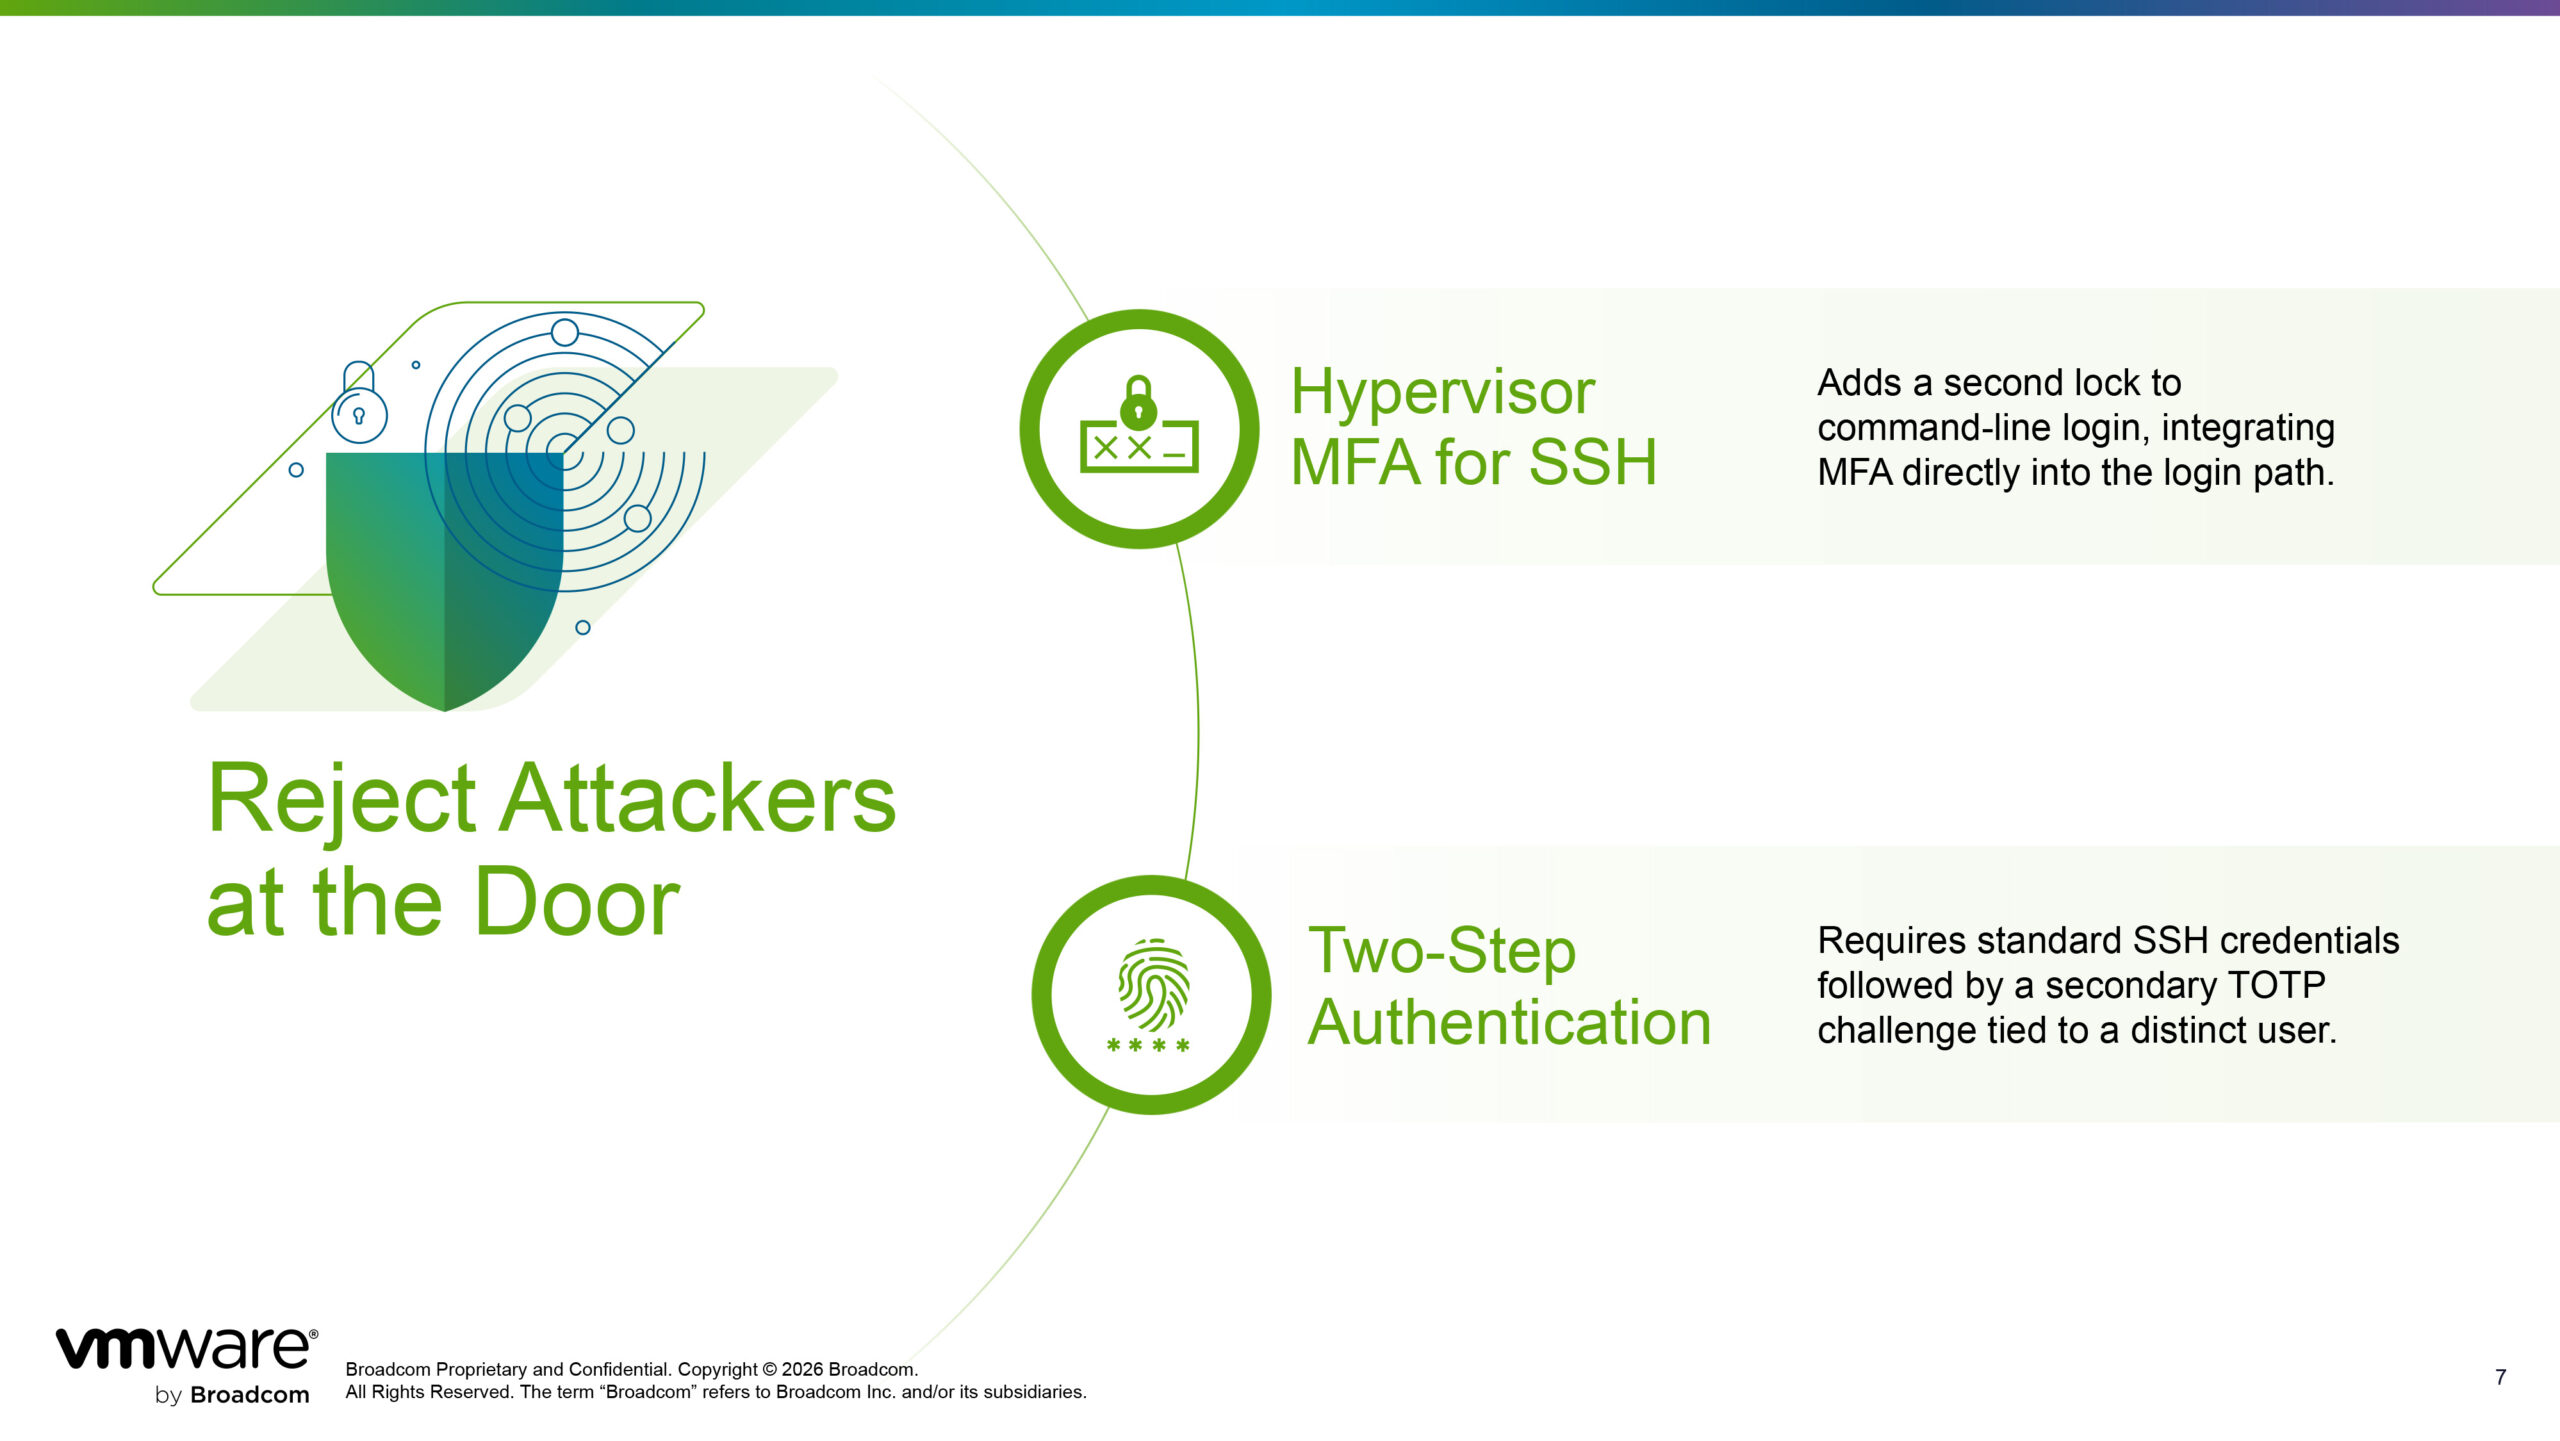
La separazione dei due fattori è rilevante per la protezione degli account privilegiati: anche qualora un attaccante riuscisse a ottenere la password di root attraverso phishing, furto di credenziali o altre tecniche, il possesso della password non sarebbe sufficiente per completare l’accesso SSH.
L’integrazione del secondo fattore direttamente nell’hypervisor permette di applicare questo controllo al punto di ingresso amministrativo, riducendo il rischio che credenziali sottratte consentano l’esecuzione di comandi sull’host. La combinazione fra autenticazione multifattore e controllo dell’esecuzione del codice affronta quindi due fasi differenti di un possibile attacco: l’acquisizione iniziale dell’accesso privilegiato e le successive operazioni che potrebbero essere eseguite sull’infrastruttura compromessa.
HyperArmor si inserisce nella sicurezza multilivello di VMware Cloud Foundation
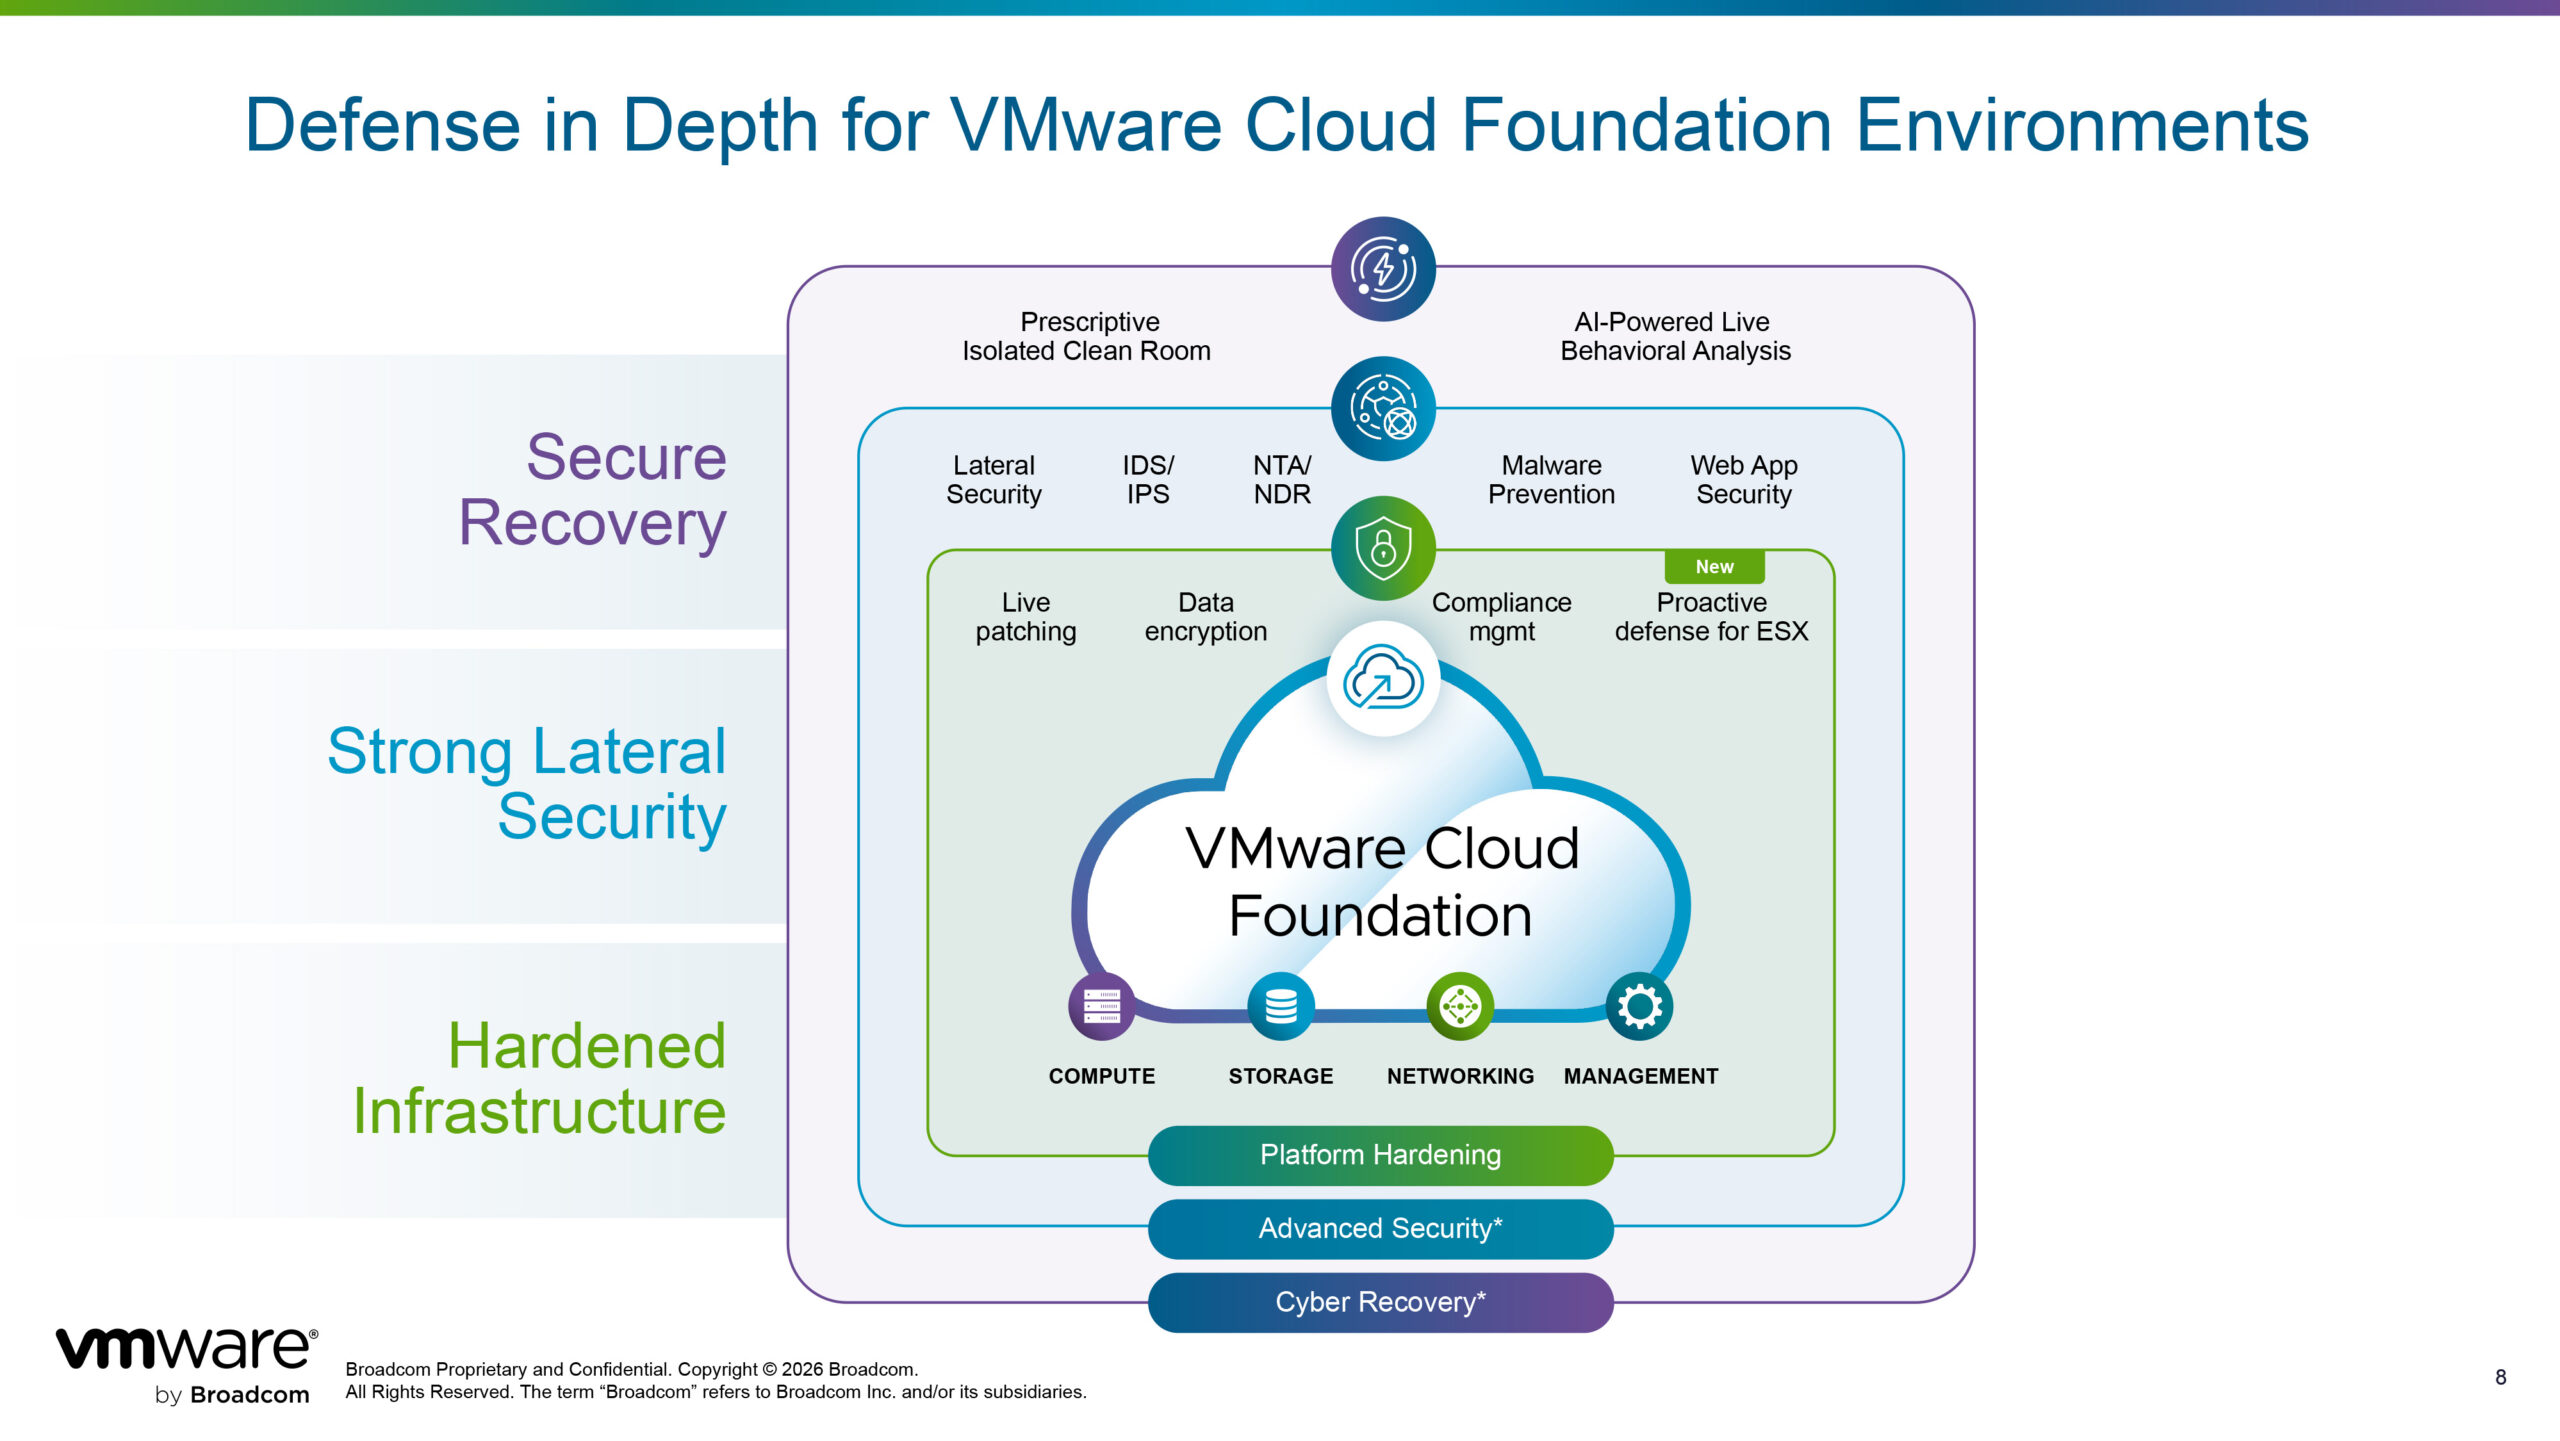
Broadcom inserisce HyperArmor nell’architettura di sicurezza di VMware Cloud Foundation, che comprende già controlli distribuiti tra infrastruttura, rete, workload e applicazioni. Il modello di defense in depth, la difesa su più livelli, comprende il rafforzamento della piattaforma (Platform Hardening), i servizi di sicurezza avanzata (Advanced Security) e il ripristino dopo gli attacchi (Cyber Recovery), a protezione delle componenti di elaborazione, storage, rete e gestione.
Alla base rimangono le funzionalità di protezione della piattaforma, tra cui la gestione centralizzata delle identità, la cifratura dei dati a riposo e in transito, la gestione della conformità e gli strumenti per l’aggiornamento degli hypervisor. In particolare, VMware vSphere Live Patching consente di applicare aggiornamenti critici all’hypervisor senza interrompere i workload o richiedere il passaggio degli host in una modalità di manutenzione completa.
La distinzione fra questa funzionalità e HyperArmor riguarda il tipo di intervento: il live patching permette di distribuire gli aggiornamenti software, mentre il virtual patching di HyperArmor introduce misure di mitigazione che possono operare prima della loro applicazione.
Sul livello di rete, VMware vDefend aggiunge microsegmentazione, rilevamento avanzato delle minacce e prevenzione degli attacchi attraverso l’ispezione del traffico, limitando anche i movimenti laterali tra i workload. Le capacità comprendono Intrusion Detection and Prevention Systems (IDS/IPS), per rilevare e bloccare le intrusioni, Network Traffic Analysis (NTA), per analizzare il traffico, Network Detection and Response (NDR), per individuare le minacce di rete e gestire la risposta, e prevenzione del malware. La protezione del traffico applicativo e delle API viene invece affidata a VMware Avi Load Balancer, attraverso funzionalità di Web Application and API Protection (WAAP).
L’architettura comprende inoltre capacità di cyber recovery con una isolated clean room, un ambiente isolato per il ripristino guidato da procedure prescritte, e analisi comportamentale in tempo reale basata sull’intelligenza artificiale. In particolare, VMware Live Recovery contribuisce alla gestione del ripristino dopo gli attacchi ransomware, attraverso ambienti isolati e procedure automatizzate.
HyperArmor aggiunge a questa struttura un livello di difesa preventiva concentrato sull’integrità dell’ambiente di esecuzione dell’hypervisor e sulla protezione degli accessi amministrativi.
Stephen Elliot, Group Vice President, Software Development and IT Operations di IDC, richiama l’attenzione sulla necessità di estendere questi controlli ai componenti fondamentali del cloud privato. “Gli attaccanti utilizzano automazione e AI per sfruttare le debolezze delle infrastrutture più rapidamente di quanto la maggior parte delle organizzazioni riesca ad applicare le patch, il che significa che la difesa multilivello deve estendersi fino all’hypervisor, che costituisce il fondamento del cloud privato”, osserva Elliot.
Per l’analista, “i responsabili tecnologici dovrebbero dare priorità ai controlli preventivi che contribuiscono a ridurre le finestre di esposizione senza interrompere la produzione, adottando soluzioni che rafforzino nativamente il livello di virtualizzazione anziché dipendere da agenti esterni o dal rilevamento successivo agli incidenti”.
HyperArmor supporta anche VMware Cloud Foundation 8.x
HyperArmor supporta gli host ESX 8.x e le versioni successive, consentendo l’adozione delle nuove protezioni anche negli ambienti che non sono ancora stati aggiornati alla generazione 9.x di VMware Cloud Foundation.
La compatibilità con le versioni precedenti permette alle organizzazioni di rafforzare la sicurezza degli hypervisor e pianificare la migrazione da VCF 8.x a VCF 9.x secondo le proprie esigenze operative, senza dover necessariamente anticipare i tempi dell’aggiornamento.
HyperArmor sarà acquistabile attraverso gli stessi canali commerciali già utilizzati per VMware Cloud Foundation, direttamente da Broadcom oppure tramite partner e rivenditori.