Individuare una configurazione inadeguata nel cloud richiede di capire come una risorsa viene utilizzata, quali componenti dipendono da essa e quali esigenze deve soddisfare l’applicazione. Su questo terreno interviene AWS Well-Architected Agent, disponibile in anteprima pubblica: il servizio impiega l’intelligenza artificiale per correlare metriche di utilizzo, configurazioni e topologia applicativa, confrontandole con le best practice Well-Architected su oltre 65 servizi AWS. L’annuncio di AWS riguarda quindi un aiuto operativo per individuare misconfiguration e opportunità di ottimizzazione, accompagnato da istruzioni e codice per intervenire.
Il punto di interesse per i team IT è rendere applicabili conoscenze architetturali che possono essere distribuite tra persone, servizi e ambiti specialistici diversi. Una best practice poco nota al team che gestisce un’applicazione, oppure conosciuta ma difficile da tradurre in una modifica concreta, può diventare una raccomandazione riferita alle risorse effettivamente presenti nell’ambiente.
Dalle best practice alle priorità dell’applicazione
Il framework AWS Well-Architected organizza le best practice in sei pilastri: eccellenza operativa (Operational Excellence), sicurezza (Security), affidabilità (Reliability), efficienza delle prestazioni (Performance Efficiency), ottimizzazione dei costi (Cost Optimization) e sostenibilità (Sustainability). Offre un metodo coerente per valutare le scelte architetturali e individuare aree di miglioramento, attingendo all’esperienza maturata dagli architetti AWS su migliaia di ambienti dei clienti.
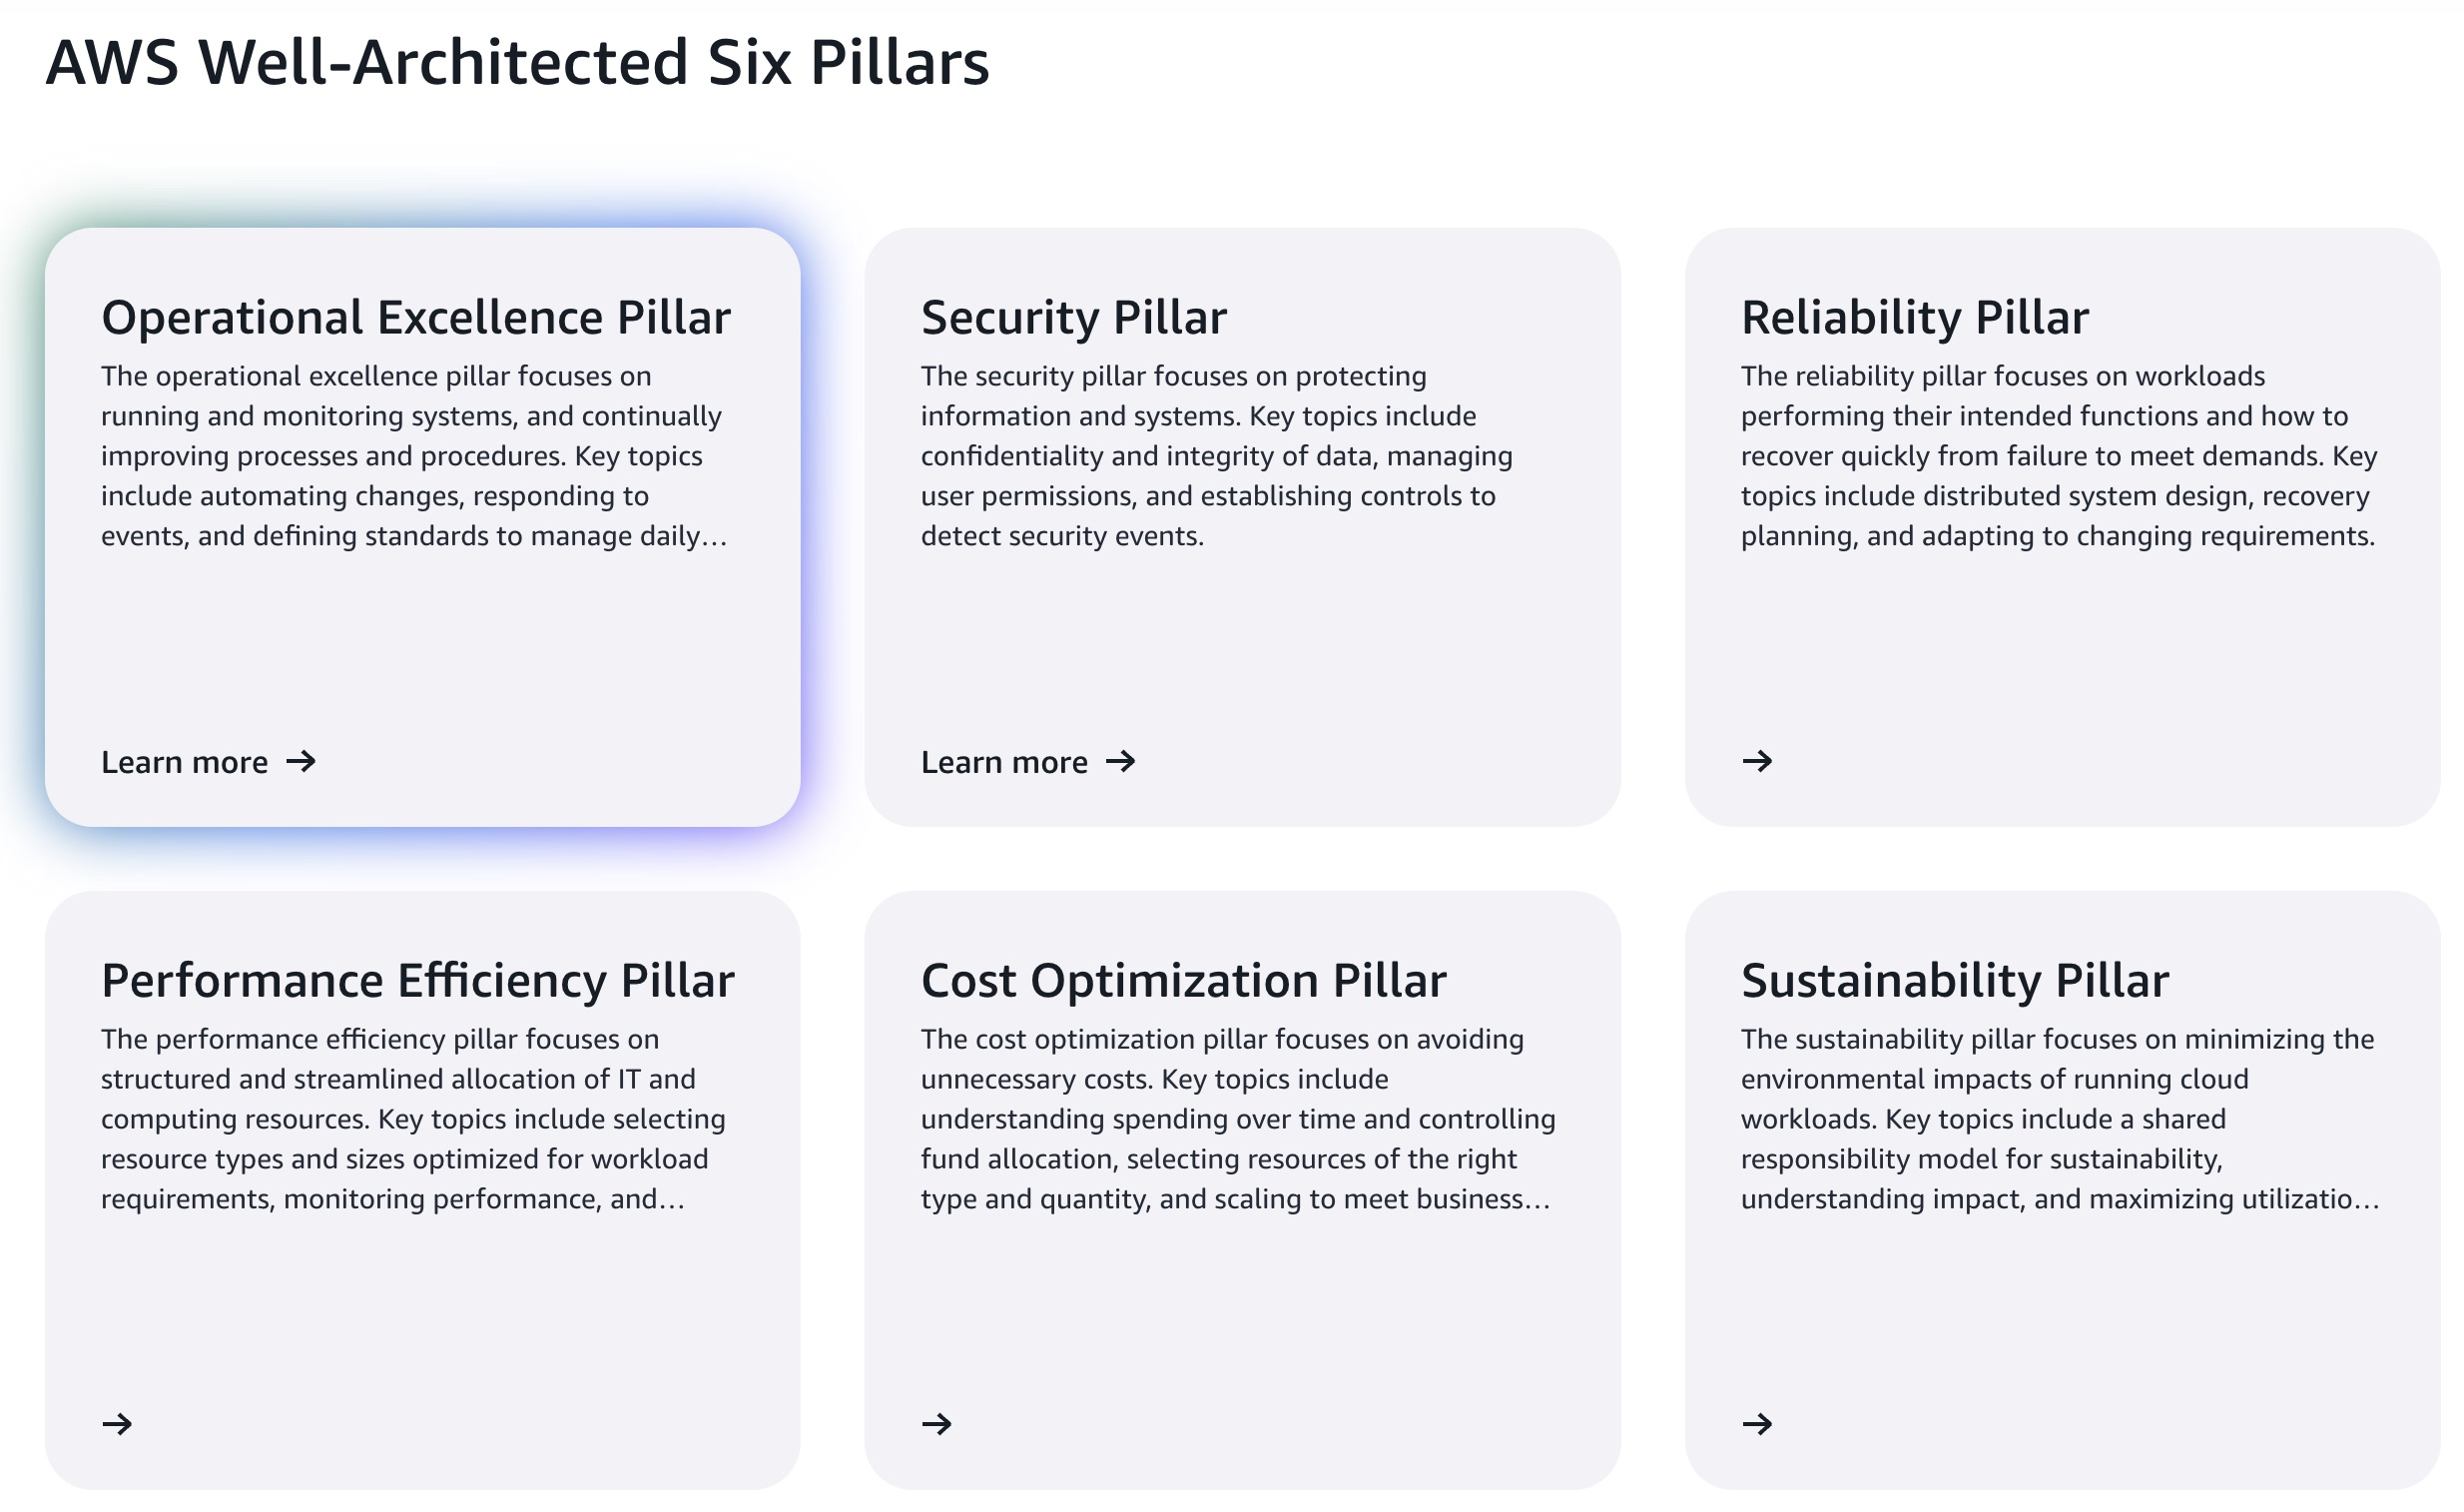
L’eccellenza operativa riguarda l’esecuzione e il monitoraggio dei sistemi, l’automazione delle modifiche e il miglioramento dei processi; la sicurezza comprende protezione dei dati, gestione dei permessi e rilevazione degli eventi. L’affidabilità considera la capacità del workload di svolgere le proprie funzioni e riprendersi dai guasti, mentre l’efficienza delle prestazioni orienta la scelta e il dimensionamento delle risorse rispetto alle esigenze applicative. L’ottimizzazione dei costi affronta spese superflue, controllo dei consumi e scalabilità; la sostenibilità punta a ridurre l’impatto ambientale, anche attraverso un maggiore utilizzo delle risorse disponibili.
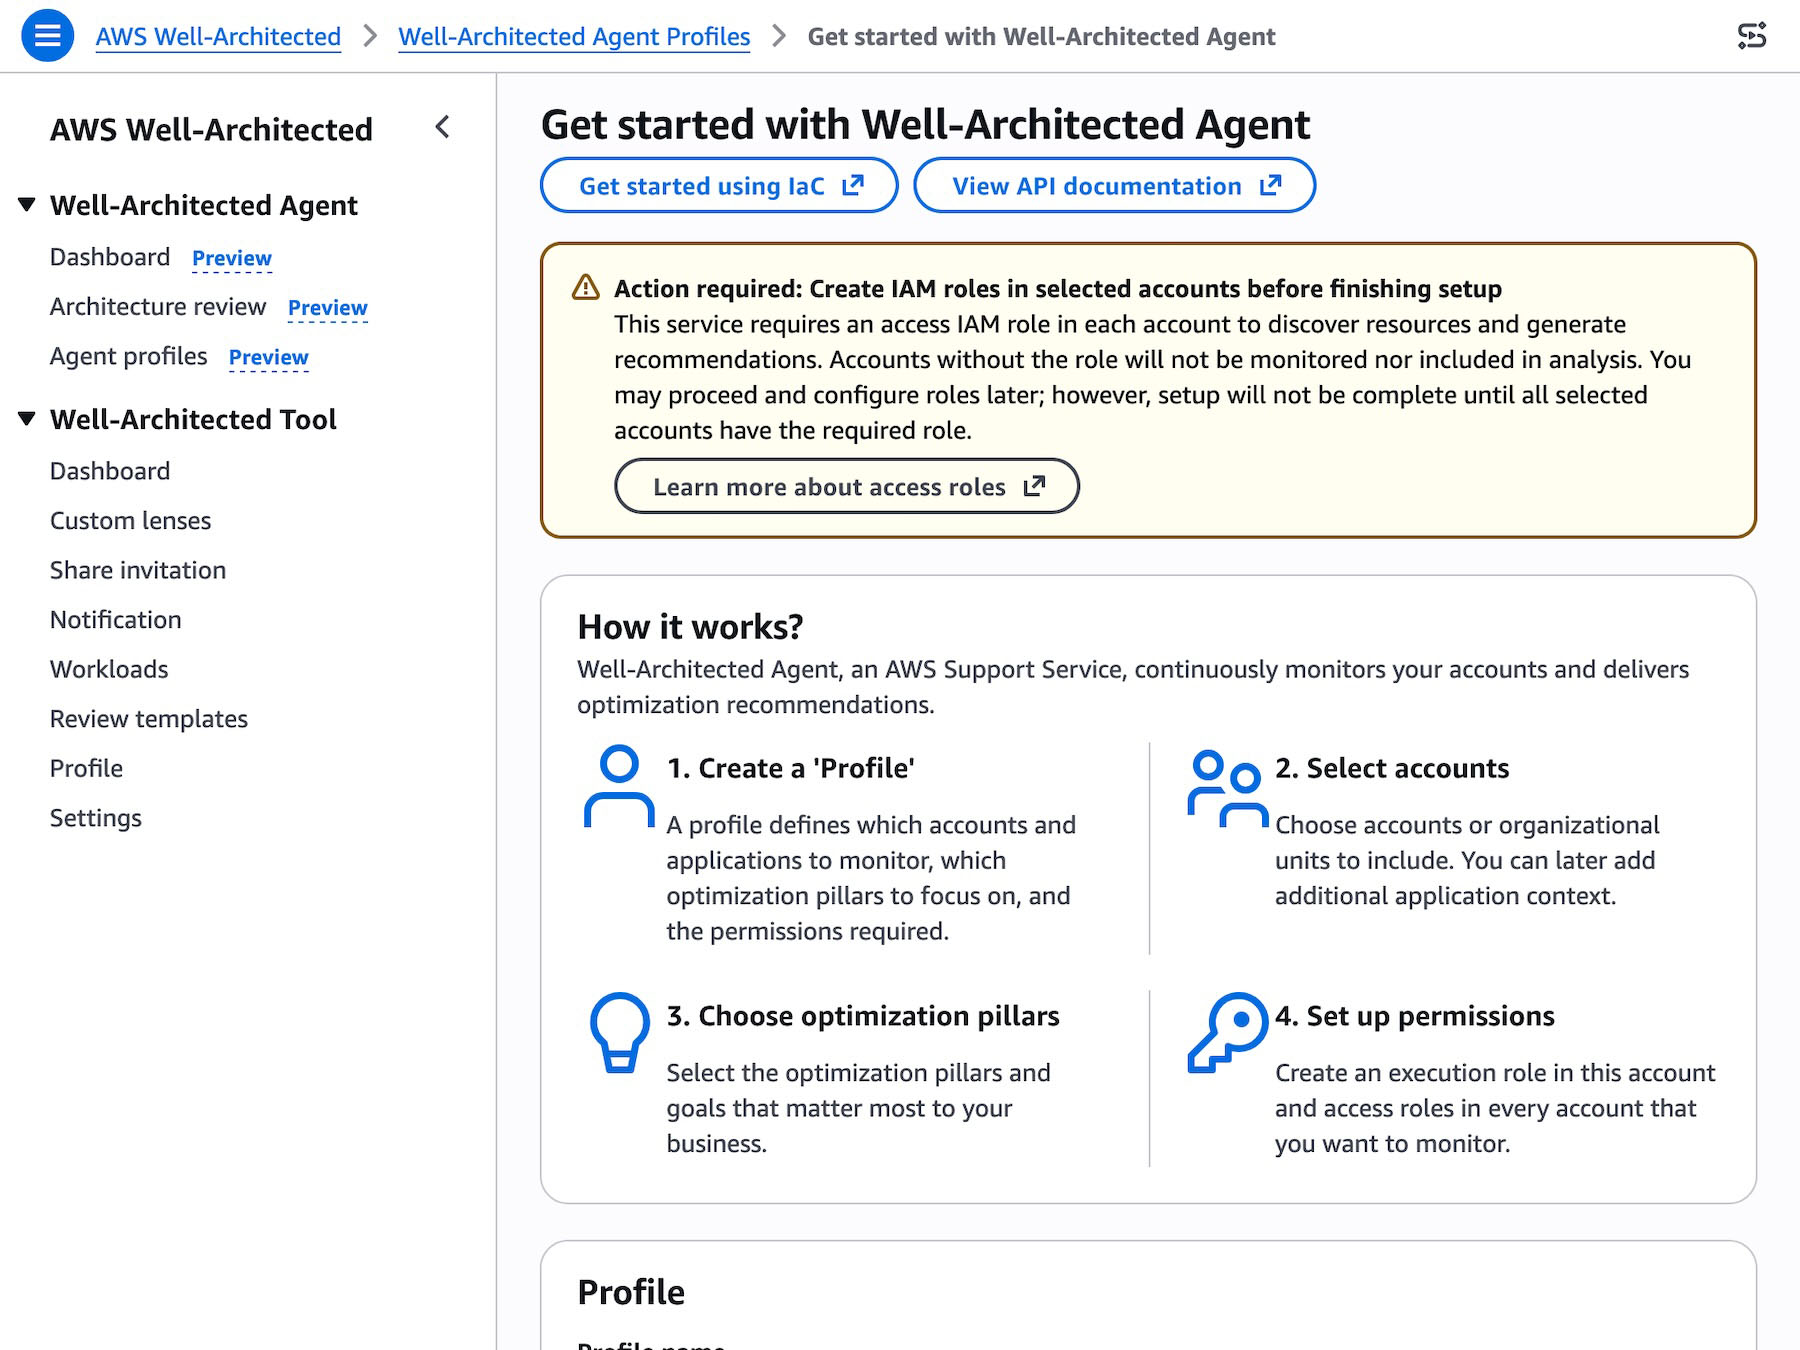
Applicare queste indicazioni richiede una lettura del contesto: la rilevanza di un intervento dipende anche dal ruolo del workload e dalle conseguenze della modifica. L’agente applica le best practice del framework concentrandosi, nella preview, su quattro ambiti di ottimizzazione: costi (Cost Optimization), sicurezza (Security), resilienza (Resilience) e prestazioni (Performance). AWS adotta per questi ambiti una terminologia specifica: nel framework i pilastri collegati alla continuità del servizio e all’impiego efficiente delle risorse prendono rispettivamente il nome di Reliability e Performance Efficiency. Gli obiettivi aziendali vengono espressi in testo libero e associati ai quattro ambiti dell’agente. Il profilo definisce gli account e le regioni da analizzare, mentre il contesto applicativo aggiunge informazioni quali settore, criticità, descrizione dell’architettura, servizi utilizzati e tag per circoscrivere le risorse.
Questi elementi di contesto permettono di collegare i suggerimenti alle esigenze del workload. Un ambiente di test e un’applicazione critica per il business hanno requisiti diversi; esplicitare questa differenza aiuta a stabilire quali interventi meritino attenzione per primi.
Misconfiguration, dimensionamento e compromessi
La capacità di analisi dell’agente comprende la priorità rispetto agli obiettivi dichiarati, gli effetti sugli altri ambiti di ottimizzazione e i compromessi associati a ogni raccomandazione, con livello di rischio e strategia di mitigazione. Per chi deve correggere una configurazione, questo significa poter valutare anche le conseguenze dell’intervento: il risparmio economico va considerato insieme ai requisiti di prestazioni e continuità del servizio.
L’agente utilizza inoltre segnali provenienti dagli strumenti AWS di gestione e ottimizzazione. Trusted Advisor fornisce rilevazioni di base; Compute Optimizer contribuisce con indicazioni sul corretto dimensionamento di istanze EC2, funzioni Lambda e database RDS; Security Hub CSPM alimenta l’analisi con i risultati dei controlli sulla postura di sicurezza. I dati di Resilience Hub consentono di tenere conto degli obiettivi RTO e RPO, cioè dei tempi di ripristino e della perdita di dati tollerabile, mentre Cost Optimization Hub fornisce opportunità di riduzione dei costi.
Il valore operativo sta nel mettere queste informazioni in relazione con l’applicazione e con le sue priorità, riducendo il lavoro necessario per esaminare e ordinare le segnalazioni. Le raccomandazioni vengono aggiornate con cadenza settimanale e un singolo profilo può analizzare fino a 100 account nelle regioni commerciali AWS.
Correzioni su risorse, applicazioni e codice dell’infrastruttura
Le raccomandazioni riguardano singole risorse, con impatto economico quando applicabile, gruppi di componenti dell’applicazione e progetti Infrastructure as Code (IaC), che descrivono l’infrastruttura attraverso il codice. Le correzioni comprendono istruzioni nella console, comandi AWS CLI e aggiornamenti IaC.
La verifica prima del deployment riguarda i template Terraform, AWS CloudFormation e AWS CDK. Le revisioni architetturali si avviano su richiesta, separatamente dall’analisi periodica delle risorse già attive, e restituiscono codice nella stessa lingua del template di origine. Questo consente di affrontare le configurazioni problematiche mentre l’infrastruttura è ancora definita nel progetto, prima che vengano riprodotte in produzione.
API, AWS MCP Server e plugin consentono di integrare le raccomandazioni nei flussi di sviluppo e operations e negli strumenti AI di coding. Il Well-Architected Tool resta disponibile per le valutazioni manuali e per l’utilizzo di criteri personalizzati.
Permessi e dati economici: le impostazioni che contano
Anche l’attivazione richiede best practice precise. Il modello di accesso usa ruoli IAM gestiti dal cliente: un ruolo di esecuzione coordina l’analisi e assume i ruoli di accesso negli account interessati, dotati di permessi di sola lettura. Questi ruoli non autorizzano l’agente a modificare le risorse.
AWS raccomanda di ospitare i profili in un account dedicato, privo di workload di produzione, di indicare nelle policy di trust l’identificativo del ruolo di esecuzione anziché il principal root e di monitorare l’attività API con CloudTrail. La revisione periodica dei permessi e la rimozione degli account che non richiedono più analisi completano la gestione degli accessi.
Per un’ottimizzazione economica basata sui dati dell’account, la configurazione di Cost Explorer assume un peso concreto: senza il servizio abilitato, le stime utilizzano i prezzi pubblici AWS. L’attribuzione dei costi alle singole risorse richiede anche l’attivazione dei dati granulari, per i quali sono previsti addebiti; sono a pagamento anche le richieste API di Cost Explorer.
Le correzioni generate dall’AI vanno valutate nel contesto del workload prima dell’applicazione; le raccomandazioni a livello applicativo sono attualmente in beta. L’accesso alla preview richiede un piano AWS Support Business+ o superiore, comprendendo Enterprise On-Ramp, Enterprise Support e Unified Operations. I profili sono ospitati nelle regioni statunitensi Virginia settentrionale, Ohio e Oregon, dalle quali possono analizzare workload presenti in tutte le regioni commerciali AWS.