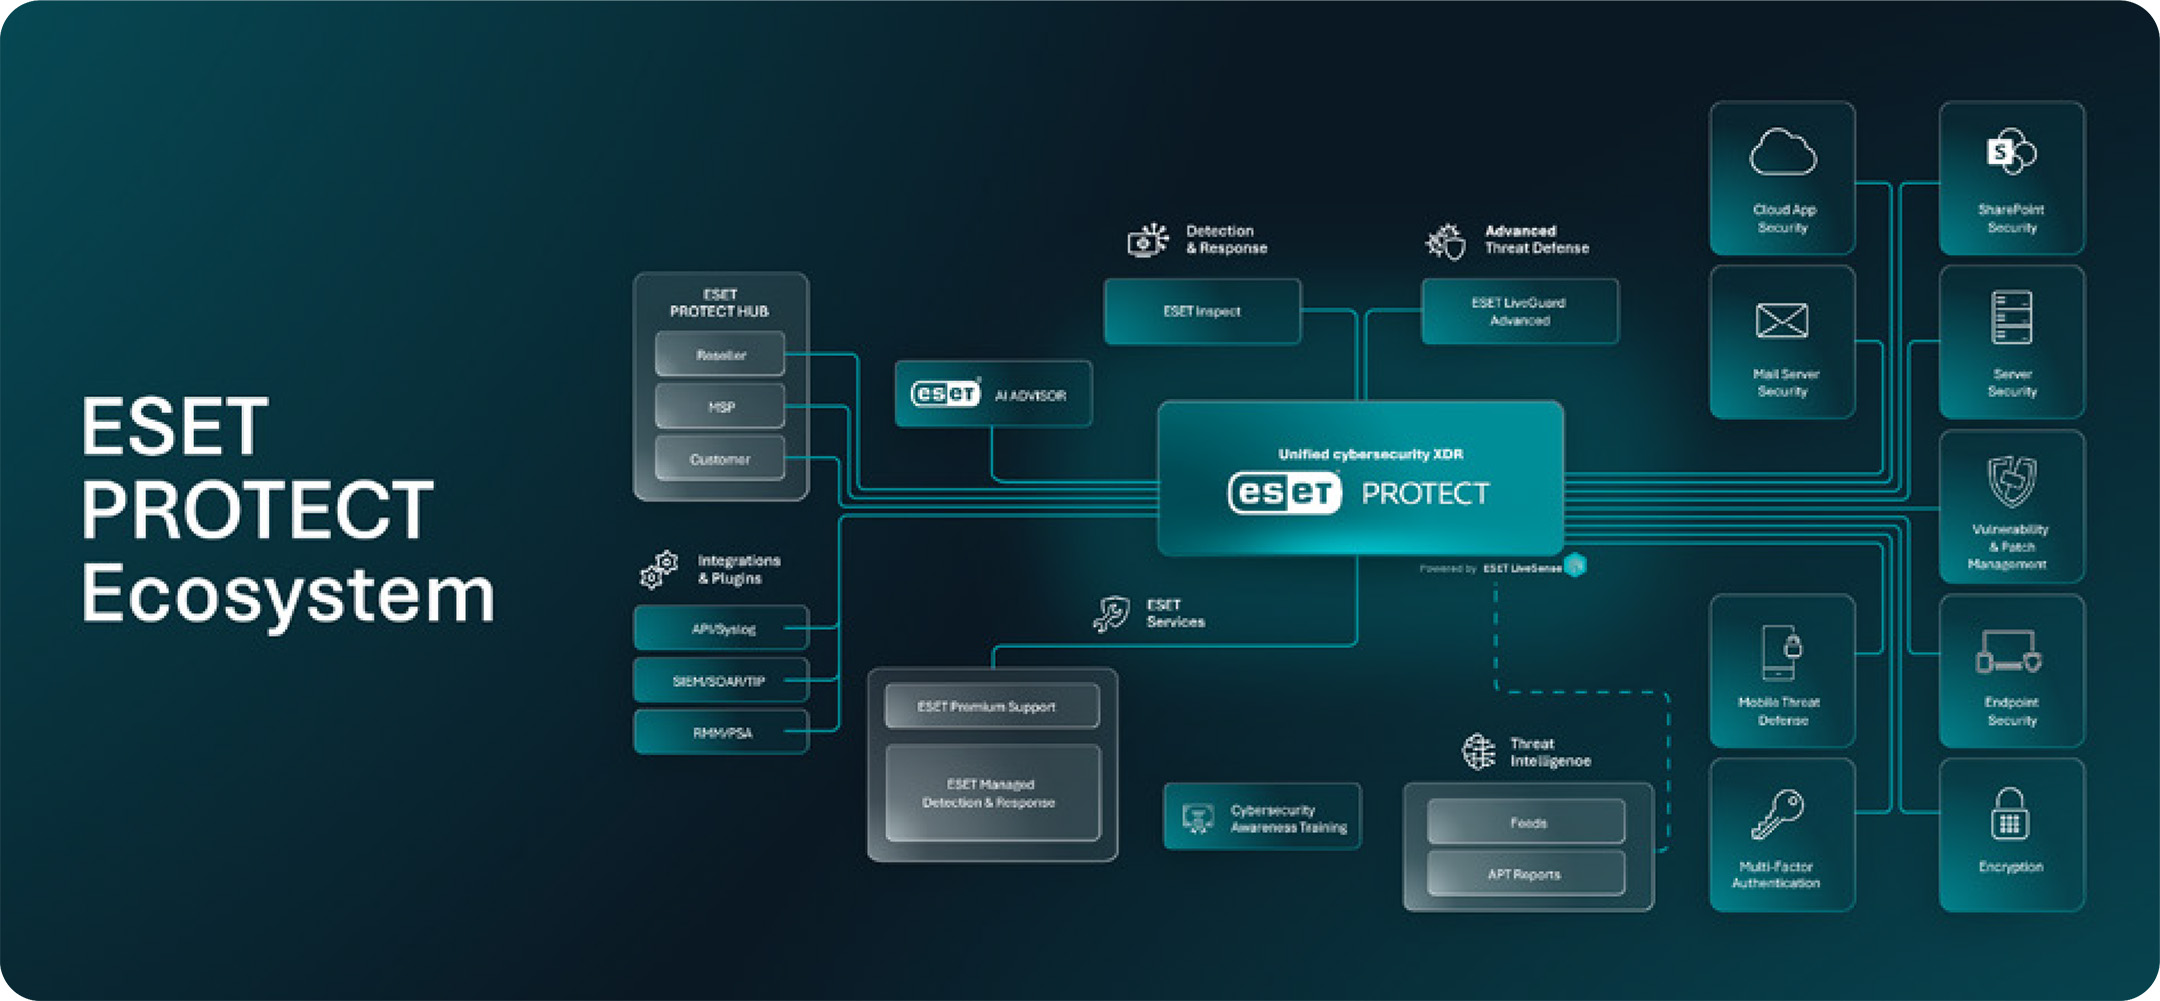
L’Italia è tra i primi tre mercati, insieme a Stati Uniti e Slovacchia, interessati dalla nuova gamma business di ESET, che amplia la protezione agli agenti di intelligenza artificiale, alle conversazioni e ai comportamenti degli strumenti AI. Il rinnovamento di ESET PROTECT comprende anche un accesso più esteso ai servizi Managed Detection and Response (MDR), disponibili a partire da 10 postazioni, e l’integrazione di una Cyber Warranty in alcuni pacchetti di fascia più alta. L’offerta assume un modello di Security as a Service, con tre livelli che combinano tecnologie di prevenzione, automazione e servizi supervisionati dagli specialisti ESET.
Alla prima fase di introduzione in Italia, Stati Uniti e Slovacchia seguirà l’estensione agli altri mercati. La diffusione dell’AI nei processi aziendali modifica il perimetro da mettere in sicurezza: i dipendenti utilizzano chatbot, gli sviluppatori assistenti per la programmazione e i team sperimentano agenti capaci di eseguire attività, mentre contenuti generati e flussi di lavoro basati sull’intelligenza artificiale entrano nelle operazioni quotidiane. Alla protezione dei sistemi si aggiunge quindi quella delle interazioni, dei componenti utilizzati dagli agenti e delle azioni che questi possono compiere.
Anche gli attaccanti utilizzano l’AI per automatizzare le proprie attività, agire più rapidamente e sfruttare vulnerabilità con un impatto maggiore. ESET ha già identificato malware abilitati dall’intelligenza artificiale, tra cui PromptLock e PromptSpy, e rilevato migliaia di skill malevole destinate agli agenti AI, ossia estensioni che ne ampliano le capacità operative.
Tre funzioni per proteggere l’uso dell’AI
La componente AI Security introduce AI Agent Security, AI Behavioral Monitoring e AI Conversation Security, con controlli dedicati ai componenti utilizzati dagli agenti, alle azioni che eseguono e alle informazioni scambiate con gli strumenti di AI generativa. La protezione segue così i diversi momenti dell’utilizzo dell’intelligenza artificiale in azienda: l’accesso a risorse esterne, l’esecuzione di attività autonome e le conversazioni dei dipendenti con gli assistenti.
AI Agent Security protegge la catena di componenti e servizi utilizzati dagli agenti autonomi. Questi strumenti possono accedere a file, scaricare componenti, richiamare servizi esterni, utilizzare repository e interagire con il codice, oltre ad ampliare le proprie capacità attraverso skill e plugin. Ciascuna di queste operazioni può introdurre nell’ambiente aziendale elementi malevoli o compromessi: i controlli esaminano le risorse a cui gli agenti accedono e i file che scaricano, estendendo la protezione alle dipendenze utilizzate per svolgere il lavoro.
Il controllo segue inoltre la successione delle attività per individuare attacchi articolati in più fasi. L’esame di file, componenti e URL lungo la catena di download permette di rilevare minacce distribuite su più passaggi, che possono rimanere nascoste se si considera soltanto una singola risorsa. Repository, script e servizi esterni vengono ispezionati prima dell’utilizzo.
Con AI Behavioral Monitoring, il controllo si concentra sul comportamento degli strumenti AI durante l’esecuzione sugli endpoint, i dispositivi aziendali su cui operano. La funzione rileva e blocca attività malevole o sospette, come tentativi di accesso a risorse inappropriate, operazioni pericolose o azioni che escono dall’ambito previsto per il compito assegnato. Alla verifica dei componenti si affianca quindi l’osservazione di ciò che l’agente fa mentre lavora, comprese le risorse a cui si collega e i contenuti che scarica.
Questo monitoraggio rende visibili ai team di sicurezza attività insolite o inattese e consente di segnalarle tempestivamente. Attraverso ESET PROTECT, gli specialisti possono esaminare il comportamento degli agenti e analizzare i potenziali rischi nelle operazioni quotidiane.
AI Conversation Security applica una protezione bidirezionale alle conversazioni, controllando sia le informazioni condivise con l’AI sia i contenuti restituiti agli utenti. Sul versante dei dati in uscita, avvisa quando i prompt possono contenere informazioni riservate, come credenziali o token di accesso; esamina inoltre i file caricati e i relativi metadati per individuare contenuti sensibili o contrassegnati prima della condivisione.
Sul versante delle risposte, verifica link e contenuti generati dall’AI, segnalando collegamenti a siti di phishing, malevoli o indesiderati. Il controllo comprende anche gli script suggeriti dagli assistenti, per individuare codice potenzialmente dannoso prima che venga eseguito sul dispositivo. La protezione interessa così tanto il rischio di divulgazione involontaria dei dati quanto quello di utilizzare contenuti pericolosi ricevuti durante una conversazione con l’AI.
Le tre funzioni sono integrate nella protezione endpoint ESET e applicano i controlli dove si svolgono le attività degli strumenti AI. Le rilevazioni confluiscono nella console ESET PROTECT, con creazione automatica degli incidenti per supportare l’investigazione, l’analisi e la gestione delle risposte.
Core, Premium e Ultimate: dalla prevenzione ai servizi gestiti
La nuova struttura di ESET PROTECT si articola in Core, Premium e Ultimate, con un’estensione progressiva delle capacità di protezione e dei servizi di rilevamento e risposta. Il livello Core mette in sicurezza gli ambienti AI e comprende la protezione contro ransomware, phishing e minacce zero-day, definendo la base dell’offerta.
Per le aziende che richiedono una gestione continuativa delle minacce, ESET PROTECT Premium introduce capacità MDR autonome, in grado di intervenire con la rapidità dell’automazione. Le attività di monitoraggio e contenimento restano supervisionate dagli esperti di sicurezza ESET 24 ore su 24, sette giorni su sette.
Negli ambienti più complessi, ESET PROTECT Ultimate offre il livello più avanzato di Managed Detection and Response, con un contatto diretto con il team ESET di threat hunting, dedicato alla ricerca delle minacce. A questo si aggiungono servizi di analisi e remediation di livello enterprise, per individuare le cause degli incidenti e intervenire sulle compromissioni.
L’accesso ai servizi MDR parte ora da 10 postazioni, con nuovi livelli di prezzo e un processo di onboarding semplificato per ridurre i rischi legati alla configurazione. La protezione proattiva supervisionata consente alle aziende di utilizzare queste capacità senza dover assemblare, gestire e interpretare autonomamente un insieme complesso di strumenti e senza richiedere un ampio team interno di specialisti.
Per ciascuno dei tre livelli sono disponibili pacchetti Plus, che estendono la copertura alla posta elettronica, al cloud e agli strumenti di collaborazione. Alcuni pacchetti comprendono anche il Cybersecurity Awareness Training, dedicato alla formazione sulla sicurezza informatica, o la Cyber Warranty. Quest’ultima nasce dalla collaborazione con Cysurance, società specializzata nelle assicurazioni cyber, e aggiunge una tutela finanziaria e operativa alla protezione tecnologica.
Il carico operativo della sicurezza per le PMI
Il modello di servizio risponde anche alla pressione che grava sulle piccole e medie imprese. L’ESET SMB Cyber Readiness Index 2026 evidenzia come alle PMI siano richiesti livelli di resilienza comparabili a quelli delle grandi organizzazioni, pur disponendo di risorse economiche e operative inferiori. La complessità dell’onboarding, della configurazione e della gestione quotidiana degli strumenti può aumentare ulteriormente il fabbisogno di competenze.
A questo si aggiungono requisiti normativi più stringenti in materia di resilienza, governance, reporting e gestione dei rischi legati a fornitori e terze parti, che accrescono le responsabilità anche delle organizzazioni più piccole. L’aumento dell’esposizione legata all’AI e l’evoluzione delle attività degli attaccanti richiedono quindi una protezione più estesa e capacità operative continuative.
 “La cybersecurity è molto simile alla guida di un aereo”, spiega Michal Jankech, Vice-President, Enterprise & SMB/MSP di ESET. “Sebbene in pochi riescano a padroneggiarla davvero, tutti concordano sul fatto che il volo rimanga la modalità più pratica per coprire lunghe distanze. Lo stesso vale per l’uso dell’XDR nella security: è uno degli strumenti più potenti per individuare e bloccare le violazioni, ma è anche molto complesso da gestire. Per molte PMI è come trovarsi ai comandi di un aereo senza sapere come pilotarlo. È proprio questa la sfida che vogliamo risolvere. Non vogliamo fornire alle PMI solo un velivolo, ma tutto il supporto di una compagnia aerea: tecnologie e servizi all’avanguardia nonché competenze specialistiche in grado di offrire ad ognuna un’esperienza semplice e scalabile. Combinando capacità AI avanzate e supervisione umana, vogliamo aiutare le aziende ad adottare l’AI in modo sicuro e con fiducia.”
Un ulteriore investimento di 40 milioni di euro nell’AI
Il rinnovo dell’offerta si accompagna a un ulteriore investimento di 40 milioni di euro nell’intelligenza artificiale. ESET, con sede nell’Unione Europea e di proprietà privata, conta oltre 35 anni di esperienza nella cybersecurity, più di 25 anni di innovazione basata sull’AI e 11 centri di ricerca e sviluppo nel mondo; protegge oltre 500.000 organizzazioni e milioni di utenti in 178 Paesi.
“Mentre la cybersecurity entra nell’era dell’AI autonoma, ESET presenta la nuova gamma B2B progettata per aiutare le organizzazioni a gestire le minacce emergenti basate sull’AI. Questa nuova offerta, insieme a un ulteriore investimento di 40 milioni di euro nell’AI, riflette il nostro impegno di lungo periodo nel colmare l’AI security gap e nel garantire che la sicurezza rimanga centrale nell’innovazione legata all’AI. Coniugando funzionalità avanzate di AI e supervisione umana, puntiamo ad aiutare le aziende nell’adottare l’AI in modo sicuro e consapevole”, conclude Jankech.