Da variante di AMOS a minaccia più complessa
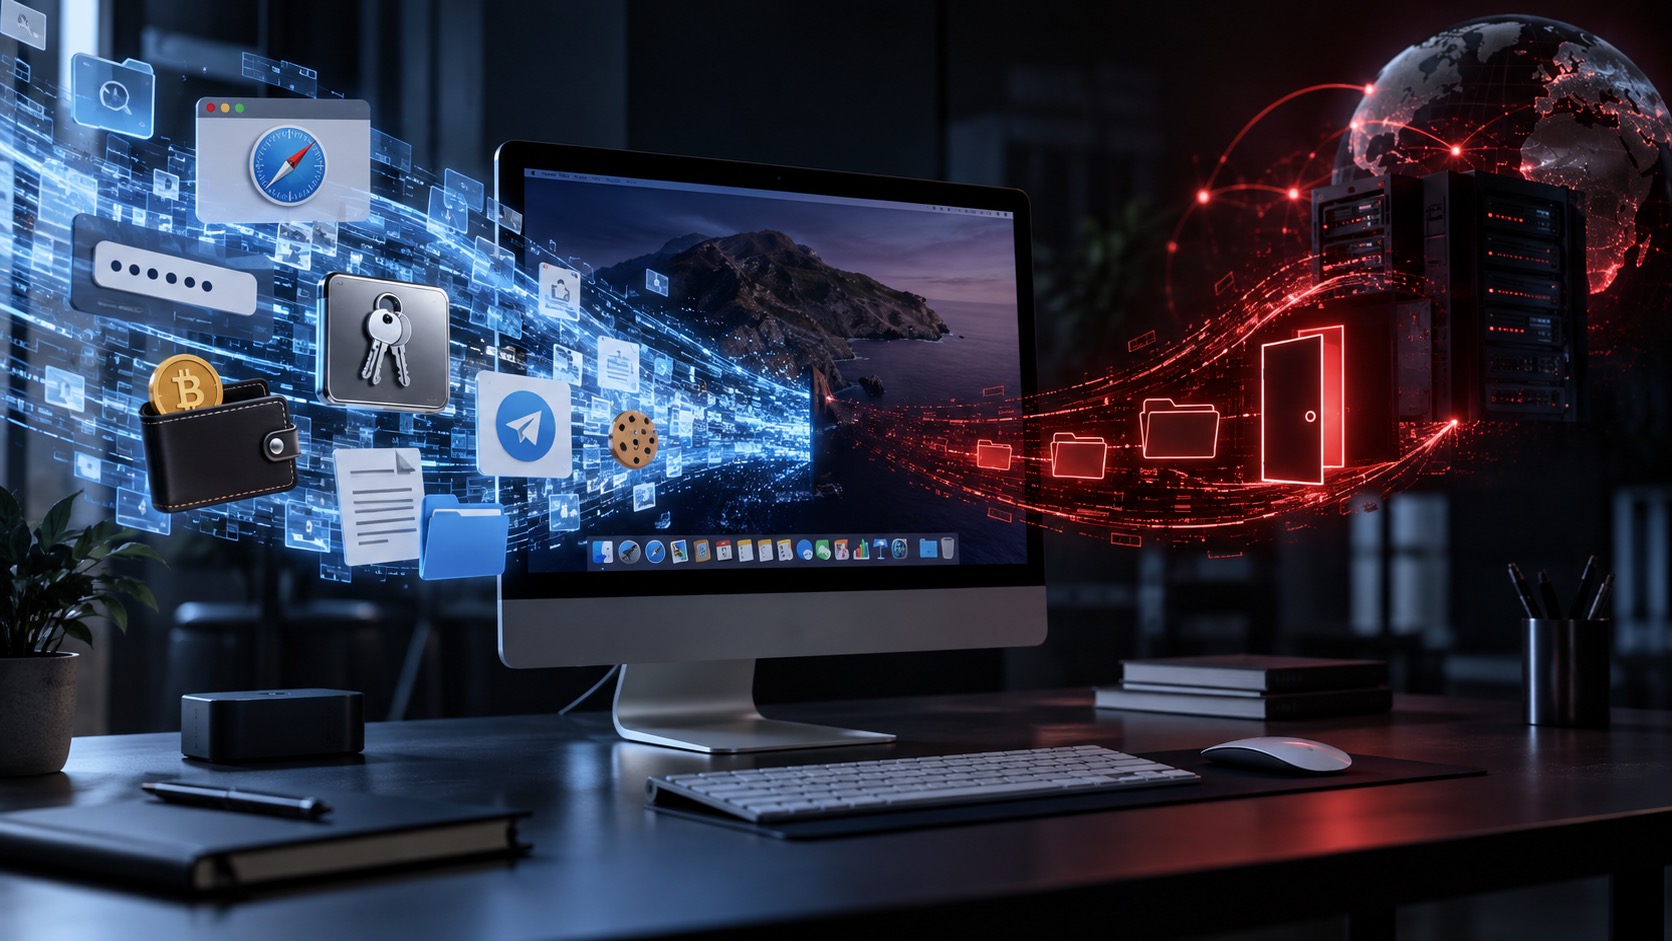
MacSync era comparso tra il 2024 e il 2025 come variante dello stealer AMOS, ma la versione più recente presenta cambiamenti sostanziali nell’architettura dell’attacco. Dopo la compromissione iniziale, sul Mac vengono installati due componenti distinti: un infostealer, destinato alla raccolta dei dati, e una backdoor, utilizzata per fornire agli attaccanti ulteriori possibilità di intervento sul dispositivo.
Il punto di ingresso può essere un file dannoso mascherato da applicazione apparentemente legittima. Tra gli esempi citati figurano software per la condivisione di documenti e applicazioni legate ai wallet di criptovalute, ma la stessa tecnica può essere applicata anche ad altre categorie di software.
L’esecuzione del file avvia una sequenza di download e modifiche sul sistema. Una delle caratteristiche più insolite osservate nella nuova catena di infezione riguarda l’impiego, in alcuni casi, di una voce di un calendario pubblico iCloud in formato .ics per ospitare uno dei download malevoli utilizzati durante l’attacco.
MacSync punta alla password amministratore
Una volta eseguito, l’infostealer si presenta all’utente come l’applicazione che ritiene di avere installato e richiede l’inserimento della password dell’account amministratore.
Dopo che la password è stata fornita, viene mostrata una falsa notifica secondo cui l’applicazione sarebbe danneggiata e dovrebbe essere spostata nel cestino. Il messaggio serve a distogliere l’attenzione dell’utente mentre il malware procede con la raccolta delle informazioni.
L’obiettivo comprende numerose categorie di dati presenti sul Mac. MacSync può acquisire cronologia di navigazione, cookie e credenziali salvate nei browser, oltre alle informazioni contenute nelle applicazioni per la gestione delle criptovalute.
La raccolta riguarda anche i dati dell’applicazione Telegram, il nome utente e la password del dispositivo e il Keychain di macOS, uno degli obiettivi più sensibili perché può contenere credenziali e altre informazioni utilizzate dall’utente per autenticarsi a servizi e applicazioni.
Il malware raccoglie inoltre informazioni sull’hardware e sul modello del dispositivo, l’elenco delle applicazioni installate e configurazioni relative agli ambienti SSH e ZSH.
Una backdoor nascosta dietro Finder
La seconda componente rende la nuova variante di MacSync particolarmente articolata. La backdoor si presenta come Finder, l’applicazione centrale di macOS utilizzata normalmente per navigare tra file, cartelle e unità di archiviazione.
Attraverso questo componente, gli operatori dell’attacco possono intervenire ulteriormente sul dispositivo compromesso. Tra le capacità individuate da Kaspersky figura l’installazione remota di componenti modificati nel browser, che secondo i ricercatori potrebbero essere utilizzati per sostituire le estensioni dei wallet di criptovalute con versioni dannose.
MacSync può inoltre sostituire la legittima applicazione del wallet Ledger con un clone malevolo. La backdoor permette anche di raccogliere informazioni sul sistema e file specifici dell’utente.
La capacità potenzialmente più ampia è però l’esecuzione di codice arbitrario, che potrebbe consentire agli attaccanti di utilizzare il sistema compromesso per ulteriori attività oltre a quelle previste inizialmente dal malware.
L’ingegneria sociale resta il punto di ingresso
L’evoluzione tecnica di MacSync procede parallelamente all’impiego di tecniche di ingegneria sociale progettate per convincere l’utente a installare applicazioni provenienti da fonti non affidabili o a fornire credenziali particolarmente sensibili.
Secondo Sergey Puzan di Kaspersky, «la versione recentemente scoperta dell’infostealer MacSync differisce in modo significativo dalle versioni precedenti, introducendo nuove funzionalità e rendendo la catena di infezione più complessa».
Il ricercatore sottolinea anche il ruolo crescente delle tecniche utilizzate nella fase iniziale dell’attacco e invita a verificare l’origine delle applicazioni prima dell’installazione. Un passaggio particolarmente critico riguarda proprio la richiesta della password amministrativa, che concede a un’applicazione privilegi molto più estesi all’interno di macOS.
«La password di amministratore è la chiave che protegge i dati e le credenziali più sensibili presenti sul dispositivo, e gli utenti dovrebbero prestare attenzione quando le applicazioni la richiedono», osserva Puzan.
MacSync amplia il bersaglio sugli utenti macOS
La combinazione tra furto delle credenziali, acquisizione dei dati dei wallet, accesso al Keychain e persistenza tramite backdoor mostra l’evoluzione di MacSync da semplice infostealer a malware con capacità operative più estese.
L’utilizzo di applicazioni apparentemente legittime, notifiche fasulle e componenti mascherati da software di sistema punta soprattutto a ridurre la probabilità che l’utente riconosca immediatamente la compromissione.
Kaspersky afferma che le proprie soluzioni di sicurezza sono in grado di rilevare le minacce appartenenti alla famiglia MacSync e ha annunciato la pubblicazione di ulteriori dettagli tecnici sull’ultima variante attraverso Securelist.