Gli agenti AI aggiungono una nuova variabile alla protezione dei dati aziendali: possono leggere, modificare ed eliminare grandi quantità di informazioni attraverso identità e autorizzazioni legittime. Sapere che esiste una copia recuperabile di un file diventa quindi solo una parte del problema; occorre anche ricostruire quale agente vi abbia avuto accesso, quali modifiche abbia effettuato e quale versione rappresenti ancora uno stato affidabile.
Su questo terreno Veeam sviluppa Intelligent ResOps, una famiglia di soluzioni che combina le tecnologie di resilienza e backup della società con le funzionalità di sicurezza, governance e analisi dei dati acquisite con Securiti AI. Veeam Intelligent ResOps per Microsoft 365 è ora disponibile commercialmente come componente aggiuntivo di Veeam Data Cloud for Microsoft 365, mentre le versioni per Veeam Data Platform e Okta sono disponibili in anteprima privata.
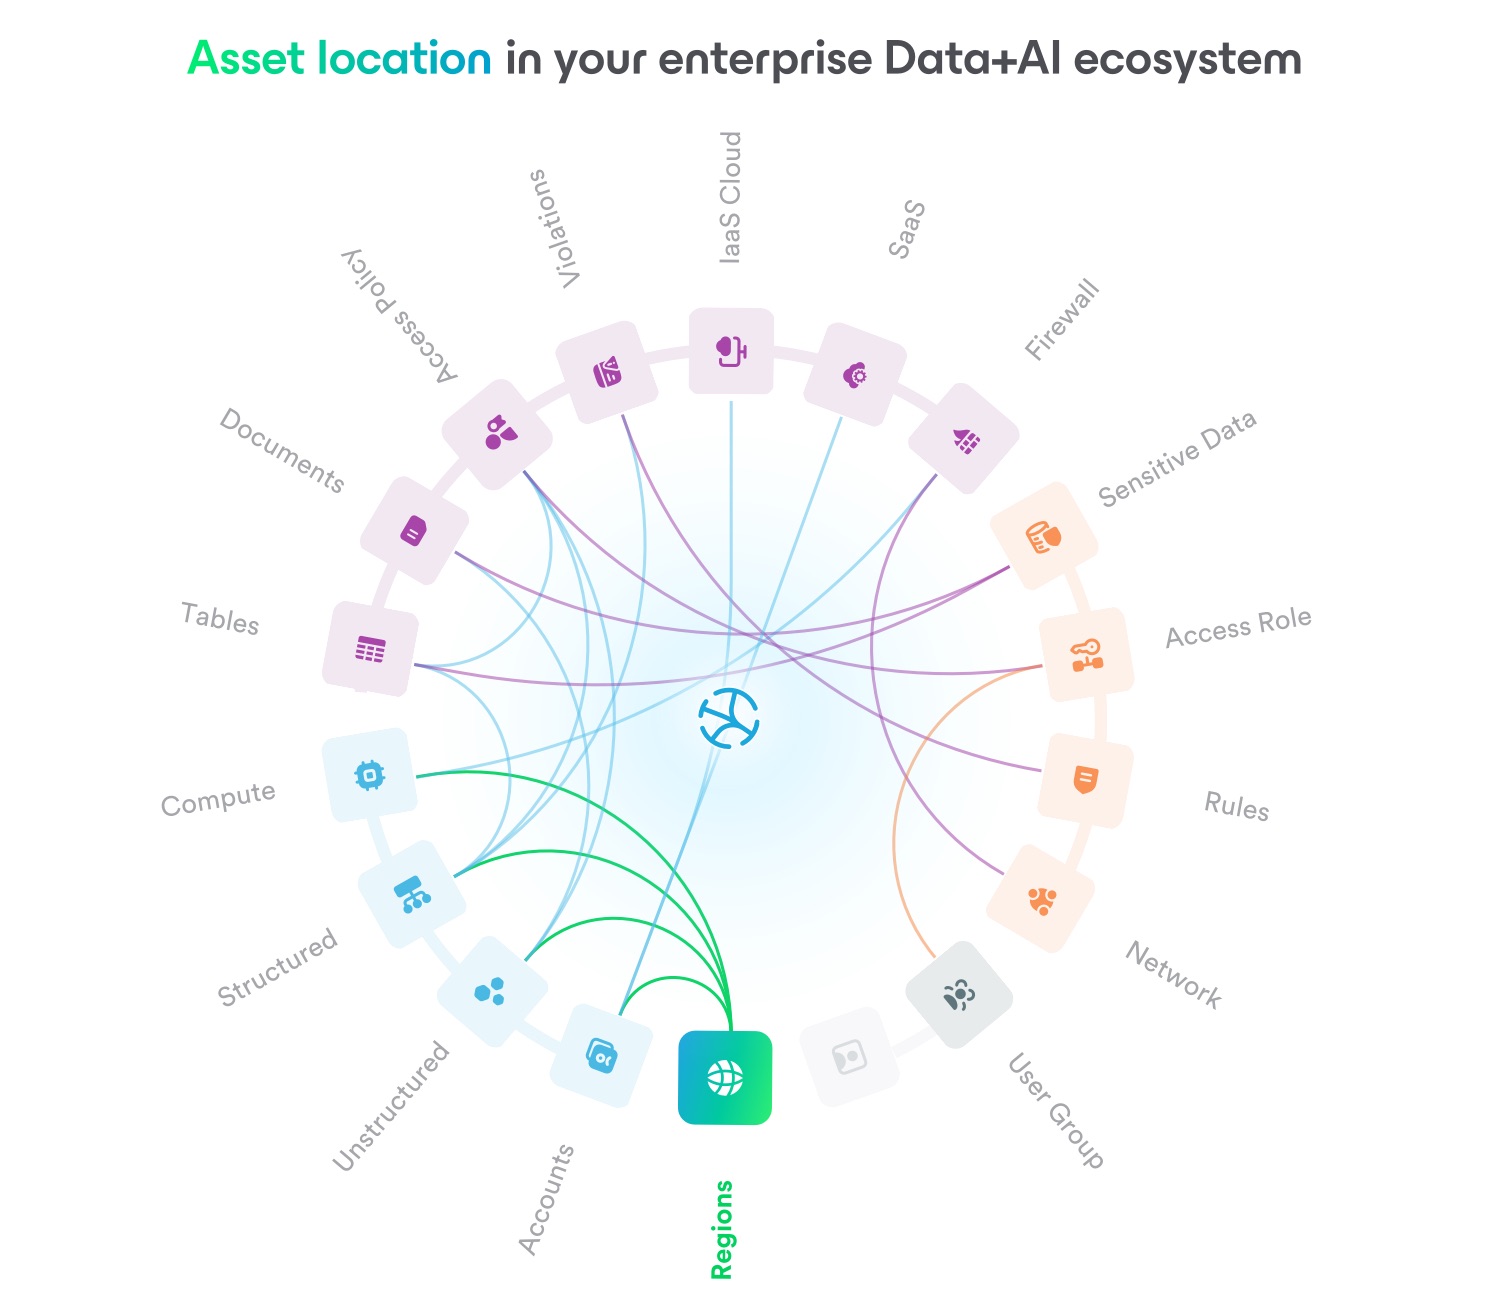
Al centro dell’architettura c’è il DataAI Command Graph, che mette in relazione dati, utenti, autorizzazioni, attività degli agenti AI e stato della protezione, collegando le informazioni presenti negli ambienti di produzione con il contesto conservato nei backup.
Dal punto di ripristino alla ricostruzione delle modifiche
In Microsoft 365, il DataAI Command Graph collega contenuti di SharePoint, OneDrive, Teams ed Exchange con identità, permessi, classificazione dei dati, attività degli agenti e versioni protette.
Le organizzazioni possono individuare Copilot e gli altri agenti AI presenti nell’ambiente, compresi quelli non censiti dai responsabili IT, e verificare quali dati ciascuno possa consultare. Le stesse relazioni permettono di rilevare permessi eccessivamente ampi e di seguire le modifiche effettuate da un agente fino al singolo file.
Se un agente modifica o elimina documenti, i responsabili possono ricostruirne le azioni e recuperare le versioni precedenti dei soli elementi coinvolti, mantenendo le modifiche legittime apportate nel frattempo.
Anand Eswaran, CEO di Veeam, distingue fra recovery point e recovery map: “Un punto di ripristino indica quali dati è possibile recuperare; una mappa di ripristino aiuta a capire da dove partire, che cosa è cambiato e quali elementi non devono essere ripristinati”.
Il ripristino di precisione deriva dall’associazione fra copia protetta e contesto operativo: il backup conserva lo stato precedente del dato, mentre il graph permette di individuare gli elementi coinvolti da un’attività indesiderata e le versioni da recuperare.
Microsoft 365: agenti AI, dati sensibili e contenuti ROT
Intelligent ResOps classifica continuamente i dati sensibili e soggetti a requisiti normativi presenti in SharePoint, OneDrive, Teams ed Exchange, mettendone in relazione la posizione con utenti, sistemi e agenti autorizzati ad accedervi.
La piattaforma individua anche i dati ROT — Redundant, Obsolete and Trivial, cioè contenuti ridondanti, obsoleti o privi di utilità operativa. Questi possono essere messi in quarantena mentre l’organizzazione decide se archiviarli o eliminarli, riducendo lo spazio occupato e la quantità di informazioni potenzialmente coinvolte da un incidente.
Il controllo comprende la copertura dei backup. I team possono verificare quali informazioni critiche siano effettivamente protette, individuare eventuali lacune e stabilire in anticipo quali dati abbiano la priorità durante un ripristino.
Gli operatori autorizzati possono interrogare in linguaggio naturale dati, permessi, attività degli agenti AI e stato dei backup. Le risposte utilizzano le relazioni mantenute dal graph e possono supportare la revisione delle policy di accesso e protezione.
Quando il problema è il drift dei dati
L’attività degli agenti AI introduce anche forme di data drift che possono derivare dall’evoluzione dei dati o da operazioni eseguite da sistemi autorizzati. Un’informazione può diventare obsoleta, essere esposta a un modello che non dovrebbe utilizzarla oppure venire modificata in modo indesiderato da un agente che possiede le autorizzazioni necessarie.
Un agente autorizzato può produrre modifiche errate senza generare gli stessi segnali di un account compromesso o di un malware. La ricostruzione del contesto consente di associare le modifiche all’entità che le ha prodotte e di individuare il punto dal quale recuperare i dati.
Il Data & AI Trust Gap Report di Veeam rileva che l’88% delle organizzazioni utilizza già agenti AI o ne sta sperimentando l’impiego, mentre soltanto il 7% dispone contemporaneamente dei tre elementi che la ricerca associa alla preparazione all’AI: ambizione, visibilità e governance. Il 95% degli intervistati afferma inoltre che le difficoltà relative ai dati hanno rallentato i propri programmi AI.
La ricerca, condotta su 600 dirigenti senior di organizzazioni dei settori finanziario, sanitario, manifatturiero, retail e tecnologico, evidenzia anche un problema di controllo: soltanto il 28% è sicuro di poter individuare sistemi AI che operano al di fuori dei parametri approvati.
Intelligent ResOps per Veeam Data Platform
Veeam Intelligent ResOps per Veeam Data Platform, disponibile in anteprima privata, collega i server di backup già installati alla DataAI Command Platform senza richiedere la migrazione dei dati.
Il DataAI Command Graph indicizza infrastrutture protette, workload e file e consente di effettuare ricerche trasversali tra dati di produzione e dati conservati nei backup. Le informazioni operative possono evidenziare server con risorse insufficienti prima che tali condizioni compromettano la capacità di raggiungere un punto di ripristino.
La console cloud centralizza RBAC, single sign-on e autenticazione multifattore e comprende tre agenti specializzati: Dashboard Agent, per la consultazione delle informazioni operative; Graph Agent, per esplorare dati e relazioni; Backup Admin Agent, dedicato alle attività di amministrazione.
L’anteprima privata accompagnerà Veeam Data Platform 13.2, la cui disponibilità generale è prevista nel quarto trimestre del 2026.
Okta, ripristino di precisione per le configurazioni delle identità
Veeam Intelligent ResOps per Okta, disponibile in anteprima privata, estende il modello di resilienza alle configurazioni di identity management.
La soluzione crea punti di ripristino immutabili per 29 tipi di oggetti, fra utenti, gruppi, applicazioni, policy e ruoli amministrativi, e verifica attraverso le API di Okta che ciascun elemento possa essere effettivamente recuperato.
Il tenant attivo può essere confrontato con uno stato precedente considerato affidabile fino al livello delle singole proprietà, ricostruendo che cosa è cambiato e quando. Il ripristino comprende anche le relazioni fra gli oggetti: appartenenze ai gruppi, assegnazioni delle applicazioni, configurazioni di federazione e ruoli vengono ricreati nella sequenza necessaria.
Una configurazione compromessa può così essere riportata allo stato corretto intervenendo soltanto sugli elementi interessati, preservando le modifiche legittime introdotte successivamente.
La soluzione affianca le tecnologie Veeam già dedicate alla resilienza delle identità in Active Directory e Microsoft Entra ID.
GitHub, Azure DevOps e Google IAM nel quarto trimestre
Nel quarto trimestre del 2026 Veeam prevede di aprire le anteprime private di Intelligent ResOps per GitHub e Azure DevOps, estendendo protezione e ripristino a codice sorgente, pipeline, configurazioni e autorizzazioni.
Nello stesso periodo è prevista una private preview per Google IAM, che allargherà la copertura delle soluzioni Veeam dedicate alla resilienza delle identità.
La disponibilità commerciale riguarda per ora Veeam Intelligent ResOps per Microsoft 365, proposto come componente aggiuntivo delle edizioni Foundation e Advanced di Veeam Data Cloud for Microsoft 365 e attraverso i Veeam Cloud & Service Provider.
Con Intelligent ResOps, il backup assume anche il ruolo di riferimento storico da correlare con identità, autorizzazioni e attività degli agenti. Quando sistemi autonomi possono modificare migliaia di oggetti utilizzando credenziali valide, il ripristino richiede anche di stabilire quale versione dei dati rappresenti lo stato corretto da recuperare.