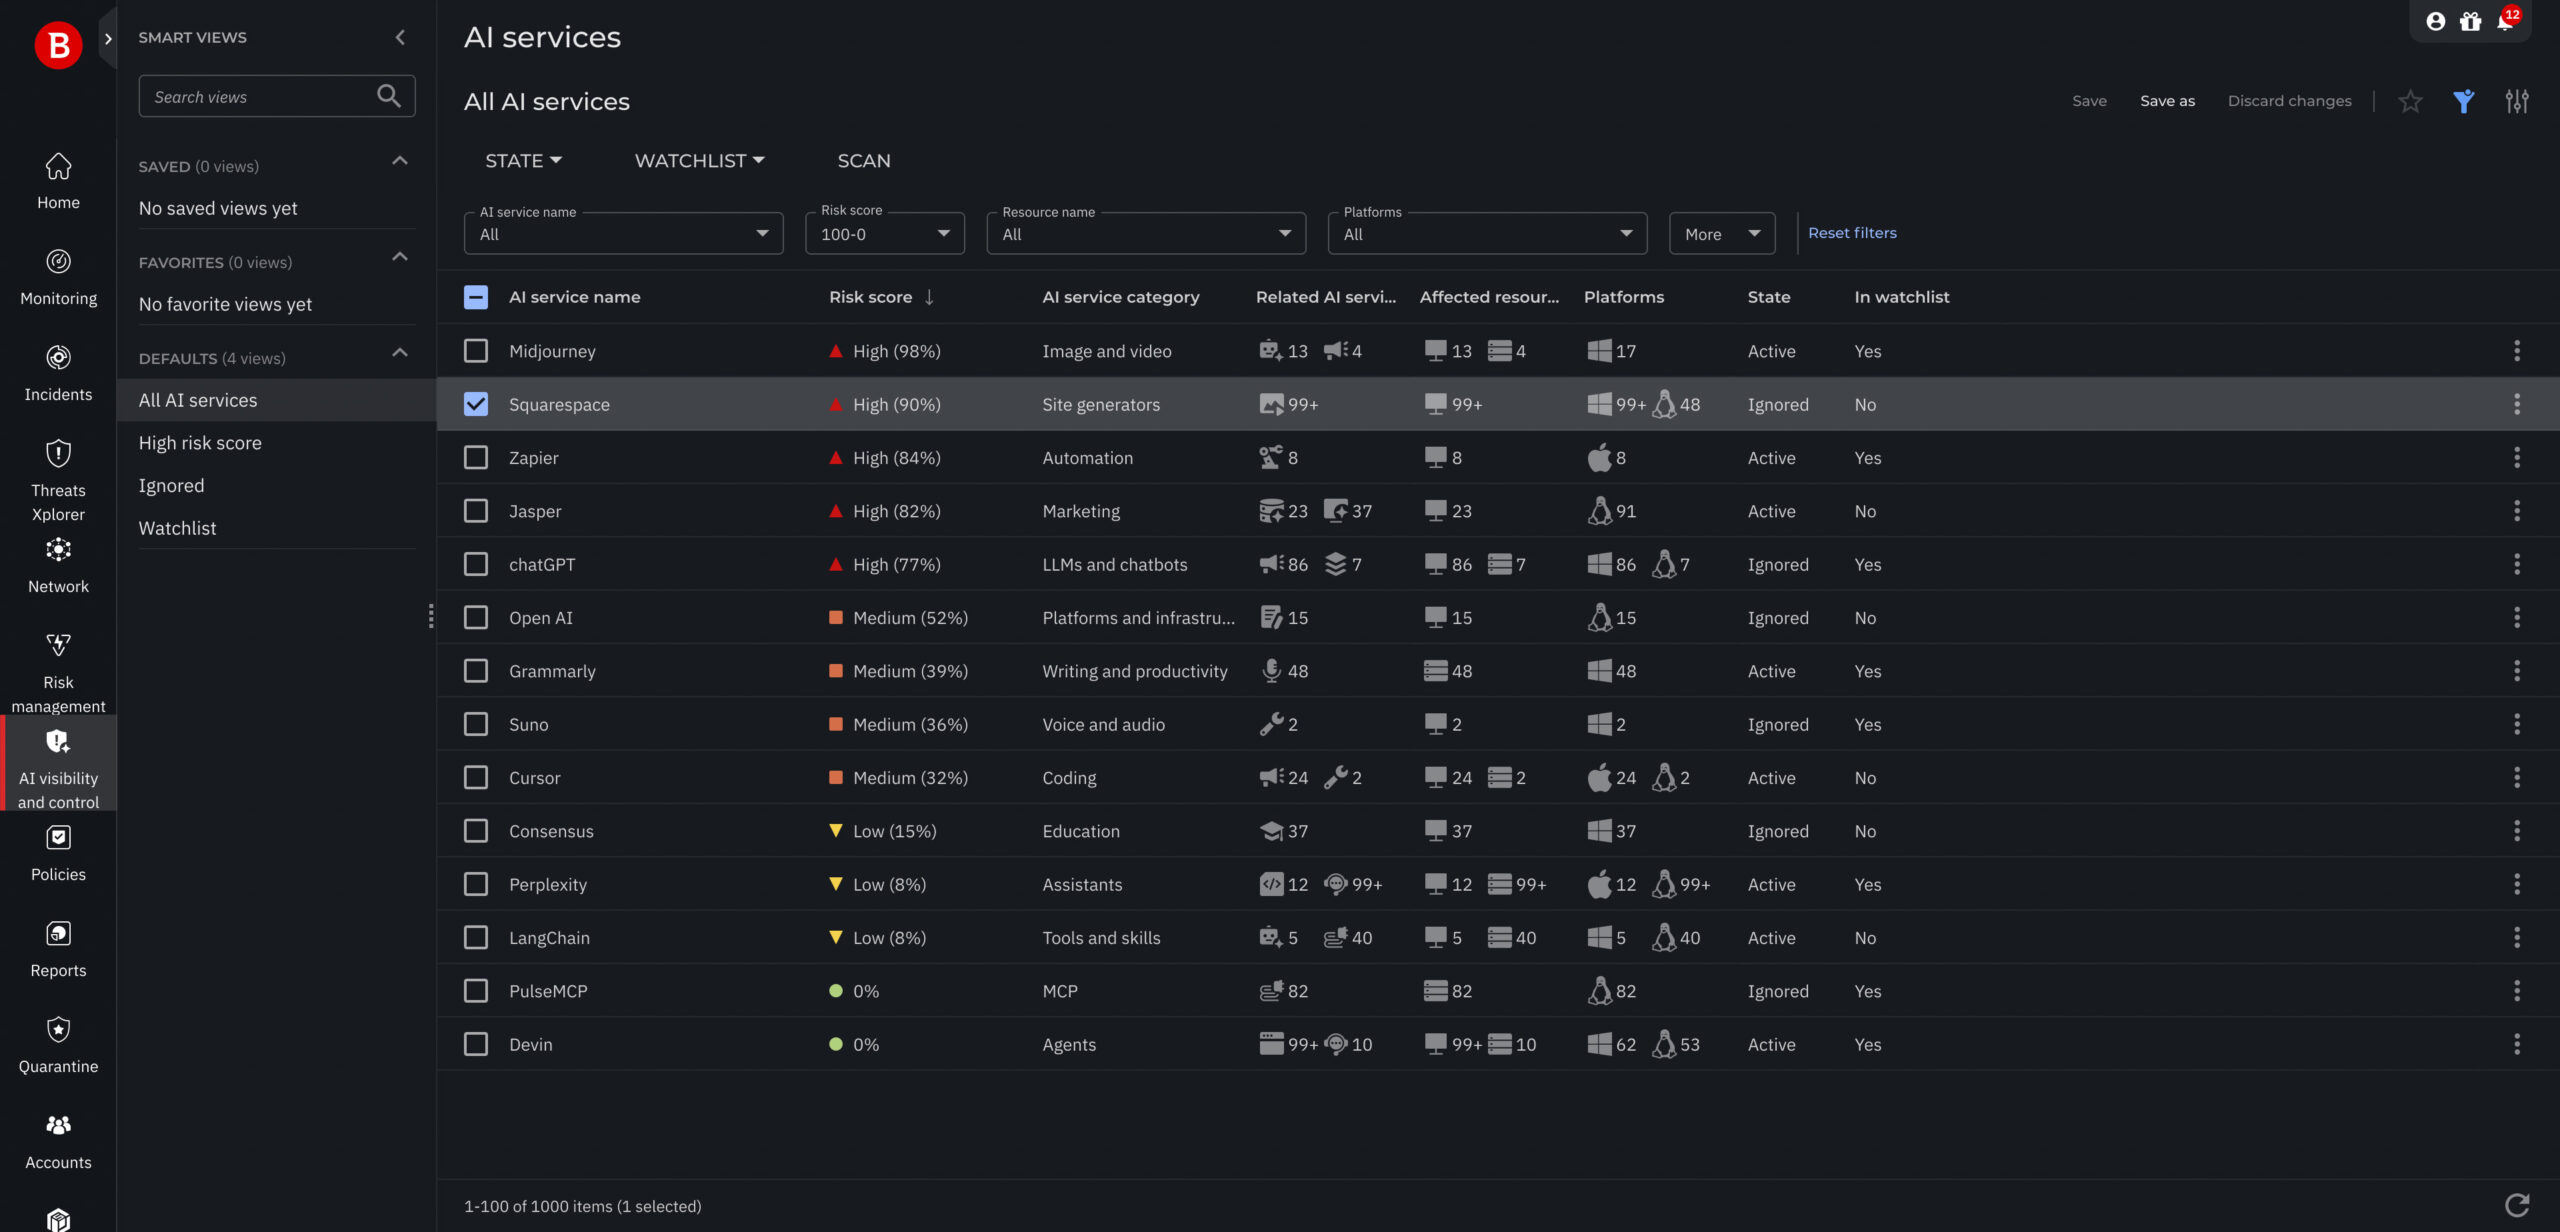
Bitdefender amplia la piattaforma GravityZone con AI Visibility and Control, un add-on che consente alle imprese e ai managed service provider di individuare gli strumenti di intelligenza artificiale utilizzati sugli endpoint, valutarne i rischi e ricondurre anche gli impieghi non autorizzati entro le policy di sicurezza aziendali.
La funzione affronta il problema della shadow AI, cioè l’uso di servizi, modelli e applicazioni di intelligenza artificiale al di fuori dei processi approvati dall’organizzazione. Il rilevamento copre applicazioni AI sul web, assistenti di programmazione, modelli e runtime locali, client e server MCP (Model Context Protocol), agenti, framework agentici e skill.
L’add-on utilizza l’agente GravityZone già distribuito sugli endpoint compatibili e organizza ciò che rileva in due viste. La prima censisce i servizi e i componenti AI, indicando categoria, piattaforma, risorse coinvolte e punteggio di rischio; la seconda raccoglie i problemi associati, tra i quali esposizione di rete, privilegi eccessivi, software proveniente da fonti non attendibili, configurazioni insicure e impieghi non autorizzati. I team IT possono così distinguere un normale strumento di lavoro da un’attività che richiede un approfondimento e usare viste, filtri e watchlist per stabilire le priorità.
La necessità di questo inventario emerge anche dal Cybersecurity Assessment 2026 di Bitdefender, basato sulle risposte di 1.200 professionisti IT e della sicurezza informatica in sei Paesi: il 47% dichiara di non avere visibilità sugli strumenti di shadow AI utilizzati dai dipendenti. L’assenza di un quadro centralizzato può rendere più difficile riconoscere servizi non approvati, account personali impiegati per attività lavorative e configurazioni che espongono dati o risorse aziendali.
AI Visibility and Control inserisce questa analisi nella stessa console usata per la protezione degli endpoint. I risultati possono orientare l’applicazione delle policy attraverso gli strumenti già presenti in GravityZone, come il controllo delle applicazioni e il filtraggio web. La versione attuale è concentrata su discovery, valutazione del rischio e indicazioni per la mitigazione manuale e non blocca né corregge automaticamente l’uso dell’AI.
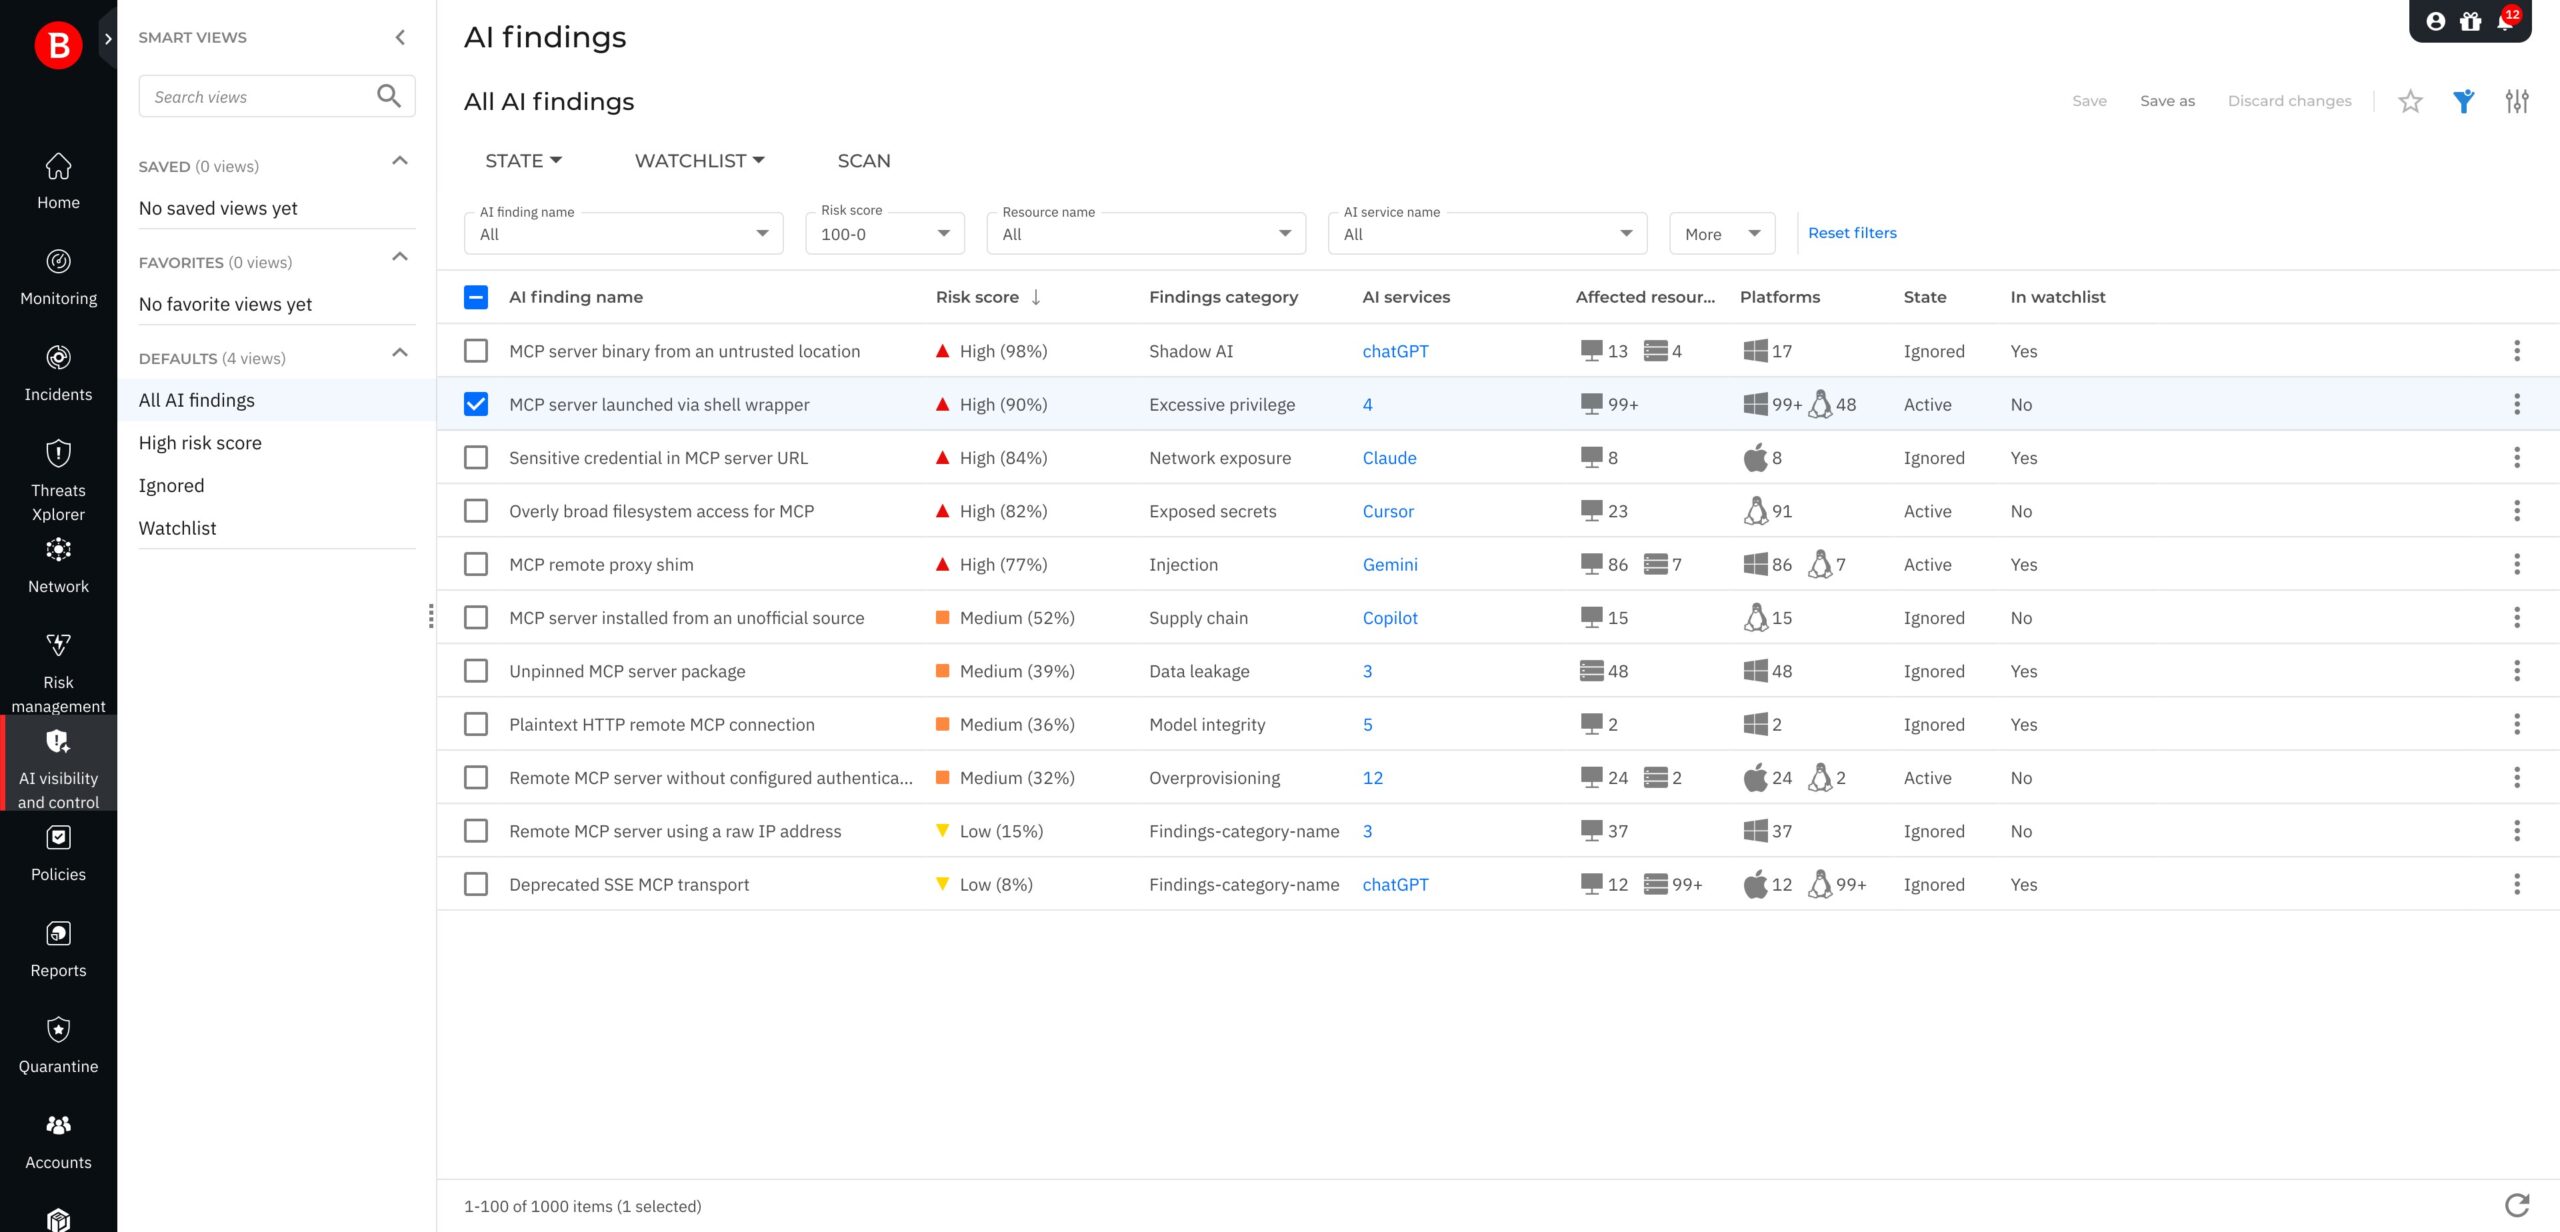
La raccolta è stata progettata per limitare i dati acquisiti dall’endpoint. Il sistema elabora metadati locali minimizzati e non esamina prompt, cronologia delle chat, pesi dei modelli, credenziali o contenuto completo dei file. È un aspetto rilevante per una tecnologia che deve rendere visibili gli strumenti utilizzati senza trasformarsi in un ulteriore punto di raccolta dei contenuti trattati dagli utenti.
Quando AI Visibility and Control e GravityZone PHASR sono attivi insieme, la piattaforma estende agli agenti AI supportati l’analisi comportamentale e i controlli di accesso di PHASR. Gli amministratori possono abilitare la protezione per le attività degli agenti, mentre gli analisti ricevono profili comportamentali e raccomandazioni specifiche, sulle quali intervenire mediante il flusso di modifica degli accessi.
“L’adozione dell’AI procede a un ritmo più veloce di quanto la maggior parte dei team della sicurezza riesca a gestire, lasciando le aziende esposte a rischi che non riescono a individuare”, ha dichiarato Daniel Daraban, vice president of products di Bitdefender Business Solutions Group. “Colmare questo divario richiede un approccio alla sicurezza incentrato sulla prevenzione, in grado di identificare e bloccare le minacce in anticipo, prima che raggiungano le fasi di rilevamento e risposta o livelli di difesa più elevati. GravityZone AI Visibility and Control applica questo stesso approccio all’intelligenza artificiale e consente alle aziende di adottarla con maggiore fiducia, senza introdurre rischi o costi superflui”.
GravityZone AI Visibility and Control è disponibile per gli endpoint Windows supportati come add-on di GravityZone Cloud. Richiede il modulo Risk Management e una licenza di base con funzionalità EDR o PHASR; le modalità di attivazione cambiano in base al contratto annuale o mensile. Bitdefender prevede di estendere successivamente il supporto ad altri sistemi operativi.