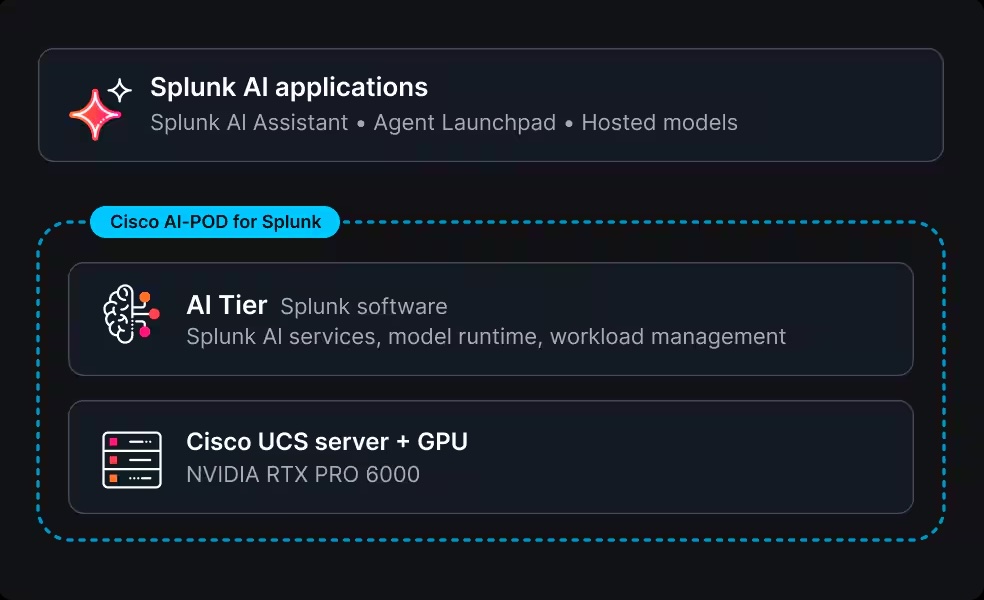
Cisco estende Splunk AI agli ambienti self-managed di Splunk Enterprise, consentendo alle aziende di eseguire modelli, assistenti e workload di intelligenza artificiale direttamente nei propri data center, nei private cloud e negli ambienti air-gapped. La novità presentata a .conf26, la conferenza annuale di Splunk, riguarda quindi il livello AI della piattaforma e permette di mantenerne elaborazione e dati all’interno dell’infrastruttura controllata dall’organizzazione.
Alla base c’è Cisco AI POD for Splunk, nuova configurazione della Cisco Secure AI Factory sviluppata con NVIDIA. Il sistema combina il software Splunk AI Tier, server Cisco UCS, accelerazione GPU NVIDIA, networking Cisco e un’architettura Kubernetes basata su Red Hat OpenShift, in una configurazione pre-dimensionata, testata e validata per i workload Splunk.
Per le organizzazioni che dispongono già di infrastrutture GPU e Kubernetes qualificate è prevista anche una modalità software-only: Standalone AI Tier permette di installare lo stesso livello AI sull’hardware aziendale esistente.
L’AI viene eseguita dove risiedono i dati Splunk
Splunk Enterprise raccoglie e correla grandi quantità di dati provenienti da applicazioni, infrastrutture, reti, identità e sistemi di sicurezza. L’esecuzione locale dell’AI permette di utilizzare direttamente questo patrimonio informativo mantenendolo nello stesso perimetro infrastrutturale.
È un requisito particolarmente rilevante per pubbliche amministrazioni, imprese regolamentate e organizzazioni soggette a vincoli di sovranità, sicurezza e conformità, nelle quali dati operativi e di sicurezza devono rimanere all’interno del data center o di ambienti espressamente autorizzati.
Cisco AI POD for Splunk ospita localmente anche l’inferenza dei modelli e le richieste indirizzate alle applicazioni AI. L’architettura è stata dimensionata e validata congiuntamente per evitare che ciascuna organizzazione debba selezionare e verificare separatamente server, GPU, rete, orchestrazione Kubernetes e software Splunk.
L’azienda continua comunque a gestire il proprio ambiente: collocazione dell’infrastruttura, connettività, controlli di sicurezza e operazioni rimangono sotto la responsabilità del cliente.
“Le aziende devono portare l’AI dove risiedono i loro dati, in particolare quando i requisiti di sicurezza e sovranità impongono che i workload critici rimangano on-premise”, ha spiegato Justin Boitano, Vice President of Enterprise AI di NVIDIA.
Dai modelli Splunk agli LLM eseguiti localmente
Il nuovo AI Tier permette di eseguire nell’ambiente self-managed sia modelli sviluppati per i workload Splunk sia modelli linguistici generativi.
Tra quelli indicati al momento figurano il Cisco Deep Time Series Model, specializzato nell’analisi delle serie temporali, Gemma 4 31B Dense e OpenAI GPT-OSS 20B. Cisco e NVIDIA prevedono inoltre il supporto ai modelli open NVIDIA Nemotron.
Il Cisco Deep Time Series Model è destinato in particolare a forecasting e anomaly detection sui dati operativi. Gli LLM possono essere utilizzati per interrogazioni in linguaggio naturale, analisi investigative e workflow basati su agenti.
L’organizzazione può così associare modelli diversi ai rispettivi casi d’uso mantenendo localmente inferenza, richieste e dati. La separazione tra piattaforma dati e modello consente inoltre di scegliere il modello supportato più adeguato al singolo workload.
AI Assistant diventa disponibile anche in modalità self-managed
Tra le prime funzionalità supportate figurano Splunk AI Assistant e Splunk AI Toolkit.
AI Assistant permette di interrogare Splunk in linguaggio naturale, generare e comprendere query SPL, ottimizzare le ricerche e svolgere investigazioni composte da più passaggi. La modalità agentica può ragionare sulla richiesta, utilizzare gli strumenti disponibili e svolgere una sequenza di operazioni all’interno dello stesso workflow.
La versione 1.0 di Cisco AI POD for Splunk supporta Splunk Enterprise 10.2, Splunk AI Toolkit 6.1.0 e Splunk AI Assistant 2.3.2.
Un ulteriore livello arriverà con Agent Launchpad, l’ambiente con cui Splunk intende permettere la costruzione e il deployment di agenti personalizzati senza richiedere codice. Gli agenti possono essere richiamati da ricerche e alert, utilizzare skill e strumenti MCP e operare secondo i controlli di accesso basati sui ruoli della piattaforma.
Ogni esecuzione può inoltre essere sottoposta a revisione e audit, mantenendo una traccia delle operazioni compiute dall’agente.
Un’infrastruttura AI anche per gli ambienti air-gapped
La possibilità di installare AI Tier all’interno dell’infrastruttura aziendale estende questi workload anche ai sistemi air-gapped, isolati dalle reti esterne per esigenze di sicurezza.
È un caso d’uso particolarmente significativo per Splunk, considerata la natura dei dati che la piattaforma può raccogliere: log di sicurezza, telemetria di rete, dati di identità, configurazioni, informazioni sulle vulnerabilità e dettagli relativi agli incidenti.
In questi ambienti, Cisco AI POD permette di collocare nello stesso perimetro piattaforma dati, capacità di calcolo accelerato, modelli e applicazioni AI.
La configurazione integrata rappresenta uno dei due percorsi previsti. Le organizzazioni che possiedono già GPU e infrastrutture Kubernetes compatibili possono installare Standalone AI Tier sui propri sistemi, mentre AI POD comprende anche l’hardware Cisco e un modello di supporto unificato.
Il SOC agentico utilizza la telemetria conservata localmente
L’esecuzione self-managed assume un ruolo centrale anche nella strategia di Splunk per il SOC agentico, nel quale agenti specializzati affiancano gli analisti nelle diverse fasi delle operazioni di sicurezza.
Splunk sta sviluppando una Agentic SOC Workforce destinata a detection engineering, threat hunting proattivo, investigazione autonoma, risposta coordinata e governance delle policy. Gli agenti utilizzano la telemetria proveniente da rete, cloud, applicazioni e sistemi di identità per correlare gli eventi e ricostruire il contesto di un incidente.
Le nuove funzioni di Exposure Analytics ampliano inoltre la copertura degli asset, conservano la cronologia delle modifiche e collegano le informazioni sull’esposizione al contesto di business e all’attività di sicurezza proveniente da Splunk, Cisco e prodotti di terze parti.
Splunk Enterprise Security viene articolato anche nelle edizioni Essentials e Premier: la seconda prevede un livello più ampio di funzionalità autonome e agentiche.
L’esecuzione locale dei modelli permette di applicare questi meccanismi mantenendo nel data center aziendale anche la telemetria utilizzata per le investigazioni.
Tokenomics misura quanto consumano agenti e coding agent
Accanto all’esecuzione locale, Cisco sta estendendo Splunk anche all’osservabilità dei sistemi AI.
Splunk Agent Observability analizza comportamento e prestazioni di modelli e agenti lungo lo stack applicativo e può applicare guardrail durante l’esecuzione per intercettare comportamenti indesiderati, comprese allucinazioni e possibili esposizioni di dati sensibili.
La nuova funzione Tokenomics aggiunge la dimensione economica. Il sistema misura e attribuisce il consumo dei token ai diversi agenti AI e monitora anche l’impiego da parte dei dipendenti di coding agent come Claude Code, Codex e Cursor.
Il Cisco Deep Time Series Model analizza inoltre l’andamento dei consumi per stimare l’evoluzione della spesa prima della conclusione del periodo di fatturazione.
All’osservabilità degli agenti si aggiungono Observability Studio, destinato a incorporare la telemetria nelle applicazioni fin dalla loro progettazione, e la nuova Network Intelligence App, che riunisce in Splunk topologia della rete, stato dei dispositivi ed eventi Cisco per ricostruire il percorso da un allarme fino al dispositivo e alla porzione di rete coinvolta.
Cisco, Splunk e AWS lavorano sul SOC agentico
A .conf26 Cisco ha annunciato anche un accordo pluriennale tra Splunk e AWS per sviluppare congiuntamente soluzioni di sicurezza basate su AI.
La collaborazione combina la piattaforma dati e le funzioni di rilevamento di Splunk con l’infrastruttura cloud AWS e punta a sviluppare capacità agentiche per rilevamento, investigazione e risposta agli incidenti.
I due percorsi rispondono a modelli infrastrutturali differenti della stessa evoluzione. Con AWS, Splunk sviluppa servizi agentici destinati agli ambienti cloud; con Cisco AI POD e AI Tier estende l’intelligenza artificiale alla base installata di Splunk Enterprise che mantiene dati e workload all’interno della propria infrastruttura.
È proprio quest’ultimo passaggio a modificare il perimetro di Splunk Enterprise self-managed: alle funzioni di raccolta, ricerca e correlazione dei dati si affianca ora un livello AI locale, con inferenza, modelli e applicazioni agentiche eseguiti nello stesso ambiente in cui quei dati vengono conservati.